6.1 事件分级与首小时处置
6.1 事件分级与首小时处置
本节摘要:应急响应的头一个小时是全场杠杆率最高的时段:做得对,损失曲线在半山腰就被掰弯;做错了,一个单机感染升级成全网疫情。本节给出四级分级的判定尺、一张按分钟排布的首小时行动清单,并点名那些最著名的"好心办坏事"动作。
一个反例开场
某制造企业在深夜发现文件服务器上文档被批量加密。值班工程师的第一反应极其负责——立即关机"防止扩散",随后重启进入安全模式想抢出文件。两个动作各错一半:冷关机让内存里正在运行的勒索进程与密钥残片一并蒸发,后期取证与可能的解密线索全部清零;而部分勒索家族恰好在开机流程中藏了二次加密逻辑,重启等于亲手点燃第二遍火。事后复盘时他说的那句"我以为我在救火",值得每一位读者设身处地默念一遍。
一、为什么先分级再动手
一线面对告警时最大的认知陷阱,是把所有异常都当成同一种火灾来扑。可现实中,一条可疑脚本的处置动作和一次全网勒索定局的处置动作完全不同——前者是静默观察加排查加固,后者可能需要法律介入与管理层危机授权。分级不是官僚流程,而是把有限响应资源投到正确地点的路标。
参考多数成熟组织采用的四级框架:
| 级别 | 判定特征 | 授权层级 | 首选动作 |
|---|---|---|---|
| 一级 · 观察 | 单点可疑信号 无破坏行为 | 安全值班员 | 加固排查 建立监控记录 |
| 二级 · 隔离 | 确认单机失陷或恶意驻留 | 安全团队负责人 | 断网隔离 证据保全 单机清除 |
| 三级 · 升级 | 多主机受累 或触及关键业务系统 | 部门级管理层 | 启动预案 组建处置组 分区分控 |
| 四级 · 危机 | 大面积停摆 或勒索定局敲诈 | 公司管理层 | 危机联动 法务公关 上报监管 |
两把实用标尺帮你快速定位级别:一看蔓延半径(只有一台还是一群),二看资产等级(办公终端还是生产核心)。半径大就升一级,资产重也升一级,两者叠加直接顶格。
二、首小时清单:按分钟的纪律
以下是可直接执行的行动序列。它是刻意排过序的:前三步为取证保真,中间三步控制扩散面,最后一步打开协作通道。
图:首六十分钟时间轴与岔路决策
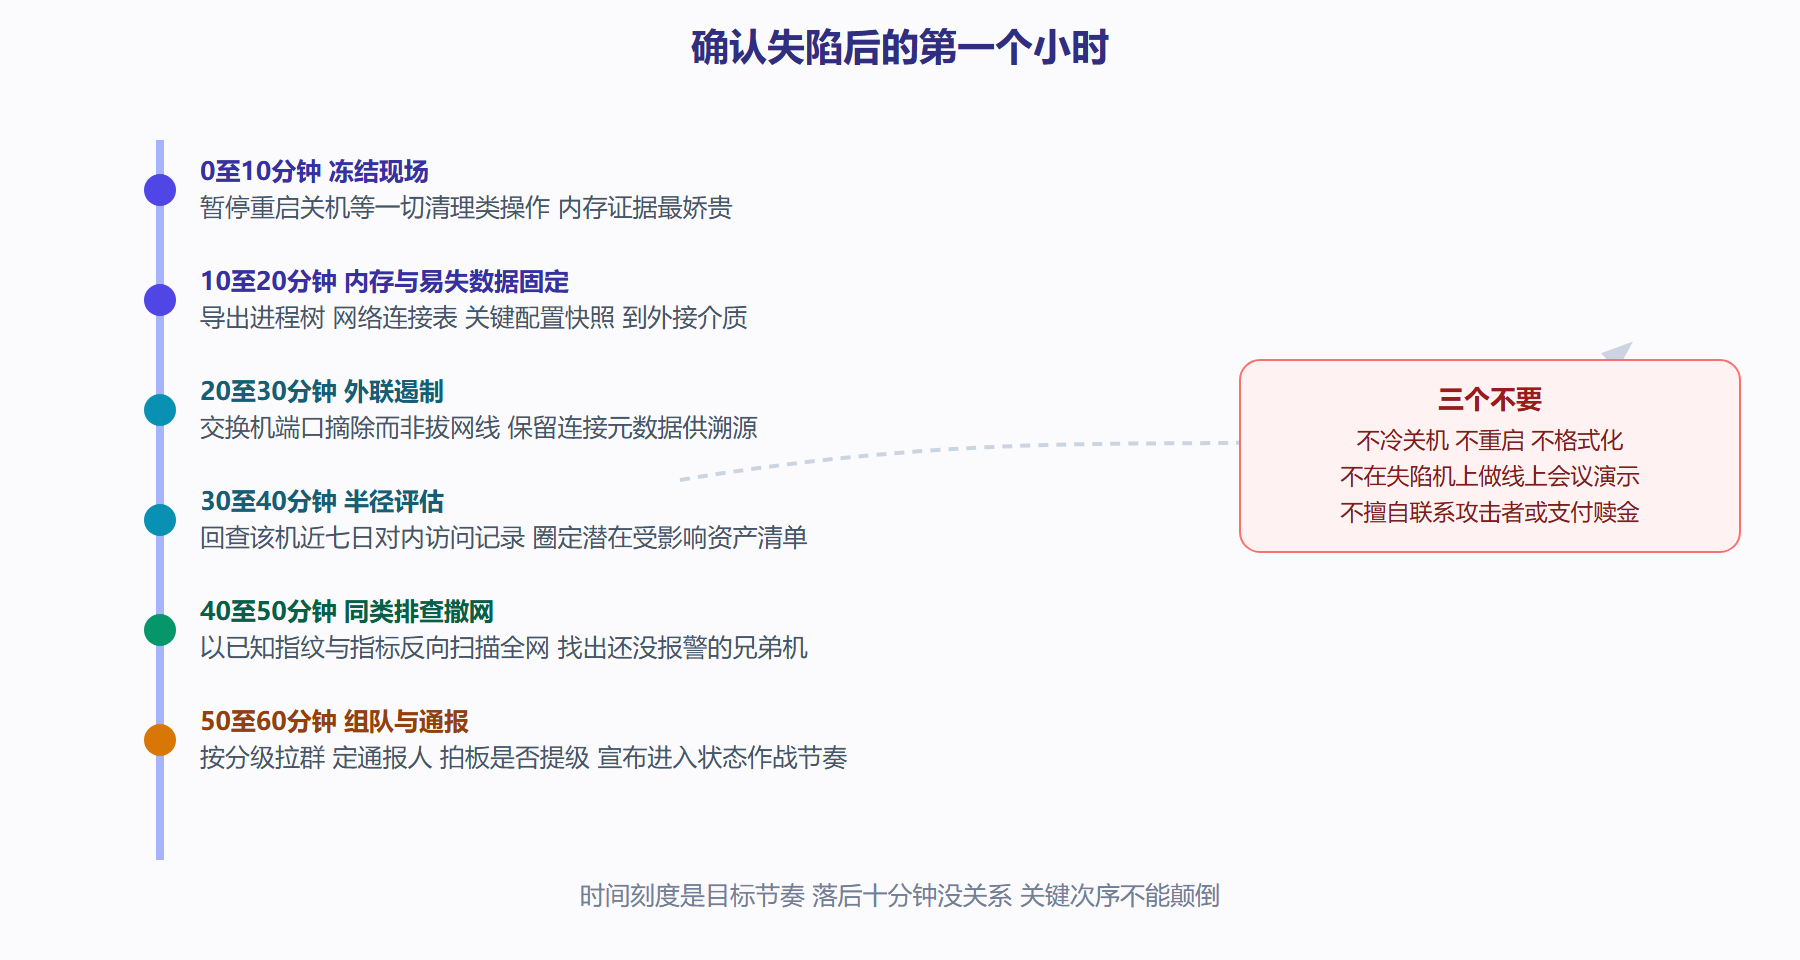
清单里最反直觉的是第二步为什么排在断网之前:网络摘除会改变系统运行状态(大量进程随之退出),而内存镜像必须在环境原样时抓取。所以正确的顺序永远是先固定再隔离——当然如果观察到明确的对外破坏流量,两步可以压缩合并,原则让位于止损。
三、三个高频误动作的病理分析
把开头那个反例展开成一般规律,一线最容易犯的三个错误各有其心理根源。
冲动型关机重装源于"恢复业务"的正当压力。它确实是终极手段,但必须是取证之后的选项;跳过取证的重装等于烧毁案发现场盖新楼。折中方案是备份整机镜像后再重建——半小时的额外工时换取整个调查的前提。
只杀一台机器源于对横向移动缺乏想象力。现代入侵几乎必然伴随凭据窃取,攻击者的落脚点从不止一台。所以任何清除作业前必须完成同类排查撒网那一步,否则你只是赶走了客厅里的贼。
与攻击者直接对话常见于勒索场景的情绪时刻。谈判是一门专业活,涉及法律合规、支付渠道、情报交换等多重约束,非专业人士的一句话都可能构成法律风险或撕票诱因。这条线的唯一正规入口是预先约定的外部支持方。
把这页清单打印出来贴在值班室墙上——首小时的纪律性,比任何昂贵的设备都更接近免费的安全感。
四、把清单跑一遍:一次三级事件的首小时实录
静态的流程读过容易忘,用一个贴近日常的推演把它走成实况。周一早上九点零五分,安全值班台收到终端检测平台的高分告警:财务共享中心一台办公机的表格进程被文档处理软件派生,正在批量读取网络共享目录。
九点十分,定级。值班员核对遥测:该机近两日有计划任务新增记录,父进程链可疑;同时段另有三台同网段机器出现相同的首次出现标记——半径已经越过单机,触发的又是结算关键系统,两级尺都过线,定为三级·升级,立即拉起处置组群。
九点二十,冻结与固定。六台疑似主机全部由终端平台下发内存取证脚本,十分钟内进程树、连接表、配置快照落袋外接介质。没有人去碰电源键——哪怕业务同事已经在催。
九点三十五,遏制。交换机上摘除六台主机的接入端口而非远端拔线;防火墙临时封禁了它们共同外联的那个陌生的境外地址。然后做了一件很多人会漏的事:反向封禁之外,顺手检查了那个地址是否还有第七台机器在连。
九点四十五,撒网比对。以提取到的任务名与指纹全网扫描,又逮住两台潜伏但尚未行动的主机——它们就是靠这一步才没有成为第二波火种。
十点整,通报与分工。按照分级模板向部门管理层发出第一条结构化通报(已知事实、已采取措施、待决事项三段式),法务介入评估数据暴露面,清理作业移交下一节的工艺流程。从告警到指挥体系成形,耗时约一小时。
复盘这次演练最有价值的一点:全程没有一个动作依赖临场发挥。每个环节都有对应的责任人、模板与预授权——这正是第 7 章开头说的"个人技能沉淀为组织能力"的具体形态。清单平时多练一分钟,战时就少乱十分钟。
五、分级的两条配套纪律
清单要转起来,还差两条外围制度垫底。
第一条叫分级回调。形势会变:一小时前定为二级的单机失陷,撒网发现同指纹五台机器的那一刻就该自动升三级。分级卡上要给每个级别写明"升档触发条件"而不是只写判定标准——机制上允许一线值班员直接拉群提级,事后补报告,永远好过层层请示坐失窗口。应急体系最贵的成本就是等待批准的时间。
第二条叫记录即作战。所有处置动作从第一分钟起就落进时间戳日志(谁、何时、对哪台、做了什么、依据什么)。这份流水有三重身份:事中是多班次交接的唯一事实源,事后是复盘与溯源的原材料,极端情形下还是向监管与保险方举证的凭证。演练时把"边做边记"当评分项,值班员才会把它变成本能——纸质清单上打钩的老习惯,在多线程战场上是顶不住用的。
本节要点回顾
- 四级分级的两把尺是蔓延半径与资产等级,任何一把越线即升档。
- 首小时的核心次序:冻结现场 → 固定内存 → 控制外联 → 评估半径 → 撒网排查 → 组队通报。
- 先取证后隔离是黄金顺序,除非正在发生主动破坏。
- 三个不要(关机、演示、私聊对手)比十个应该做更容易记住,也更容易救命。
- 所有清单的价值取决于平时是否演练过——这正是本章最后一节的伏笔。
第一小时稳住了阵脚,接下来是把敌人彻底请出去——下节讲清除作业的完整工艺与验收标准。