6.4 云上入侵事件全流程复盘
6.4 云上入侵事件全流程复盘
本节摘要:前二节的单点能力,只有串成完整时间线才算体系。本节走一场完整推演:从凌晨的第一条告警,到入侵链的逐环还原,到遏制、根除、恢复,最后落在复盘会上那条最有价值的产出。读完本节,建议立刻用它对照自家环境做一次桌面推演。
从凌晨告警到复盘会
这场推演的组织方式:按时间线走真实节奏,每一站标注"当时做了什么"与"复盘时发现了什么"——后者才是复盘的价值所在。场景是一家中型电商的云上环境,防御配置是全册前五章的标准输出。
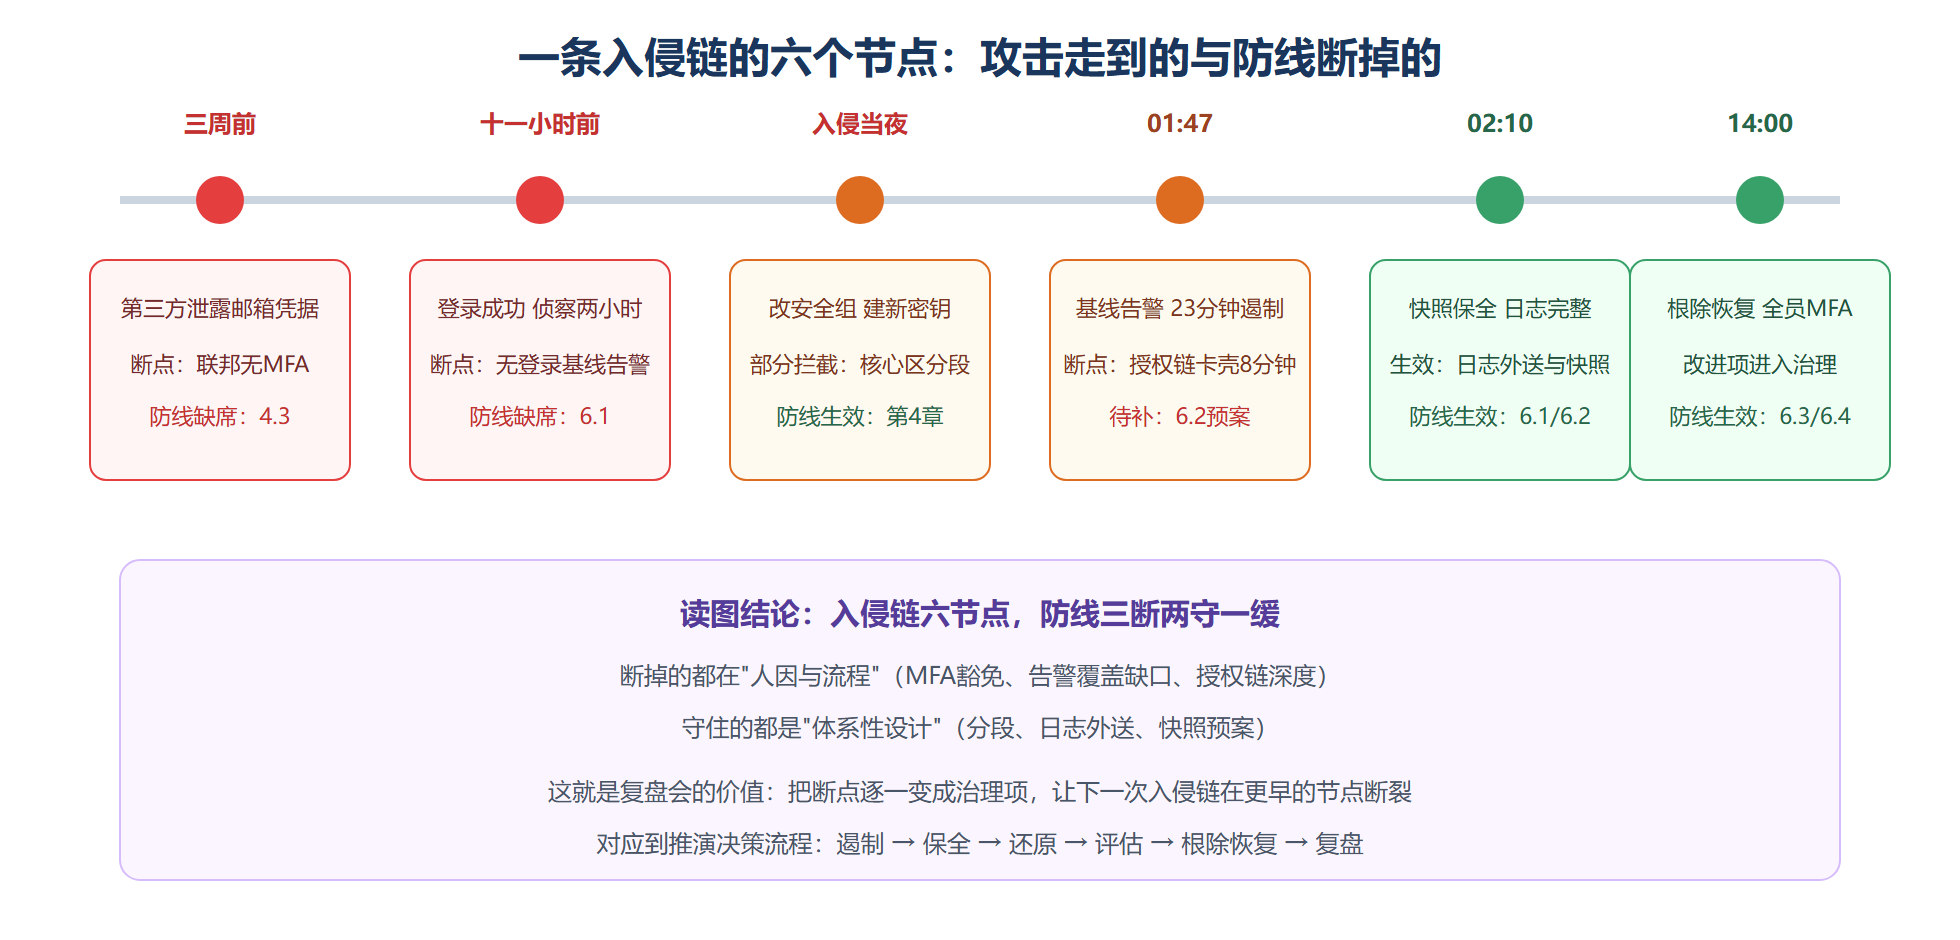
第一站 · 凌晨 01:47,告警响起。基线规则触发:一个运维身份在非工作时段从陌生网络发起控制面批量操作,动作集中在安全组修改与新建访问密钥。值班按预案定性:控制面异常,疑似凭据失陷,定级高。
第二站 · 02:10,遏制与保全并行。吊销该身份凭证、临时冻结其权限模板;同步对该身份近期触达的资源做快照,控制面日志已在外送日志库(6.1 的功课此刻兑现)。复盘发现:从告警到遏制用了二十三分钟,但其中八分钟花在"找该找谁授权"上——联系人矩阵里的备份联系人不在线。改进项一:值班授权链要有三个深度。
第三站 · 03:30,时间线还原。日志拼出的入侵链:攻击者三周前通过某员工在第三方服务的重放泄露拿到邮箱凭据;该邮箱接了云平台联邦登录且无 MFA 强制(4.3 的缺口);十一小时前登录成功,先花两小时翻控制面熟悉环境,再改安全组开了一条数据通道,新建密钥准备持久化。复盘发现:联邦登录的 MFA 豁免是半年前"过渡期"政策,过渡完忘了收。改进项二:一切"临时豁免"必须有到期日与自动回收(4.3 的临时提权思想,同样适用于豁免本身)。
第四站 · 05:20,影响评估。数据面日志显示攻击者读取了两个内部级数据表,未触达核心级(核心表在另一分段且需第二重授权,第四章网络与身份的双层防线挡住了)。复盘发现:数据分级直接决定了这次事件的定级与通报义务评估效率——如果没有分级,影响评估要从"全部数据都可能被拿走了"查起。
第五站 · 当日 14:00,根除与恢复。全员强制 MFA、联邦策略收紧、被改的安全组规则回滚并纳入漂移检测重点名单、泄露源邮箱在第三方服务的密码重置。恢复分批回切,加密监控该身份与关联指标七十二小时。
第六站 · 一周后,复盘会。见下一小节。
图 6-2:入侵链与防御断点的时间线对照
时间线还原:从日志碎片到事实链
复盘的地基是把多源日志拼成一条时间线,看一段标准的拼接会话(查询风格同 6.1):
# 目标:还原入侵链前三个节点的事实 $ logq correlate "身份=john.doe 时间=事发当周 类型=登录,提权,控制面" 周一 09:02 联邦登录 正常网段 正常时段 ← 无异常,凭据此时未被使用 周三 23:41 登录 陌生网段 无MFA记录 ← 入口:豁免名单成员从新位置登录 周三 23:44 控制面 新建访问密钥 ← 凭据武器化 周四 00:10 数据面 批量下载核心桶 ← 变现尝试 周四 00:31 告警 基线规则触发 ← 防线反应时点 # 交叉验证:陌生网段在该时段还有其他身份登录吗 $ logq query "网段=陌生网段 时间=周三23:00至周四01:00" → 仅 john.doe
这段事实链回答了复盘会最关键的四个数字:入口时点(23:41)、防线反应时点(00:31)、暴露窗口(五十分钟)、影响范围(一个桶)。注意每一行都标注了日志来源与佐证状态——没有日志佐证的推断("他大概是被钓鱼了")进根因假设栏,不进时间线栏。时间线只认证据,是取证纪律(6.2)在复盘环节的延伸。
复盘会怎么开才有用
复盘会的质量由三件事决定。第一,对事不对人:任何"谁的锅"的讨论都会杀死信息供给——当事人开始自我保护,时间线立刻失真。开场就声明免责原则,是复盘主持人的第一职责。第二,根因问五层:"告警为什么八分钟才找到授权人"——因为备份联系人不在线;为什么不在线——因为他不知道自己是备份;为什么不知道——豁免名单更新没通知机制;为什么没机制——预案里没写豁免的治理……问到底,改进项才是体系性的。第三,改进项要三全:有根因归属、有负责人、有时限,并回流到 6.3 的治理跟踪——复盘会上答应的事没人跟,等于没开。
复盘的最终产出物只有一份:更新后的风险清单与预案。事件的价值不在承受,在折现——把这次攻破的路径折算成下一次的防线。
对照自查:用这条时间线考自己
合上书做一次桌面推演:假设自家环境此刻发生同样的入侵链(泄露凭据、联邦登录、控制面操作),逐站回答——哪条基线规则会响?响了几条、几条误报?遏制动作的授权链当下谁在?日志能否拼出完整时间线?核心数据有几层防线?五个问题里任何一问答不利索,那里就是你环境的"三周前"。
复盘模板:一页纸的结构
给复盘会配一个一页纸模板,让每次复盘都能即取即用。抬头三行:事件编号、定级与时长(从发现到遏制到恢复的关键时点)、影响范围一句话。正文四栏:时间线(只写有日志佐证的事实)、根因链(五层追问的结果,写"为什么"不写"是谁")、生效清单(哪些防线按设计工作了——复盘不只看失败)、改进项(编号、根因归属、负责人、时限、验证方式)。页脚一行:预案是否需要修订、登记册是否新增条目。
模板里最容易被删掉的是"生效清单"栏,它恰恰最有价值——只复盘失败的组织会慢慢变成防御性文化,同时看见"什么起效了"的复盘才让人愿意深挖细节。模板定稿后归档进预案手册,下一次事件开场直接调取上一次的复盘——事件之间的组织记忆,就是这样一页页攒起来的。
一份给管理层的十分钟简报
复盘之后通常要向上汇报,给一版十分钟简报的骨架。第一分钟,结论先行:发生了什么、现在是否已受控、业务影响多大。第二到四分钟,时间线:五个关键时点(入口、发现、遏制、根除、恢复)。第五到七分钟,根因与生效面:断在哪、守在哪,各一条主线。第八到九分钟,改进项:不超过五条,每条有负责人有时限。第十分钟,需要管理层的决定:资源、流程授权或对外的口径确认。简报的纪律与复盘会一致:事实与归因分开、已验证与推测分开。技术人向上表达的分寸感,就练在这种十分钟的场合。
本节要点回顾
- 复盘走的是完整弧线:检测、遏制、保全、还原、评估、根除、复盘,每一站都有前几节的功课在兑现。
- 时间线只认日志佐证:事实链与根因假设分栏,暴露窗口与影响范围用数字说话。
- 防线断点多在人因与流程:豁免治理、告警覆盖、授权链深度,技术体系守住的恰恰是设计到位的部分。
- 复盘三原则:对事不对人、根因问五层、改进项三全(根因归属、负责人、时限)。
- 生效清单是必留栏:只看失败的复盘养出防御性文化,看见什么起效了才有人愿意深挖。
- 事件的最终产出物是更新的风险清单与预案:把攻破路径折算成下一道防线。
一个延伸之问:复盘会开成了批斗会怎么办
这是复盘制度最常见的死法,给三条急救措施。其一,主持人换人:技术负责人主持业务复盘容易滑向追责,改由与事件无直接利害的治理角色主持,主持词第一句永远是"今天不讨论人,只讨论链路"。其二,陈述方式换轨:要求按"日志显示什么"陈述而不是"谁做了什么",每个论断挂证据编号——证据导向的陈述天然去人化。其三,给改进项留署名换位:改进项署负责人但标注"对应根因编号",谁认领的是链路的哪一段一目了然,个人与根因解绑。三条都不难,难的是第一次事件复盘就要用——文化是被第一场复盘定调的,开歪了再掰要花十倍力气。这也是 6.4 反复强调"对事不对人开场声明"的原因:复盘会的心理安全不是氛围问题,是信息完整性的技术前提。
事件弧线走完,下一章换一套规则:当攻击者变成法规与监管,"合规域"的攻防怎么打。