3.2 WEP 从设计缺陷到全线失守
3.2 WEP 从设计缺陷到全线失守
本节摘要:WEP 是无线局域网第一代加密协议,标准化的初衷是"给无线加上有线同级的保密"。本节按解剖程序复盘它的三处设计误用——线性校验与加密的代数纠缠、过短初始化向量的必然复用、底层流密码的密钥相关弱点——如何级联放大至全线失守。它是最适合讲"原语误用"的案例:每一步单看都有"理由",合起来无可救药。学术复盘,不涉及任何工具操作。
案例背景:一个仓促上马的协议
按解剖程序,先写 WEP 声称的命题:在敌手可截获全部无线流量的前提下,假设 RC4 流密码安全且密钥不泄露,敌手无法读出任何数据帧的内容、也无法伪造能通过校验的帧。命题本身没问题——问题在三个设计决定,每个都埋在"工程妥协"的外衣里。
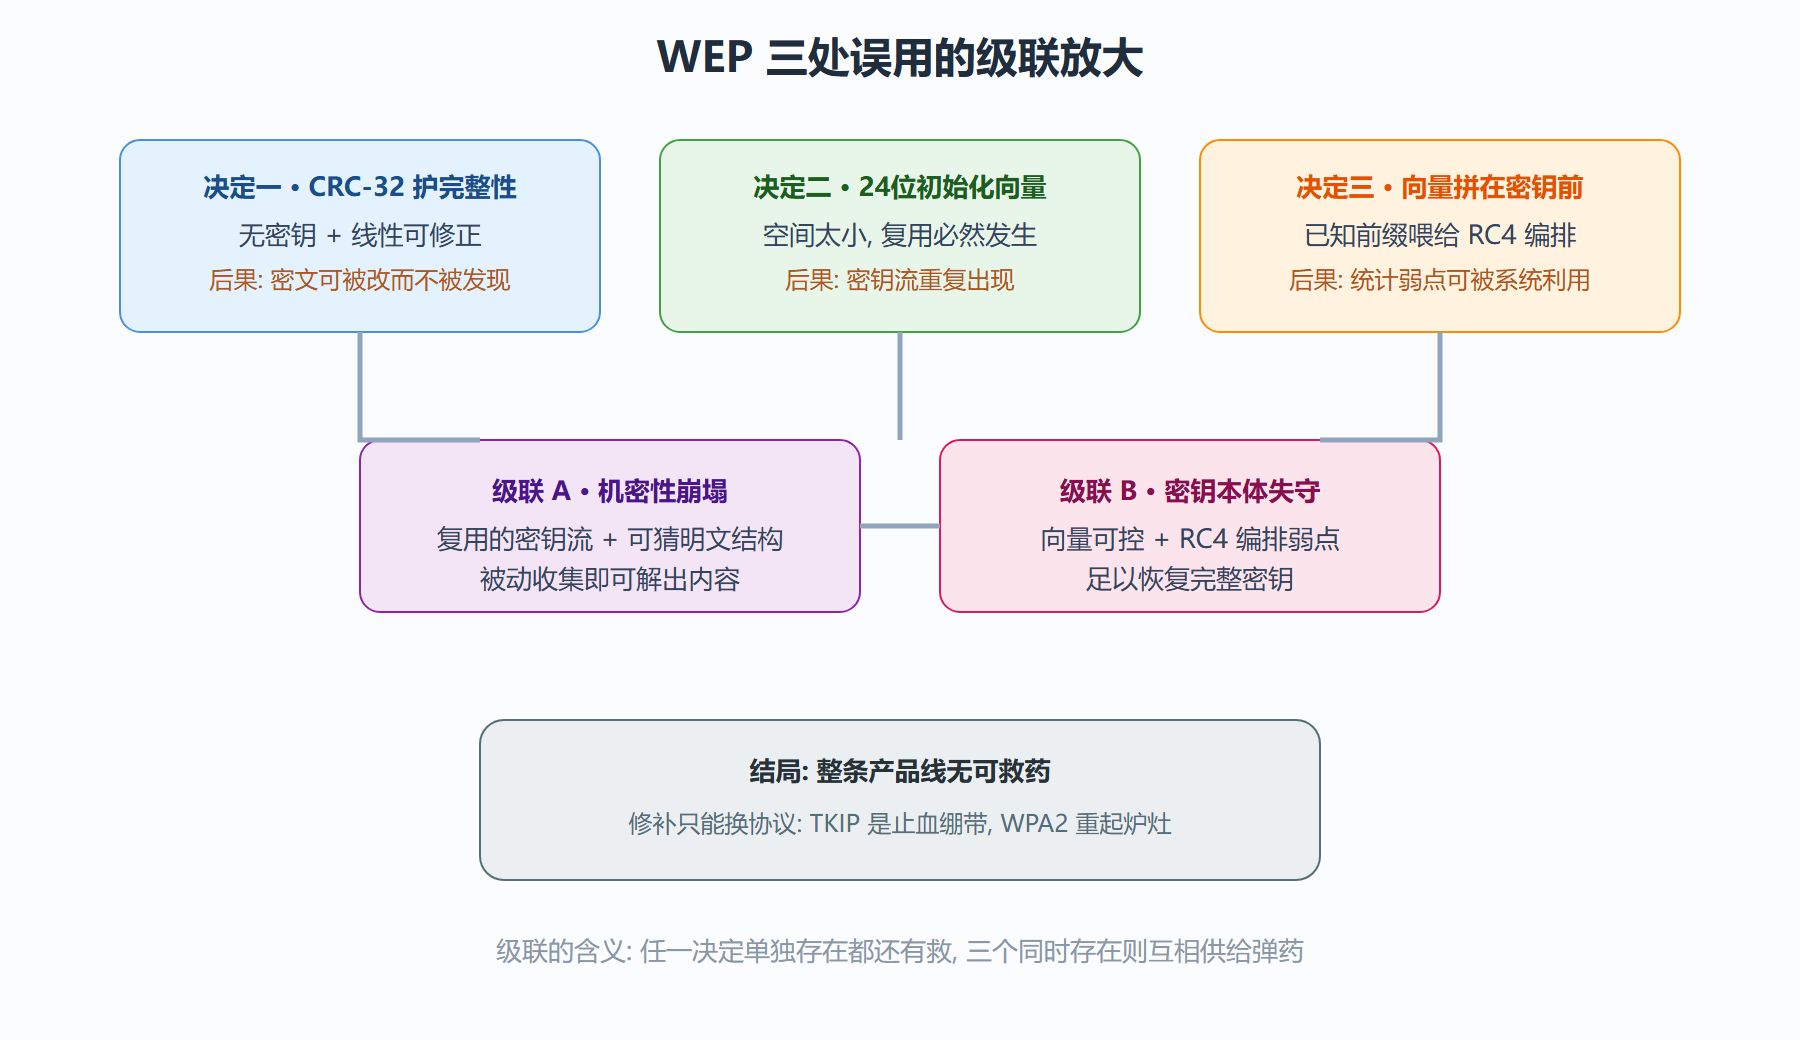
决定一:用循环冗余校验 CRC-32 做完整性保护。 CRC 是检错码,不是消息校验码:它没有密钥,且对线性操作封闭——改动了密文里的某些比特后,攻击者可以同步修正 CRC 字段使校验依然通过(数学上就是"异或一个预先算好的修正串")。把无密钥的线性检错码放在需要对抗智能敌手的位置,这个决定的错误在 1.2 节就预告过:完整性必须用带密钥的机制。更糟的是 WEP 把 CRC 与加密做成了"先算 CRC、再一起加密",让校验字段进入了密文的代数结构里——这为后来"无需知道密钥也能改动密文并通过校验"打开了门。
决定二:初始化向量只有 24 位,且明文传输。 流密码的铁律是同一密钥流绝不使用两次。RC4 的密钥流由"秘密密钥 + 初始化向量"共同决定,WEP 想出的办法是每帧换一个初始化向量来变换密钥流——但 24 位空间只有约 1677 万个取值,忙渌的接入点几小时内必然开始重复;更糟的是重复的检测依赖设备自觉,标准没有强制"绝不复用"。初始化向量一旦重复,两帧异或之后密钥流抵消,剩下两段明文的异或——若其中一段明文可猜(协议里大量已知结构的字段),另一段就随之裸露。这是教科书级的"密钥流重用"事故,而它被写进了标准本身。
决定三:把初始化向量直接拼接在密钥前面喂给 RC4。 这是压垮骆驼的最后一根稻草。RC4 存在一类与密钥编排相关的统计弱点:当密钥开头是"攻击者已知、且可以逐步控制的结构化前缀"(初始化向量恰好就是)时,某些密钥位会以远高于随机的概率"泄露"进密钥流的初始字节。2001 年的学术论文把这条统计路径完整展开后,被动收集足够流量即可恢复密钥成为公开知识。三个决定至此合流:短向量保证复用必然发生,明文向量让攻击者可挑选,RC4 弱点让复用的样本转化为密钥位——级联完成。
图 3-3 WEP 级联失守链条:三个决定如何互相放大
解剖与防御改写
用 2.3 节的模板给 WEP 补尸检报告:被击穿的是系统假设——"假设 RC4 流密码安全且密钥不泄露"这个假设在"密钥流重用 + 已知结构前缀"的使用方式下不成立。注意这里的微妙之处:RC4 本身没有错,错在 WEP 的使用方式让原语偏离了它的安全前提。这正是原语层事故的共同形态:原语的保证都附带使用条件,协议设计者的职责是让使用方式落在条件内。计数器模式要求计数器绝不重复、消息校验码要求密钥独立……每一类原语的"使用说明书"都值得单独读,1.3 节的三类错拼只是最常见的几页。
防御改写分两级,恰好展示了"修补"与"重建"的分界。第一级是 TKIP:在 WEP 硬件不做大改的约束下给每包密钥做混合、换掉 CRC 换成真正的消息校验码、给重放加序号检查——它堵住了级联链条里的几环,作为过渡方案让存量设备获得喘息。第二级是 WPA2:干脆整体换用 AES 与计数器模式加消息校验码,初始化向量不复用问题从机制上消失。行业最终用"WPA2 强制 + WEP 全面退役"结案。给今天读者的映射:当修补需要的动作越来越多、越来越绕,而重建只需一个干净协议时,早下重建的决心是更便宜的选项——TKIP 发布时就已被预判为过渡品。
还有一条常被忽略的次生教训:WEP 的衰亡过程中,"兼容旧硬件"的压力让止血方案多活了数年。安全架构决策里最贵的一句话是"先兼容着"——它在 WEP 之后反复重演,读者在评估自家系统时会遇到同一个岔路口。
推演回放:三个决定本来都能被拦下
复盘名案时不妨倒带重放一次假想的设计评审——三个决定没有一个是"查不出来"的,它们漏网靠的是同一种氛围:每条反对意见都因为"影响上线"被搁置。
决定一在评审里本来活不过五分钟。只要有人问"CRC 校验和没有密钥,敌手能不能改了数据再顺手把校验和改对",答案翻开任何一本编码教材就有。决定二需要一个算术动作:拿部署场景的帧速率除以向量空间——1677 万个位置,按繁忙网络每秒数百帧算,几小时耗尽,评审白板上三行算式就能写出"必复用"的结论。决定三最隐蔽,它依赖对 RC4 编排弱点的专门知识,当年确实属于前沿——但"把攻击者可控的明文前缀拼进密钥"这个结构本身,就足以让评审给出"换一种向量接入方式"的保守结论:原语使用说明书之外的接法,默认不许上。三条防线,一条教材、一条算术、一条保守原则,成本都是会议室里的一支笔。
这个回放真正想说的是:原语层事故的防御投资,大头不在更好的数学,而在让懂行的人在决策桌上有否决权。WEP 的标准化过程里不是没有声音,是声音输给了进度表。今天你在公司里评审一个加密方案时,遇到"标准快出了先用着""竞品也这么做"的论证,WEP 就是你的引用案例。
给当代系统的映射练习
WEP 的三个决定在当代都有直系后代,值得做一次映射。线性校验的后代是"先 hash 一下防篡改"——无密钥哈希护完整性,1.2 节反例的另一种说法;短向量的后代是"随机数空间不够就凑合"——验证码、令牌、会话标识的空间尺寸问题与当年一模一样,只是换了赛道;已知前缀的后代是"把用户名或时间戳直接拼进密钥派生输入"——结构相似度极高。映射练习的产出物是一张对照表:每一行写"WEP 的决定、当代变体、判别标准"。判别标准统一一句话:该机制的安全性论证,是否依赖攻击者不控制某个输入——依赖,就是决定三的翻版。
案例还有一个时间线细节值得单独看一眼:从学术论文完整公开攻击路径,到"普通爱好者在合理时间内可复现",只隔了很短的时间——统计攻击天然可并行、可分片,一次不行多收几天流量就行。这与 NS 案例形成有趣的对照:逻辑漏洞被披露后,修复补丁一个字段就能发下去;而 WEP 这类"设计级缺陷"披露后,存量的每一台设备都还是敞口,直到硬件换代。缺陷埋得越深(协议设计 vs 单个字段),披露后的风险窗口越长——这也是设计评审值得投入的又一个经济学论证:评审会上拦住的每个设计级问题,都省掉了未来一次无法用补丁了结的换代。
本节要点回顾
- 三处误用级联:线性校验护完整性、24 位向量必然复用、已知前缀喂进 RC4 编排——单独都有救,合流则无可救药。
- CRC 不是完整性机制:无密钥且线性,对抗智能敌手必须用带密钥的消息校验码(1.2 节结论的标准案例)。
- 密钥流重用是流密码的死罪:向量空间的尺寸决定复用的等待时间,标准不强制不复用等于埋雷。
- 原语保证附带使用条件:RC4 没错在原语,错在使用方式越界;读原语的"使用说明书"是设计者的必修课。
- 修补与重建的分界:TKIP 是绷带、WPA2 是重建;当修补越补越绕,重建是更便宜的选项。
下一节的第三个案例换到实现层:协议本身无懈可击,实现里少写一行边界检查,全球部署一夜失守——理论安全与实现安全之间那条缝,比大多数人想的宽。