3.3 心脏出血与实现层的裂缝
3.3 心脏出血与实现层的裂缝
本节摘要:2014 年披露的心脏出血漏洞存在于一个广泛使用的开源加密库的心跳扩展实现里:一次缺失的边界检查让敌手可以反复读取服务器内存中握手密文之外的任意片段,包括私钥与用户会话。本节复盘机理、厘清"这是实现事故而非 TLS 协议设计失败"的边界,并讨论协议审计与实现审计的分工。读完你能说清"协议是安全的、实现出事了"这句话什么时候成立、什么时候是遮羞布。
案例背景:一行缺失的检查
按解剖程序先立命题。心跳扩展的设计意图朴素:一端发出"这里有一段长度为 L 的数据,请原样返回"的心跳请求,另一端原样返回,用于保活与连通性探测。实现应当做的事是:读入声称的长度 L,按 L 检查实际收到的数据长度,一致才按 L 字节复制并返回。
现实里的实现漏掉了第三步的核对:它信任请求里声称的长度 L,直接从收到的缓冲区按 L 字节复制——哪怕实际数据只有 1 字节。多复制的那部分不是随机垃圾,而是该内存位置之后紧邻的内容:可能是别的连接留下的会话数据、可能是服务器的私钥缓存。敌手不需要任何密码学突破,只需要反复发"声称很长、实际很短"的心跳请求,把紧邻内存一段一段舀出来。因为每次响应都裹在正常的 TLS 记录里,流量特征与合法心跳几乎无异,长期潜伏也难被察觉。
【机理示意 · 伪代码对照】(仅示结构, 非任何真实代码) 正确实现: L = 请求声称的长度 if 实际数据长度 < L: 拒绝该请求 ← 关键边界检查 响应 = 复制(实际数据, L) 返回响应 存在缺陷的实现: L = 请求声称的长度 响应 = 复制(实际缓冲区, L) ← 信任了声称值, 直接按 L 复制 返回响应 ← 多读的部分是缓冲区之后的内容
解剖:击穿的是哪个要素
心脏出血最值得复盘的不是漏洞本身,而是它对 2.1 节模型边界的演示价值。回看符号模型的限制一:密码学运算被视为黑盒——模型假设"实现正确地执行了密码学运算"。心脏出血击穿的正是这条假设:协议的每一步都按规范执行了,出事的是"复制多少字节"这个协议规范根本不谈论的实现细节。用 2.3 节的话说,被击穿的不是不可行陈述,而是系统假设里从未被写下的那条:实现与规范一致。
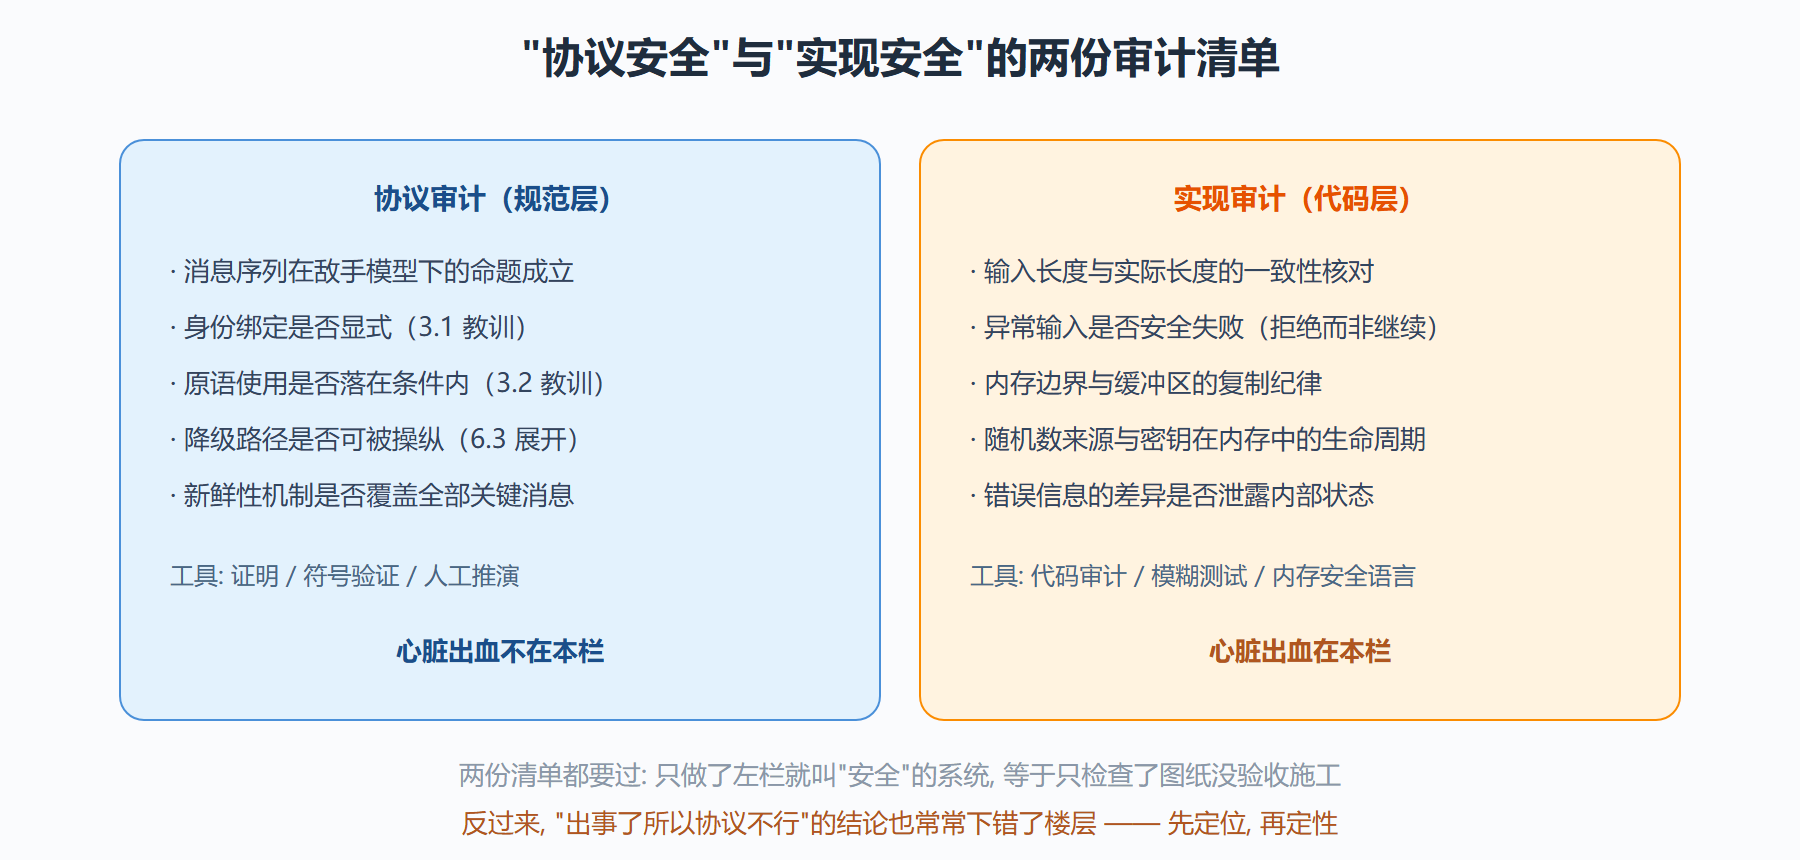
由此得到一个必须精确掌握的区分:协议审计回答"消息序列在敌手模型下是否守住命题",实现审计回答"代码是否忠实地执行了消息序列、并在异常输入下安全失败"。两者对象不同、方法不同、工具不同——前者靠证明与符号验证(第 5 章),后者靠代码审计、模糊测试与内存安全工程。心脏出血后行业给出的制度性回应也在这条线上:关键加密库加快了内存安全语言的重写、边界检查的模糊测试成为标配、核心库的长期资助问题被摆上台面——全是实现层的事,没有一条要求改动 TLS 规范。
图 3-4 协议层与实现层的责任边界
应急响应复盘:泄漏了什么、怎么办
事故发生时的处置顺序值得记下来,因为它就是一份现成的应急预案骨架。定性在先:确认这是内存越界读取、影响面是"运行受影响版本且开放心跳功能的服务";然后按泄露后果倒推动作——内存里最值钱的是长期私钥与会话数据,于是轮换证书与私钥(旧的视为已泄露)、吊销旧证书、让用户批量重置口令(被动收集期间用户凭据可能已被舀出)、最后全量升级修复版本。注意顺序:先补丁后换钥等于白换——补丁上线前舀走的私钥不会因为补丁而失效。这个"先假定泄露、再按泄露处置"的思路,适用于一切"读到内存"类事故。
还有一个时序层面的教训常被引用:缺陷在代码库里存在了约两年才被独立研究者发现。两年里它没有被任何常规测试捕获——因为"按声称长度复制"在正常输入下完全正确,异常只在恶意构造的输入上出现。这解释了为什么实现审计不能靠功能测试:功能测试验证代码在合法输入下做对的事,安全审计验证代码在恶意输入下不做灾难的事,两者的测试集根本没有交集。
⚠️ 警惕两种流行误读。其一是"端到端加密所以没事"——若私钥与服务端内存可被舀出,服务端侧的保证(如服务器中转完整性)同样受损;其二是"出事了说明 TLS 不行"——TLS 规范对此无责,把实现事故记到协议头上,会导致防御预算投错楼层。复盘的第一动作永远是定位楼层:协议逻辑、原语使用还是实现细节。
披露之后的行业改写:防线移到了哪里
心脏出血的价值一半在事故本身,一半在它触发的行业改写——那是一份"实现层防御投资"的现成清单。第一层改写在检测:此后大规模部署的加密库普遍接入连续模糊测试,用海量的畸形输入持续轰炸边界处理代码,"声称长度与实际长度不符"这类异常从此有机器日夜盯着。第二层改写在语言:关键组件开始向内存安全语言迁移,或在既有代码里启用边界检查强制的编译选项——目标是让"越界读"从依赖人细心变成依赖语言机制。第三层改写在治理:全球大量关键系统依赖个别志愿者维护的加密库,这一结构性风险被摆上台面,关键开源基础设施的资助与审计机制开始被认真讨论。三层改写没有一层涉及 TLS 规范文本——这本身就是对"楼层定位"最好的注脚。
值得第二遍强调的是这次事件的披露方式:独立研究者发现后按负责任披露流程先通知维护方、修复版本就绪后再公开。这段流程如今是行业范本,它背后的推理值得复述一遍:实现层漏洞的细节一旦公开而补丁未就绪,等于替敌手按下了"开始舀内存"的发令枪;反过来长期隐瞒又会拖慢存量部署的修复。披露的时机与节奏本身就是防御设计的一部分——这也是为什么成熟团队把"安全披露流程写进项目文档"当作和"写代码"同级的任务。
给应用开发者的三条行动
如果你不维护加密库,只调用它们,这一案对你仍有三条可直接执行的行动。第一,把"加密库版本"当作安全资产登记:你们服务进程里躺着哪个库、哪个版本、心跳这类可选功能开没开——心脏出血式的通报到来时,能不能在十分钟内答出"我受不受影响",取决于这张登记表平时在不在。第二,私钥的可替换性要提前演练:证书与密钥的轮换流程、吊销流程、CDN 与负载均衡各层的证书同步,平时走过一遍,事故时才换得动——泄露后的轮换是以小时计的竞速。第三,对"异常输入下的失败方式"保持敏感:自家代码里所有"解析外部长度字段再分配、再复制"的位置,都是 miniature 版的心脏出血候选点,用本节的伪代码对照法过一遍,成本一小时。
本节收尾前把三层案例的对照表补完一格。NS 案例里,符号模型能"看见"漏洞——只要有人把协议写成模型;WEP 案例里,符号模型能看见一半——消息结构无恙,原语使用越界需要原语层的分析;心脏出血里,符号模型彻底失明——它的黑盒假设把这类事故定义为"不可能"。模型的能力边界决定了它对哪层事故敏感,这不是模型的缺陷,是分工的前提:逻辑层交给符号验证,原语层交给计算安全的分析,实现层交给审计与测试——三个楼层各配各的巡逻,缺哪层哪层出事。这也是你向管理层申请安全预算时可以直接借用的论证结构:不是"要更多安全",而是"每一层都需要一种巡逻,本系统目前缺哪层"。
本节要点回顾
- 机理是一行缺失的边界检查:信任了请求声称的长度、跳过了与实际长度的核对,多读的是缓冲区之后的内容——私钥与会话数据因此暴露。
- 击穿的是"实现与规范一致"这条隐含假设:符号模型的黑盒假设把实现层豁免了,实现事故需要实现审计来接。
- 两份审计清单分工明确:协议审计管命题、绑定、原语条件;实现审计管边界、异常失败、内存与随机数纪律。
- 应急预案顺序:先假定已泄露,再补丁、换钥、吊销、重置口令——顺序颠倒等于白做。
- 功能测试与安全审计无交集:正常输入下完全正确的代码,可以在恶意输入上灾难性出错。
第 3 章三起名案到此解剖完毕。带着三份尸检报告进入第 4 章:当代主力协议的设计里,处处能看到对这些教训的回应——现在我们亲手把 TLS 1.3 与 Signal 各推一遍,看教训如何长成了设计。