1.2 授权边界:合同、规则与红线
1.2 授权边界:合同、规则与红线
本节摘要:授权测试的一切技术动作都以授权文件为前提。本节拆解一份典型授权协议的六类条款——授权主体与范围、测试窗口、方法与速率约束、数据处理、联系人机制、报告与披露约定,并给出四条不可触碰的红线。工具再顺手,边界之外一步都不能迈。
上一节结尾的问题是:什么在防止这套强大的工具被滥用?本节在知识体系里承担的角色,就是把"边界"从一句口号落成可执行的条款清单。它是第五章流程复盘的前置,也是第六章取证合规的伏笔。
场景:一次差点越界的扫描
复盘一个真实感很强的场景。某次授权测试第三天,工程师在客户的子域名列表里发现一个此前没见过的资产,界面看着像测试环境。他的直觉是"顺手扫一下,反正都是这家公司的"。带队的项目经拦住了他,理由很直接:授权书附录里的资产清单没有这个域名,合同里明确写着"仅限清单所列范围"。后来客户确认那是外包给第三方运营的系统,权属根本不在客户手里——一次"顺手"就可能变成对第三方的未授权探测。
这类时刻在授权测试里并不罕见。技术能力越强的人,越容易在"我 obviously 能测"和"我被授权测"之间滑线。授权文件的作用就是把这条线画在纸面上。
一份授权文件到底写什么
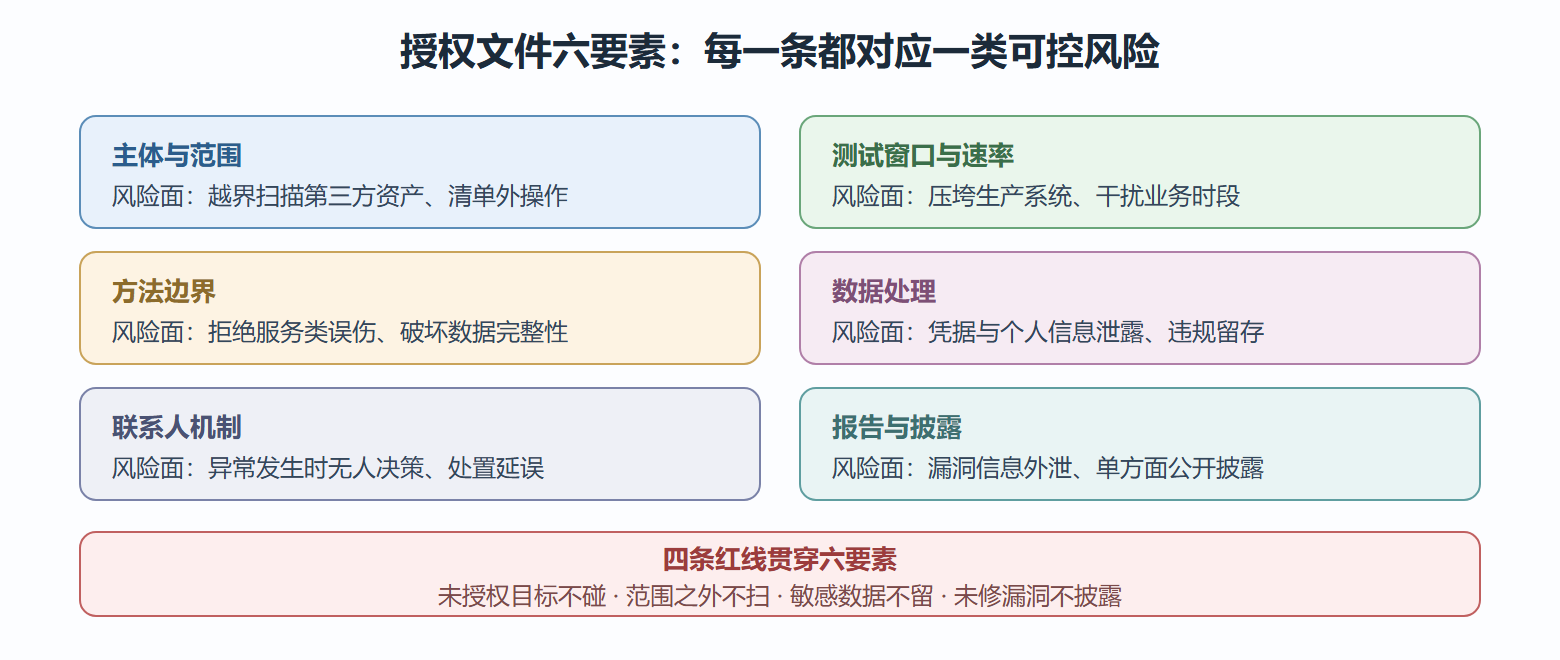
不同国家的合同文本差异很大,但核心要素高度一致,可以归纳为六类。
第一类:主体与范围。 谁委托、谁执行、测什么。范围条款要精确到资产粒度:域名清单、IP 段、应用入口,以及明确排除的对象。灰区资产的处理方式也应当写明——发现清单外资产时,是走变更流程补充授权,还是直接跳过。
第二类:测试窗口与节奏。 测试只在约定时间段进行,避免与业务高峰冲突;对可能造成负载的操作(大规模扫描、并发爆破类验证)约定速率上限。这不是官僚要求——一次不限速的全端口扫描足以把一台老旧的生产设备拖垮。
第三类:方法边界。 约定允许的技术类别。常见约定包括:不使用拒绝服务类验证、不触碰生产数据、涉及提权类验证前需单独确认。方法论层面通常对齐行业标准,比如渗透测试执行标准的阶段划分,这会在第五章展开。
第四类:数据处理。 测试中接触到的凭据、个人信息、业务数据的留存、传输与销毁方式。成熟的做法是敏感数据只做脱敏记录,会话结束后按约定销毁并留记录。
第五类:联系人机制。 双方各指定技术接口人与决策人,写明出现意外中断、疑似入侵痕迹或系统异常时的通报顺序与响应时限。
第六类:报告与披露。 漏洞报告的交付对象、保密期限,以及修复验证(复测)的安排。未修复漏洞的公开披露尤其敏感,几乎所有合同都会约定禁止单方面披露。
图 授权文件六要素与对应风险
四条红线,逐条说清楚
红线一:未授权目标不碰。 判断标准只有一个——是否出现在授权范围内。资产"看起来属于客户"不算数,"以前测过"也不算数。发现新资产时的正确动作是记录、上报、等待范围变更,而不是先测了再说。
红线二:范围之外不扫。 扫描目标之外的动作同样受约束:不利用测试中获得的位置去触碰范围外系统,不把客户网络当作跳板。合同里常有一句"测试产生的横向影响应最小化",说的就是这件事。
红线三:敏感数据不留。 测试中拿到的口令哈希、会话令牌、个人信息,报告里只保留证明风险所需的最小片段(脱敏、截断),完整数据按合同销毁。留一份"以防万一"的副本,是行业里最常见的违规形态。
红线四:未修漏洞不披露。 漏洞细节只交给授权对象。在公开渠道讨论未修复漏洞、甚至只是在不脱敏的分享里带上截图,都可能构成违约乃至违法。
把边界做成工具:一个范围核对小脚本
边界意识可以落到工具层面。下面这段脚本演示授权测试里常见的一步——扫描前核对目标是否在授权清单内,把"翻合同"变成"跑一条命令"。思路是维护一份范围清单,任何扫描命令执行前先校验目标。
#!/usr/bin/env bash # scope-check.sh —— 授权范围核对:目标不在清单内则拒绝执行 # 用法示例:./scope-check.sh 192.168.56.10 "nmap -sV 192.168.56.10" SCOPE_FILE="authorized_targets.txt" # 从授权书附录誊录的资产清单 target="$1"; command="$2" if grep -qE "(^|[./])${target}($|[[:space:]])" "$SCOPE_FILE"; then echo "[scope-ok] ${target} 在授权清单内,记录后执行" echo "$(date -Is) target=${target} cmd=${command}" >> engagement_journal.log eval "$command" else echo "[scope-deny] ${target} 不在授权清单内 —— 停止并上报项目负责人" exit 1 fi
$ cat authorized_targets.txt # 来源:客户授权书附录A,2026-08-20 签署 192.168.56.10 # 靶场Web服务器 lab.example-test.cn # 测试域名(内部解析) $ ./scope-check.sh 192.168.56.11 "nmap -sV 192.168.56.11" [scope-deny] 192.168.56.11 不在授权清单内 —— 停止并上报项目负责人
这个脚本没有多高的技术含量,它的价值在于把边界检查嵌进肌肉记忆:每次执行前都过一道闸。同样的思路推广开来,就是第五章要讲的"流程化"——让合规动作成为流程里不可绕过的一环,而不是靠个人自觉。
两年后回看这个脚本的团队会补充一条经验:闸门本身也要防呆。脚本最初的版本里,清单文件不存在时会静默通过——直到有人把文件名敲错,闸门形同虚设。修复方式是清单缺失即拒绝执行并告警。边界工具的第一假设应该是"使用者会犯错",包括制定规则的人自己。
出了意外怎么办
授权测试中出现意外(系统异常、疑似已有入侵痕迹、数据意外暴露)时的处置顺序,应当在动手前就烂熟于心:先停止可能扩大影响的操作,再按联系人机制通报,然后保留现场证据,最后书面记录事件经过。第六章的取证模式会专门讲"保留现场"的技术做法——为什么取证启动不能写入磁盘、哈希校验怎么做,都服务于这个时刻。
授权问答:四个签署前后的疑问
问:客户发来口头授权"你随便测",能不能开工? 不能。口头授权在争议场景里几乎无法自证,而争议恰恰出现在最需要授权的时候。哪怕客户关系再好,也请对方补一页纸的书面确认——这不是不信任,是让双方都安全的职业习惯。
问:测试中客户临时说"顺便帮我把那台也测了",怎么处理? 记录请求、确认资产归属、走范围变更——更新授权附件后再动手。变更流程可以快(一封确认邮件加一份附件更新),但不能省。客户的"顺便"是好意,你的"流程"是保护双方。
问:发现了一个超出能力或范围的高危问题怎么办? 两步:立即按联系人机制通报(5.2 的高危即通报原则);如实说明自己验证到什么程度、什么没验证。超出自己能力的发现交给能处理的人,超出范围的建议客户另行授权专项处理——承认边界比硬撑专业。
问:测试结束了,手里的数据什么时候删? 按合同的数据条款执行,通常约定在报告交付并确认后的一个固定期限内。执行销毁时留记录(时间、方式、经手人),归入项目档案。这份销毁记录与发现清单同等重要——它是数据生命周期的闭环证明。
问:保险和授权是什么关系? 很多从业者会忽略:专业责任保险的理赔通常以"操作在授权范围内"为前提,越界操作不仅违约违法,还让自己的保险失效。换句话说,授权文件同时是你的法律边界与财务安全网的地基——把它当回事的理由,比直觉认知的更充分。
本节核心结论:授权文件不是免责的形式文本,而是把法律边界翻译成操作约束的接口。读懂它、并在工具流程里落实它,是安全从业者与"会跑工具的人"之间的分水岭。下一节看 Kali 在授权框架内的四种角色分工。