1.1 从BackTrack到Kali的演化
1.1 从BackTrack到Kali的演化
本节摘要:Kali Linux 的前身是 BackTrack,而 BackTrack 又源自 Auditor 与 WHAX 两个早期安全发行版的合并。2013 年 Offensive Security 放弃 Ubuntu 底座、转向 Debian 重建系统,才有了今天的 Kali。本节沿时间线复盘这段演化,重点是每一步设计决策背后的工程动机——为什么要滚动更新、为什么默认非 root、为什么引入元数据包。
承接导读里"先有授权书,再有靶场"的行话,本节先回答更基础的问题:这套系统凭什么值得安全行业信任。答案藏在它的演化史里。
一段历史:三个名字,一条谱系
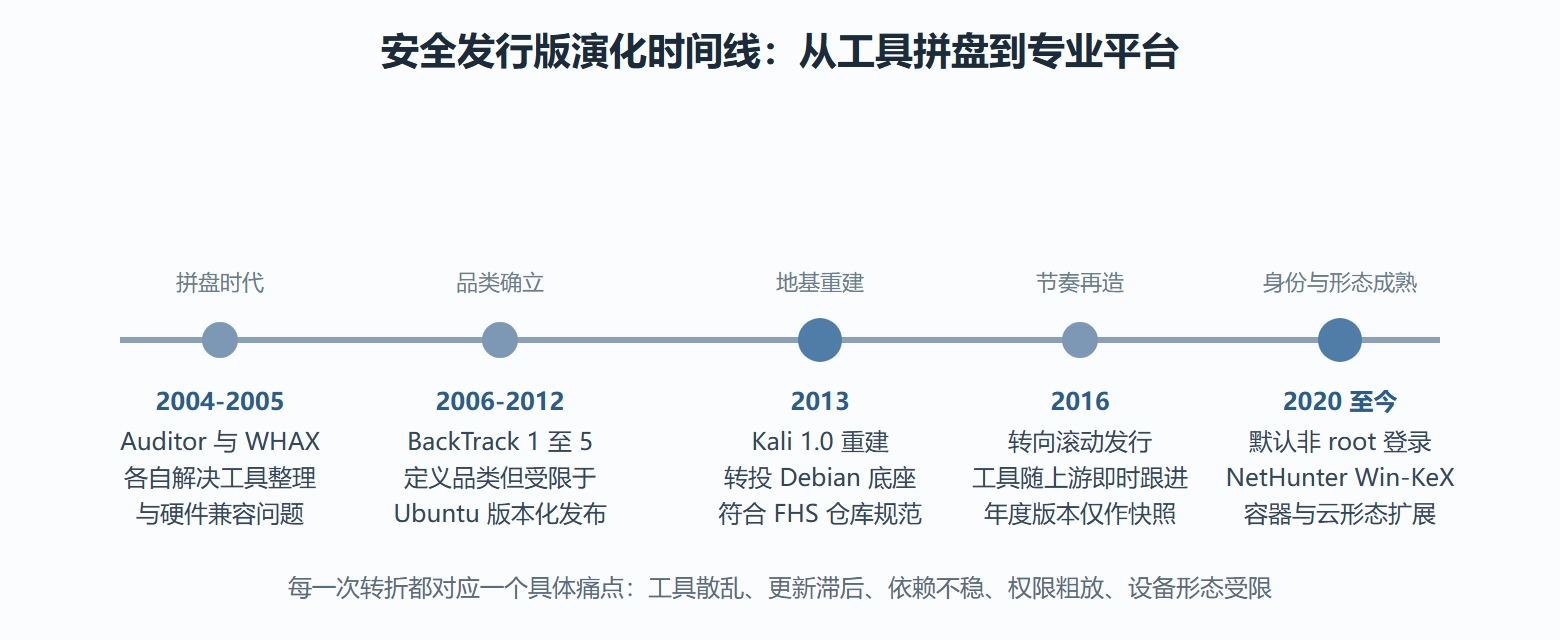
时间回到本世纪初。当时做一次安全评估,工程师要自己准备一台装满工具的笔记本:扫描器、抓包器、破解工具散落在各个网站,依赖冲突是家常便饭。2004 年前后,两个项目试图终结这种混乱——德国的 Auditor Security Collection 注重工具收集与整理,源于 WHoppix 的 WHAX 强于硬件兼容与易用性。2006 年,两者合并为 BackTrack,这个名字随后统治了"安全工具发行版"这个品类好几年。
BackTrack 的成功证明了需求真实存在,但它的底座问题也在积累:基于 Ubuntu 的版本化发布让工具更新总是滞后,仓库结构不符合 Linux 文件系统层次标准(FHS),root 用户默认登录的习惯更是隐患。2013 年 3 月,Offensive Security 团队做了决断:不再修补 BackTrack,而是基于 Debian 重建,命名为 Kali Linux。这不是改个名字,而是把地基换掉。
# 在 Kali 终端里查看系统身份,两条命令足以确认底座 cat /etc/os-release # 输出片段:PRETTY_NAME="Kali GNU/Linux Rolling" # ID=kali / ID_LIKE=debian —— "LIKE debian" 正是那次重建的痕迹 uname -r # 输出示例:6.6.xx-amd64 —— 滚动内核,随 apt 升级而前进
图 从 BackTrack 到 Kali 的演化时间线
重建的动机:把四个痛点逐个拆掉
把时间线上四个关键节点放大看,每个节点都在解决一个非常具体的问题。
痛点一:工具更新滞后。 版本化发行版里,安全工具的版本被锁定在发布日,而漏洞研究与利用技术的发展以天计。2016 年 Kali 全面转向滚动发行后,apt full-upgrade 一次就能把工具链推进到当前状态。对安全工程师来说,这直接决定了"刚披露的漏洞能不能立刻复现验证"。
痛点二:依赖地狱。 BackTrack 时代的工具经常互相冲突:A 工具要旧版库,B 工具要新版库。Debian 的包管理体系加上 Kali 自己维护的仓库,把几百个工具的依赖关系梳理成一张可计算的图,装一个工具不再需要手工编译半天。
痛点三:root 默认登录。 早年 Kali(及更早的 BackTrack)默认以 root 运行一切,这在"跑一个扫描器"的场景里省事,但代价是任何工具的失误都以最高权限生效。2020 年起 Kali 改为默认创建普通用户、按需提权。这个变化当时争议不小——习惯了 root 的老用户觉得麻烦——但从工程角度看,它把"最小权限"原则落到了日常操作层面,也倒逼使用者理解自己每条命令的权限含义。
痛点四:设备形态受限。 从 x86 桌面机出发,Kali 陆续覆盖 ARM 板卡、Docker 镜像、WSL 与 NetHunter 移动端。形态扩展的驱动不是炫技,而是测试现场的真实约束:工程师到客户现场,可能只有一台受管笔记本,WSL 或容器是唯一合规的运行方式。
| 演化阶段 | 底座与发布模式 | 权限模型 | 直接解决的痛点 |
|---|---|---|---|
| BackTrack 1-5 | Ubuntu,版本化发布 | 默认 root | 工具散乱、环境难复现 |
| Kali 1.x(2013) | Debian,版本化发布 | 默认 root | 依赖冲突、仓库不规范 |
| Kali 滚动版(2016 起) | Debian,滚动更新 | 默认 root | 工具时效性滞后 |
| Kali 2020.1 至今 | Debian,滚动更新 | 默认普通用户 | 误操作放大、权限粗放 |
⚠️ 常见误区:把"滚动更新"理解成"不稳定"。Kali 的滚动是工具链层面的及时跟进,系统核心仍由 Debian Testing 分支与安全补丁托底;真正需要警惕的是大版本升级前不做快照——这在第三章的部署策略里会展开。
设计哲学:为专业工作流而非为炫酷而生
复盘这段历史,能提炼出三条一以贯之的设计哲学,它们也是后续六章反复出现的前提。
其一,时效优先于保守。 安全工具过期等于失能,所以 Kali 宁可选择滚动更新的维护成本,也要保证工具链新鲜。这与生产服务器"能不动就不动"的逻辑相反,两者各有其正确场景,混用才是错误。
其二,结构优先于堆砌。 工具不是一股脑塞进系统,而是按功能域组织成元数据包(比如信息收集、漏洞分析、无线评估各成一组),需要哪类工作就装哪组。第四章讲工具箱管理时会看到,这个组织方式直接决定了"选工具"的效率。
其三,操作可审慎。 默认非 root、Undercover 伪装桌面、取证模式启动,这些设计都指向同一个意识:使用者的每个动作都可能产生后果,系统应该在结构上帮助人保持审慎,而不是鼓励随手执行。
最后留一个思考题,也是下一节的引子:既然工具越来越强、操作越来越顺手,是什么在防止这套系统被滥用?技术本身不提供这个答案——它来自授权文件与职业伦理,这正是下一节要拆解的内容。
演化史的当代启示:为什么版本细节值得记住
有人会问:知道这些历史对日常工作有什么用?三个直接用途。用途一,排障时的版本直觉——遇到行为怪异的服务,知道它属于哪个年代的设计,怀疑方向就有了次序:老组件先怀疑配置惯例,新组件先怀疑兼容层(2.2 与 3.2 的案例都会用到这个直觉)。用途二,工具选型的年代校准——看到一份工具清单,能凭版本的年代感判断它是否过时,这在做历史资料参考时尤其重要,安全领域的教程半衰期短得惊人。用途三,趋势判断——看到 Kali 向容器、云与移动形态的扩张曲线,能推断下一代工作环境的形态(7.1 与 7.2 会接住这条线),提前半年的准备在求职与团队规划里都是实际优势。
更根本的用处是思维模板:任何一个活得久的系统,都值得问一句"它替换掉了什么、为什么"。答案里藏着的,是这类系统真正的生存法则。对 Kali 是"时效与结构",对数据库是"一致性模型",对你自己的知识体系,答案要自己去找——这恰好是第七章的主题。
本节要点回顾
- 谱系脉络:Auditor 与 WHAX 合并为 BackTrack,2013 年基于 Debian 重建为 Kali,2016 年转滚动,2020 年默认非 root;
- 重建动机:更新滞后、依赖冲突、权限粗放、形态受限四个痛点逐个被拆掉;
- 滚动更新:解决的是安全工具的时效性问题,核心稳定仍由 Debian 分支托底;
- 默认非 root:把最小权限原则落到日常操作,代价是需要理解提权机制;
- 元数据包:工具按功能域组织安装,是第四章工具箱管理的结构基础;
- 设计哲学:时效优先、结构优先、操作可审慎三条主线贯穿后续章节。