5.3 蓝队防线:输出编码、CSP与SameSite
5.3 蓝队防线:输出编码、CSP 与 SameSite
本节摘要:本节把前端回合的蓝队手段总装成体系:按上下文分流的输出编码矩阵、CSP 从报告模式到强制上线的节奏、SameSite 与会话属性的联防、以及"上线前过清单"的验收机制。前端安全的难点不在单项技术,而在把分散的开关拧成一套默认安全的渲染管线。
前端防线的总装
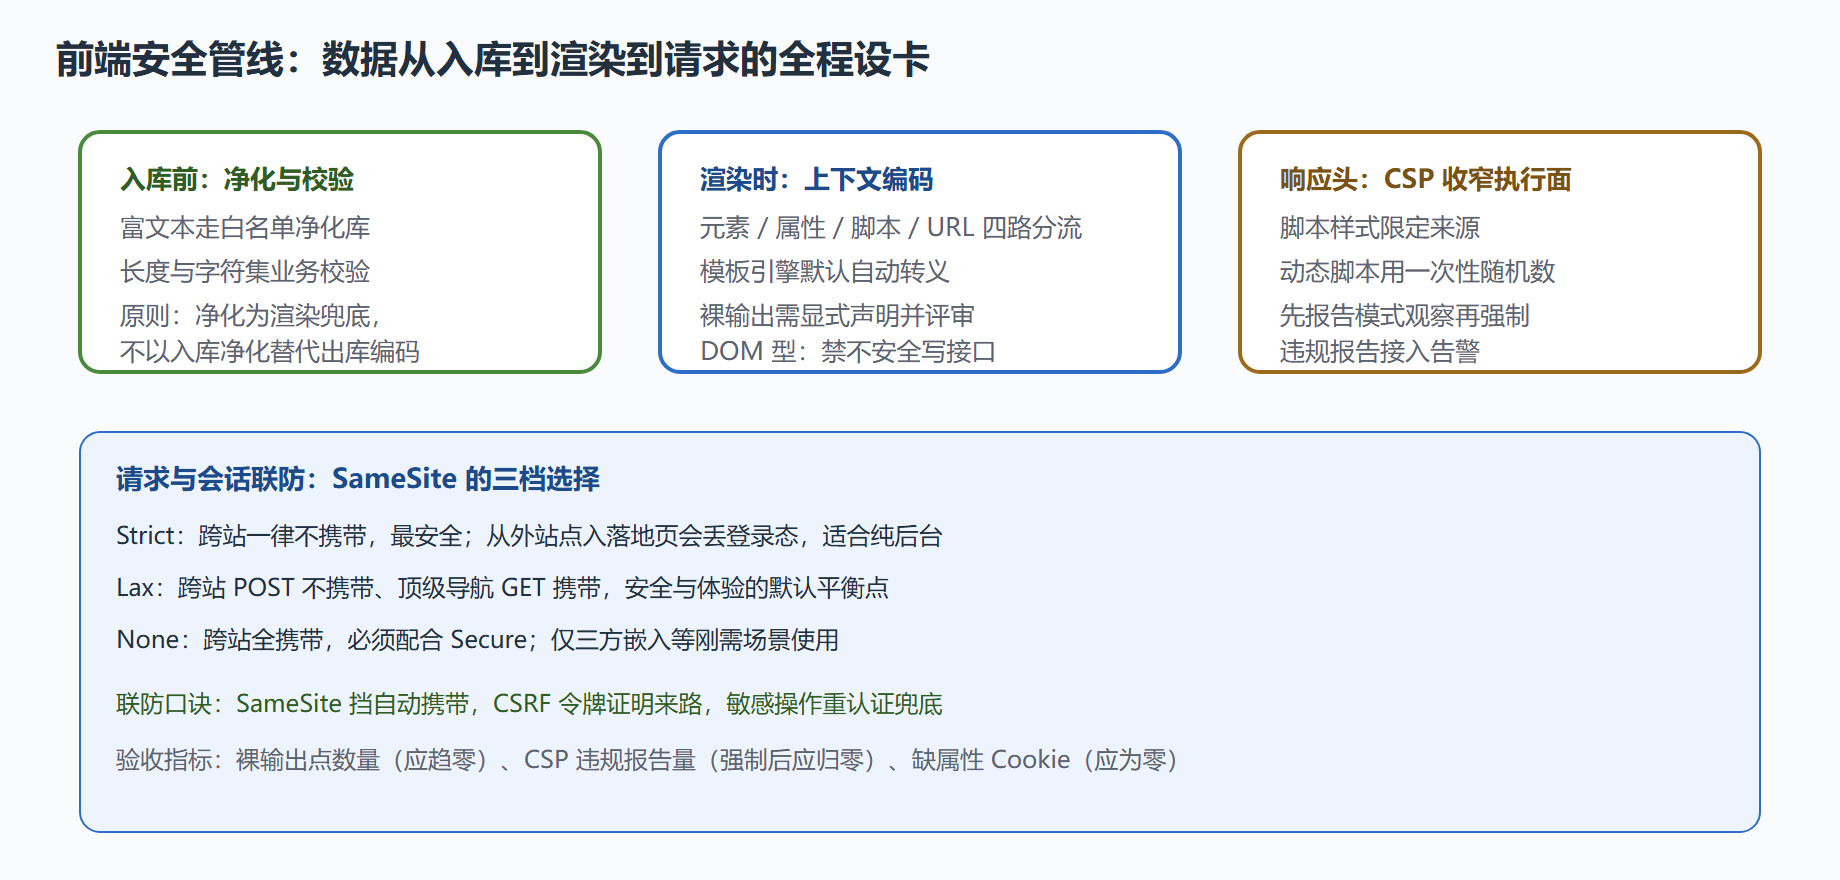
前两节的攻防展示了散点防御的窘境:编码漏了一处上下文,XSS 进来;Cookie 少一个属性,CSRF 得手。总装的思路是把防御嵌进渲染与请求的管线里,而不是散落在每个页面的手工记忆里。模板引擎默认自动转义(要显式声明才允许裸输出)、公共布局统一注入安全响应头、会话 Cookie 由框架中间件统一下发——开发者"不做特别的事"时,得到的就是安全的行为,这才是防线能长期不塌的结构性保证。
编码按上下文分流
把上一节的编码原则扩成完整矩阵,用一段模板代码落地(骨架示例):
<!-- 模板层:同一份用户数据,四种上下文四种处理 --> <div class="c">{{ user.bio }}</div> <!-- 元素上下文:自动转义 --> <a href="/u?name={{ user.name | urlencode }}">主页</a> <!-- URL 上下文:百分号编码 --> <div data-nickname='{{ user.nick | attr_escape }}'>...</div> <!-- 属性上下文:连引号一起管 --> <script>init({ nick: {{ user.nick | json_encode }} });</script> <!-- 脚本上下文:JSON 编码并防闭合(此处是历史遗留写法的整改示例, 新代码应避免把数据内联进脚本,改走数据属性或独立接口获取) -->
矩阵的意义在于堵住"全局转义"的错觉:元素转义防不住属性闭合,URL 编码防不住协议注入,脚上下文最凶险——正确姿势是根本不把数据写进脚本,改用数据属性加脚本读取的方式传递。
CSP 从报告到强制
CSP 上线讲究节奏,一上来就强制容易白屏一片。标准节奏:先用仅报告模式收集违规,摸清自家页面实际依赖哪些资源;把来源清单收敛到最小集;切强制模式;此后违规报告进告警面板,当作免费的 XSS 探测器。需要内联脚本的场景用一次性随机数放行,别图省事开全局允许:
# 服务端:为每页生成一次性 nonce,配进响应头与脚本标签 import secrets def render_with_csp(): nonce = secrets.token_urlsafe(16) headers = { "Content-Security-Policy": f"default-src 'self'; script-src 'self' 'nonce-{nonce}'; " f"object-src 'none'; base-uri 'self'; frame-ancestors 'none'", } page = render("page.html", csp_nonce=nonce) # 模板里脚本标签带同值 nonce return page, headers
会话与请求的联防
响应头与 Cookie 属性统一在中间件下发,避免页面各写各的漏配:
# 中间件:每响应统一的安全头与会话 Cookie(框架语义示例) SECURE_HEADERS = { "X-Content-Type-Options": "nosniff", "X-Frame-Options": "DENY", "Referrer-Policy": "strict-origin-when-cross-origin", "Content-Security-Policy-Report-Only": "...", # 成熟后转正式头 } def session_cookie_header(sid: str) -> str: return (f"sid={sid}; Path=/; Secure; HttpOnly; " f"SameSite=Lax; Max-Age=7200")
验收清单
前端功能上线前的固定检查项:所有用户内容输出点使用对应上下文编码(静态扫描裸输出点为零);CSP 处于强制模式且违规报告接入监控;会话 Cookie 属性齐全(Secure、HttpOnly、SameSite);状态变更接口要求 CSRF 令牌或同源凭据;"改钥匙"类操作(改邮箱、改手机、改 MFA)强制重新认证;服务端取数功能过 SSRF 白名单。清单不长,却把本章红队的全部来路堵在了门外。
前端防线的终极检验方式:把自家页面在测试环境跑一轮自动化攻击面扫描,再人工把每条红队路径(寄生、冒用、代理)走一遍。走不通,才算通关。
一个完整的整改故事
把本节机制串成一个真实节奏的整改案例。某团队上线评论功能三个月后安全评审发现存储型 XSS,整改分了四步走,每步都有可检验的产出。当天:评论渲染入口加元素上下文转义(止血,寄生链断),同时把该入口的渲染数据源标记为高危。当周:全站模板排查裸输出点,共修复六处同类隐患;CSP 上报告模式收集真实依赖。当月:CSP 切强制,动态脚本改用随机数放行;会话 Cookie 属性在中间件统一下发,并补齐状态变更接口的令牌校验。季度:把"裸输出点为零、CSP 违规为零、Cookie 属性齐全"写进前端平台的构建检查,新项目默认继承。
这个故事的价值在节奏而不在细节:止血当天完成,同类隐患当周清完,机制固化不晚于季度。多数团队的问题不是不会修,而是修完就散会——没有第四步的固化,半年后新页面上线,同样的洞换个马甲再来一遍。评审发现问题时,顺手把整改计划按这四步排好,是安全工程师最该养成的肌肉记忆。
再补一个验证细节:整改完成不等于可以归档,回归验证要在"攻击者视角"下做——把当初发现问题的原样载荷再提交一次,确认被编码成纯文本;把 CSP 从报告切强制后再用脚本探测一次,确认违规被拦。两分钟的动作,换来的是"修好了"这句话有了证据而不是感觉。把这个回归动作也写进整改工单的模板里,勾选栏一栏叫"原样载荷复测通过",一栏叫"强制模式探测通过"——两栏都勾,工单才允许关闭。