7.2 硬编码密钥与密钥管理
7.2 硬编码密钥与密钥管理
本节摘要:本节接续上一节的模式误用话题,先补完 ECB 字典模式与固定初始化向量的泄露机理(它们的病根正是"写死"),再展开密钥管理的完整链条:硬编码密钥的扩散半径、密钥与代码分离、托管方案与轮换纪律。密码系统的强度由最短板决定,而最短板几乎总在密钥这一环。
先补完模式误用:写死的代价
上一节留下的话头在这兑现。分组加密的 ECB 模式把明文切块、逐块独立加密——数学上无懈可击,工程上是个筛子:同样的明文块永远得到同样的密文块,密文里保留了明文的形状。经典的演示是把一张位图加密后,轮廓依然清晰可辨——图像的平坦区域产生重复明文块,密文跟着重复,图案就"印"了出来。数据库场景同理:加密后的手机号列里,相同号码对应相同密文,排序、分组、频率分析照做不误——加密形同虚设。
固定初始化向量(IV)是同一种病:向量本该每次随机,写死后同一密钥下"相同明文得相同密文"的老问题原样回归;递增向量稍好,但多组数据间的差分关系仍可被利用。病根统一:把本该每次变化的东西,像密钥一样写死了。
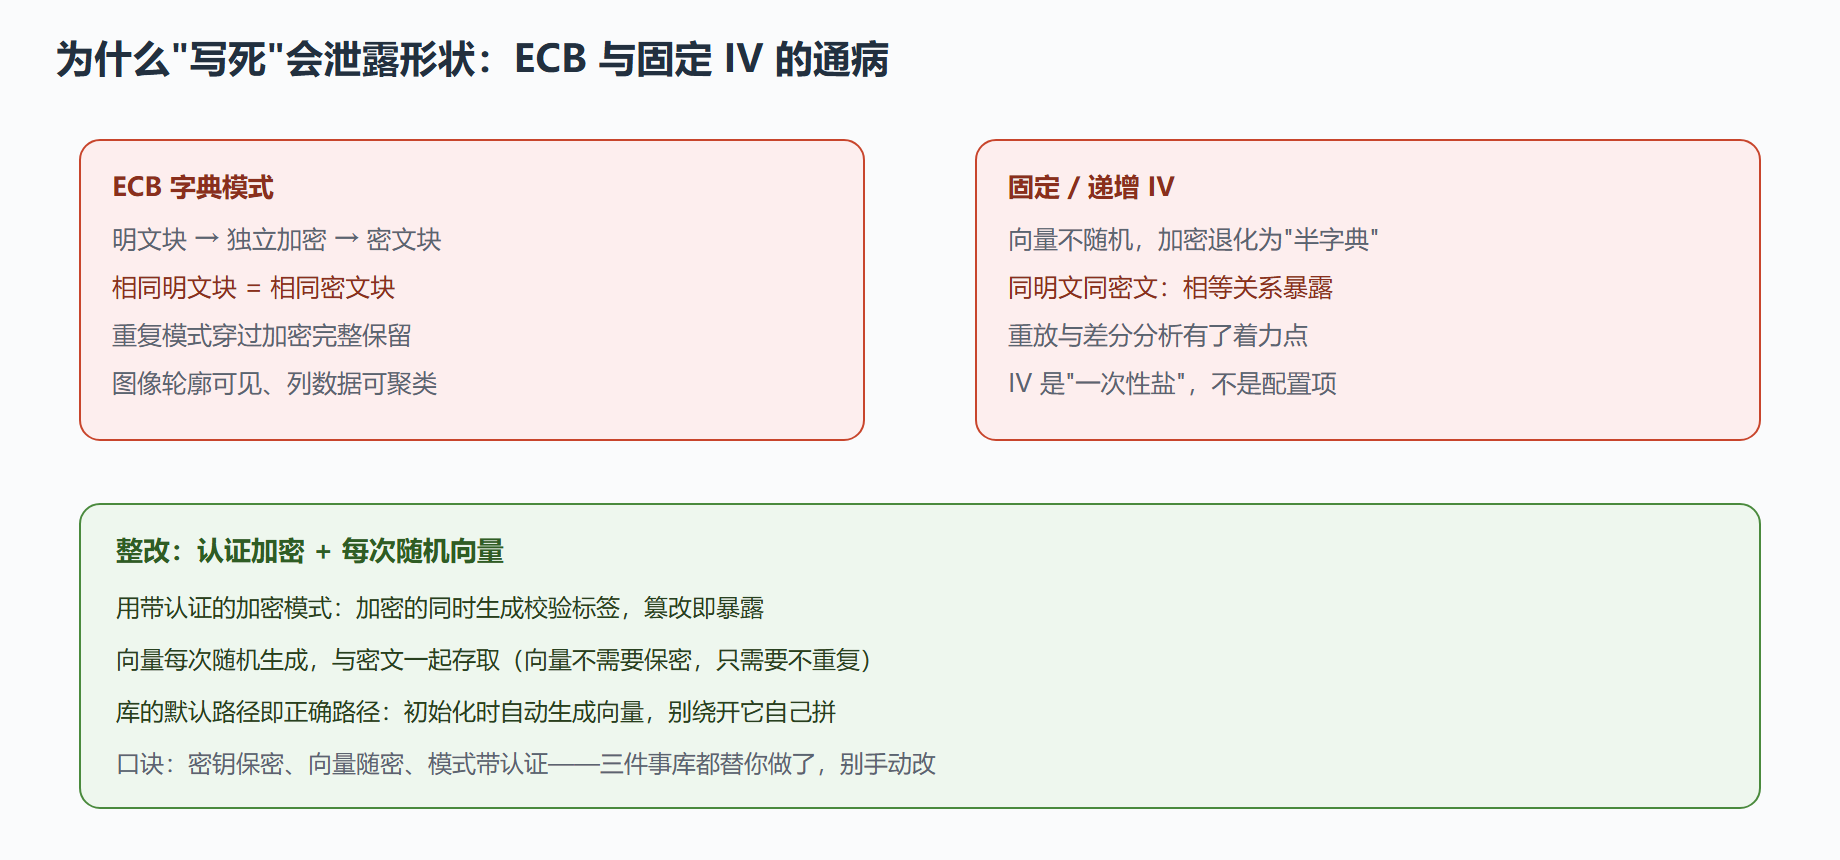
靶场演示对照(本地最小复现):
# 本地靶场:错误模式 vs 正确模式 from cryptography.hazmat.primitives.ciphers import Cipher, algorithms, modes import os key = os.urandom(32) plain = b"AABBCCDD" * 8 # 含重复结构的示例数据 # 反面教材:ECB —— 重复结构原样透出 ecb = Cipher(algorithms.AES(key), modes.ECB()).encryptor() ct_ecb = ecb.update(plain) + ecb.finalize() blocks = [ct_ecb[i:i+16] for i in range(0, len(ct_ecb), 16)] print("ECB 重复密文块数:", len(blocks) - len(set(blocks))) # 大于零即泄露形状 # 整改版:认证加密 + 随机 nonce nonce = os.urandom(12) # 每次随机,永不复用 gcm = Cipher(algorithms.AES(key), modes.GCM(nonce)).encryptor() ct_gcm = gcm.update(plain) + gcm.finalize() + gcm.tag print("GCM 密文前缀:", ct_gcm[:16].hex(), "(每次运行都不同)")
硬编码密钥的扩散半径
密钥管理的头号反面模式:把密钥写进代码。病灶形态多样——源码里的连接串、配置文件里的凭据、前端脚本里的" secret"(全世界可见)、CI 脚本里的环境变量明文。危害在"扩散半径"二字:代码会被克隆到几十台开发机、推送进仓库、打包进制品与镜像,一处写死等于把钥匙复印了几百份,而且无法单独回收——轮换需要全员同步改代码重新发版,现实里往往一拖数年。历史上多起大规模云凭据泄露,起点都是仓库里一行硬编码。
整改的起点是纪律加工具:
# 密钥扫描接入提交前钩子与持续集成(配置语义示例) # 提交前钩子:命中模式即阻断 pre_commit: hooks: - id: secret-scan patterns: ["api[_-]?key", "secret", "password\\s*=", "BEGIN.*PRIVATE KEY"] action: block ci_weekly: - job: repo-full-history-scan # 全历史扫描,防"先提交后删除"的存量 - job: image-layer-scan # 镜像层扫描,防密钥进制品
密钥该放在哪、怎么转
密钥与代码分离只是及格,托管才是正解。分层放置:运行时密钥进托管服务(密钥管理类产品,硬件保护、审计日志、按需取用),应用启动时按角色拉取,内存中使用、不落盘不进日志;本地开发用独立低权密钥或模拟服务,与生产凭据物理隔离;前端永远不放任何长期密钥(要用也是服务端签发的短时效令牌)。轮换纪律:分密钥类型定周期——数据加密密钥用密钥加密密钥包裹,轮换只换外层;API 凭证九十天内强制轮换;事件驱动的"疑似泄露立即轮换"要有预案可执行(谁有权、多久完成、哪些服务重启)。销毁同要仪式感:废弃密钥从托管、配置、备份里同步清除,不留"幽灵密钥"。
# 本地靶场:从托管取密钥的调用形态(以通用密钥管理语义示例) def get_db_password() -> str: # 应用启动时按自身身份向托管服务取用,审计自动留痕 client = kms_client(role="app-shop-runtime") secret = client.get_secret(name="db/app_shop", version="latest") return secret["password"] # 不落盘:进程内存持有;不进日志:日志过滤器屏蔽敏感字段
检测与应急
检测四路并行:仓库与镜像的密钥扫描(含全历史);托管服务的异常取用告警(陌生角色、异常时间、批量拉取);配置管理平台里明文凭据的巡检;公网泄露源监测(自有域名与凭据特征是否出现在公开泄露集,呼应威胁情报节)。应急动作:确认泄露立即吊销与轮换(托管体系下分钟级),回溯取用日志评估被使用的范围,制品与镜像同步重建。预防性动作最值得做的一件:把"新服务上线必须走托管取密钥"写进平台模板,让错误姿势从一开始就无处安放。
密钥管理的完成度用一个问题检验:此刻轮换生产主密钥,需要多久、动几个团队?答案若超过一天,这一节就是你的下一个迭代。
密钥清点:第一步永远是把账算清
托管与轮换都建立在同一块地基上——密钥台账。没有清点就没有管理,而清点这件事的实操比听起来难:密钥藏身的形态五花八门(连接串、环境变量、配置中心条目、代码常量、镜像层、构建脚本),分散在各团队的视野盲区。实操路径建议三步走:第一步从"流量反推"——生产出网连接的两侧凭证一定真实在用,顺着连接找归属;第二步从"仓库正扫"——密钥扫描工具全历史跑一遍,命中项逐条登记或处置;第三步从"服务清单顺查"——每个在册服务列出它依赖的外部系统与对应凭据。三路汇总去重,得到的就是第一版台账。
台账字段不必复杂:密钥名、类型、归属服务、存放位置、轮换周期、上次轮换、负责人。七列足够,但必须登记负责人——无主的密钥是永远不会被轮换的密钥。清点结果往往会带来一个意外收获:相当比例的密钥已经无人使用(服务下线、项目解散),直接吊销即可,台账立刻瘦身三成。