- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
自动化运维工具:Ansible、Chef、Puppet 基础
设想这样一个深夜:某平台的购物节流量还在冲刺,你把一批新机器扩容上台,却发现其中一半的 nginx 端口配置是旧的、另一半连防火墙都没开。你手动补了两小时,第二排的机器刚理顺,第一排又被某次回滚覆盖了。这种"按下葫芦浮起瓢"的夜晚,正是配置漂移(Configuration Drift)最真实的模样。本书要做的,就是把这份"逐台核对期望状态"的体力活,交给 Ansible、Chef、Puppet 三套自动化工具,让机器自己管好自己。
这段话听起来像运维,其实更像一套"巡检目录核对桌"的逻辑:运维从"人肉比对每台服务器配置"进化到"机器按清单自动收敛到期望状态"。本书围绕这条主线展开——先讲清楚为什么会有这套逻辑,再分别坐上 Ansible、Chef、Puppet 三张交替使用的桌台,最后回到"我到底该选哪张"这个选址问题。
这套书怎么读
本书分五章,是一条从"为什么"到"选哪个"的完整巡检路线。先罗列一下它的整体骨架,方便你这趟夜班巡检有地图可循:
图 全册知识地图
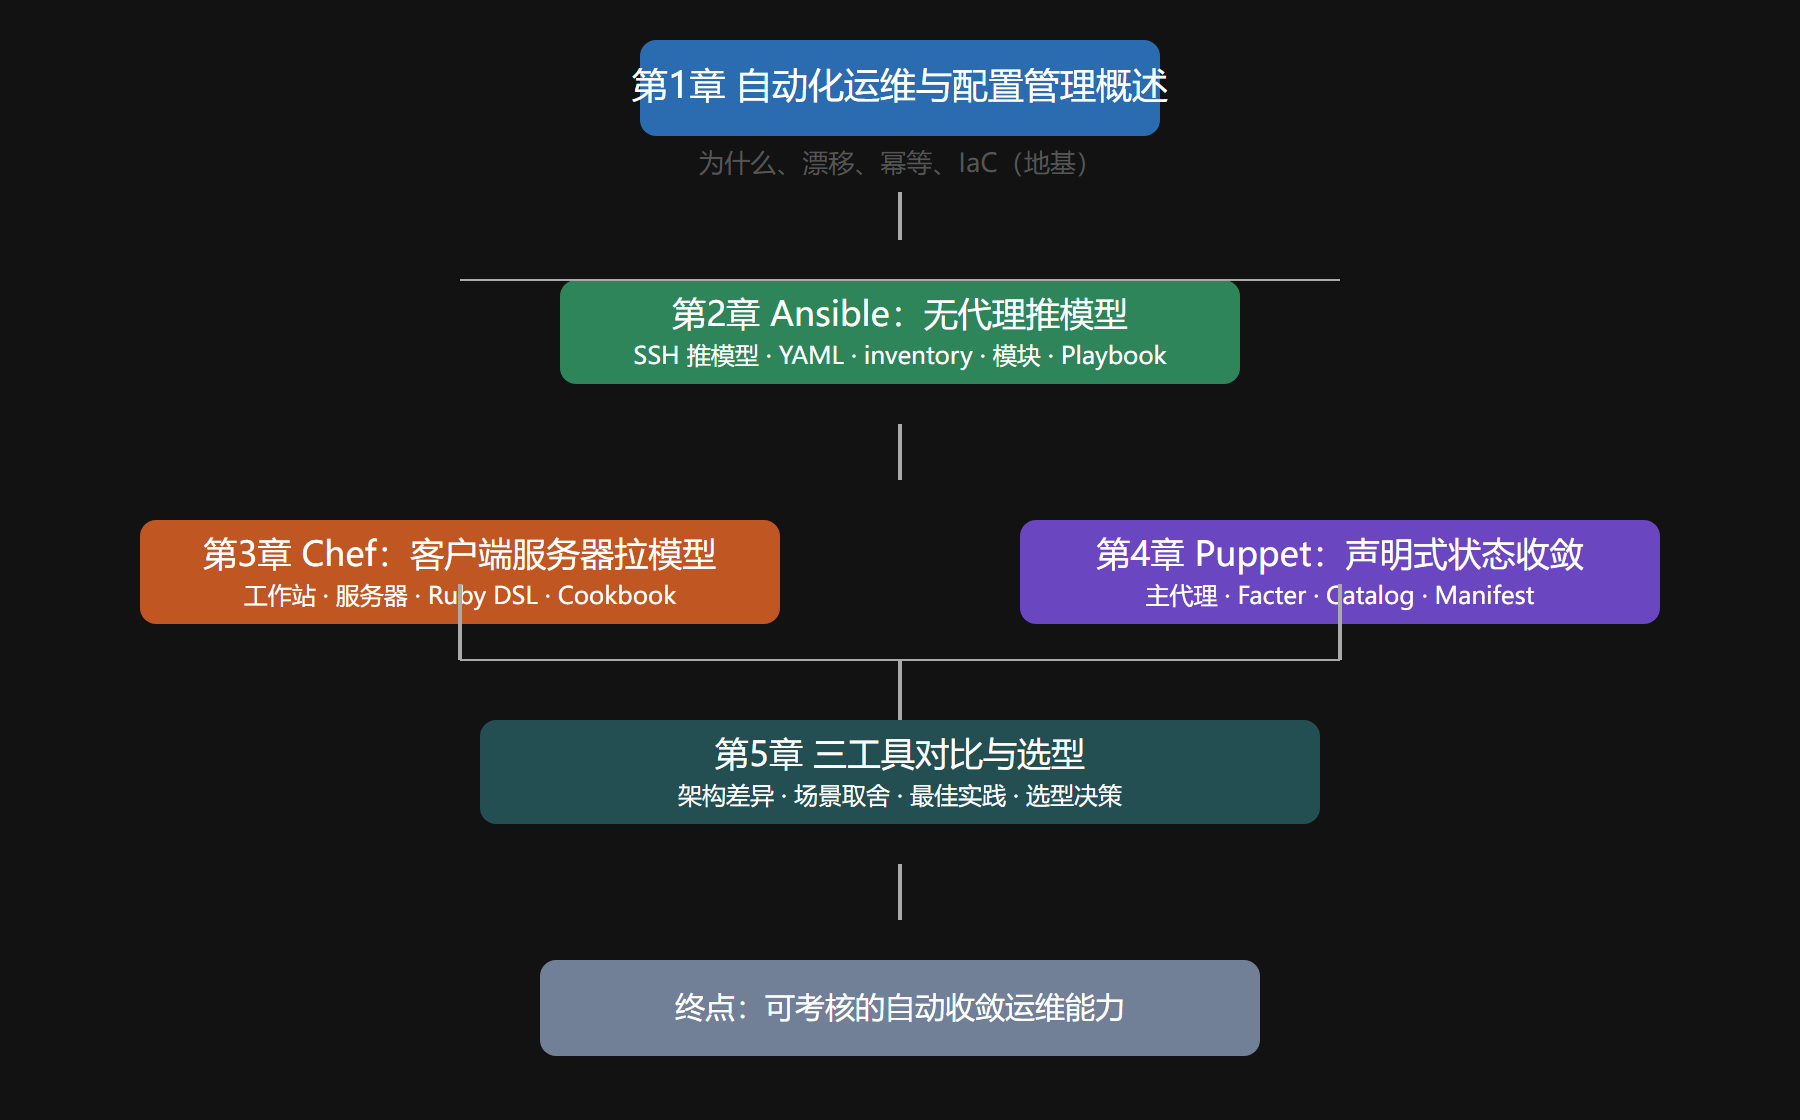
这张图里的依赖关系很直白:第1章是所有工具共享的概念地基(幂等、期望状态、IaC);第2、3、4章是三套并列的落地实现,走的是同一套"声明期望→比对现状→收敛差异"的心智,只是骨架不同——分别对应"无代理推模型"、"代理拉模型"和"声明式目录编译"。第5章是收敛出口,回看前四章做取舍。
你将从这趟巡检里得到什么
读完本书,你应该能一道做出这些事:说明为什么听说过"配置漂移"却总打不死它,并用人话讲清幂等如何让同一个任务"做不做都一样";能区分推模型与拉模型的优劣边界;分别写出可运行的 Ansible Playbook、Chef 的 Recipe 与 Puppet 的 Manifest,让一台 nginx 或一个用户按你的期望被配置出来;最后能对着真实团队的技能栈与环境,给出一张有依据的选型理由。
常见疑问速答
为省去你翻墙绕路的功夫,先答几个选路上高频撞到的问题。
问:这套书是不是要我先把三套都学完才能用? 不必。第1章给地基,之后每一套工具都是独立完整的一章。你若只想快速上线,读完第1、2章(Ansible)就能干起来;Chef 与 Puppet 章节可随后按需精读。三套都读,也不是要求你同时用三套——多数团队最后只盯住一套主力工具往下深耕。
问:三套工具是竞争者还是可以共存? 可以共存。不少大厂会同时备案:批量下发用 Ansible 做 ad hoc,核心治理域用 Puppet/Chef 做持久收敛。你理解了三套各自的长处,混用才不至于叠出混乱,反而能各用其长。
问:学完这套书能直接上生产吗? 能"上手",但上生产前务必把第5.3节的最佳实践过一遍:试点先行、变更滚动、清单入仓库、可回滚。工具本身不保证安全,纪律才保证安全。
问:YAML、Ruby、Puppet DSL 都要学? 如果你主用 Ansible 只要 YAML;若用到 Chef 就要懂点 Ruby;Puppet 有自己一套 DSL。书里每一章都会从零铺语言基础,你不会哪个都不会被卡在起点。
把这三个疑问记下,读的时候对应章节会有更强的代入感。现在正式开始第一站的夜巡。
前置与路线建议
本书默认读者摸过 Linux 命令行、知道 SSH、会写基础的 YAML/文本文件,不懂 Ruby 或它们各自的 DSL 也没关系——每章都会从零讲构建工具的语法。若你时间紧凑,建议按 1 → 2 → 5 的顺序读完即可达到"能上手 + 会选型";要做全套深度掌控的,则要在 2、3、4 各补一次亲手演练。开始吧,先给自己找张安静的桌子。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...