- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
教程导读:在对比中学会 Podman
一句话定位:这是一本把 Podman 的每个知识点都放在"与 Docker 对照"的位置上讲的教程——守护进程与无守护进程的进程模型差异,决定了安全边界;rootless 与 rootful 的身份映射差异,决定了权限语义;Netavark 与 Docker 桥的差异,决定了迁移时最先踩的坑。理解了差异的根源,Podman 的命令就不再是另一套需要背诵的语法,而是同一批 Linux 内核机制在不同哲学下的重新排列。
为什么用对比的方式来学
绝大多数人接触 Podman 时,已经会用了 Docker。这不是负担,反而是最好的学习素材:你脑子里已经有一份"容器应该怎么工作"的参照系,Podman 的每个设计选择,都可以拿来和这份参照系对一遍——行为相同的地方,说明它遵守了 OCI 标准;行为不同的地方,恰恰是 Podman 的设计主张所在。
举个最典型的例子。在 Docker 里执行 docker run,命令行客户端把请求发给常驻后台的 dockerd,由它调度容器运行;在 Podman 里执行 podman run,命令行进程自己 fork 出容器运行时,容器进程是它的子进程。表面上看两者命令几乎一样,但进程树的形状完全不同——而进程树的形状,又决定了:为什么 Docker 的守护进程挂了所有容器都会失去管理接口,而 Podman 不存在这个单点;为什么 Podman 天生支持无 root 运行;为什么 Podman 的容器可以直接用 systemd 管理,而 Docker 需要绕一层。
本教程的主线就是这一类对比。每章围绕一组真实差异展开:先摆出两边的行为(命令输出、进程树、配置文件),再解释差异的技术根源(内核机制、架构选择),最后给出工程取舍(什么场景该选谁、迁移时要付出什么代价)。学完你会发现,Podman 与 Docker 的差异不是"换了套命令",而是两套关于"容器该由谁、以什么身份运行"的完整答案。
适合谁读
- 已经会用 Docker 的开发者和运维工程师,想知道 Podman 到底不同在哪、值不值得换
- 在共享服务器或高性能集群上跑容器的科研用户,被"没有 root 权限"卡住过的人
- 负责企业容器化平台选型的架构师,需要一份能落到决策依据上的差异清单
- 使用 RHEL、Fedora、openSUSE 等发行版,发现系统默认容器工具就是 Podman 的用户
- 准备 CKS(Kubernetes 安全认证)或关注容器安全审计的工程师
学完你能做什么
- 画出 Podman 与 Docker 的进程模型图,并解释 Fork-Exec 架构如何消除守护进程单点与 root 攻击面
- 配置并验证 rootless Podman:说清 subuid/subgid 映射、用户命名空间,以及容器内外 UID 的对应关系
- 用 Buildah 的脚本化构建替代 Dockerfile 的部分场景,并判断两种构建方式各自的适用边界
- 诊断网络与存储上的典型迁移故障:端口绑定、卷权限、镜像目录不互通
- 用 Quadlet 或 systemd 单元把容器变成系统服务,配置自动更新与健康检查
- 用 play kube 在本地复现 Kubernetes 的 Pod 拓扑,验证后再提交集群
- 独立完成一次从 Docker 到 Podman 的生产迁移评估:兼容性矩阵、分批策略、回退方案
全册知识地图
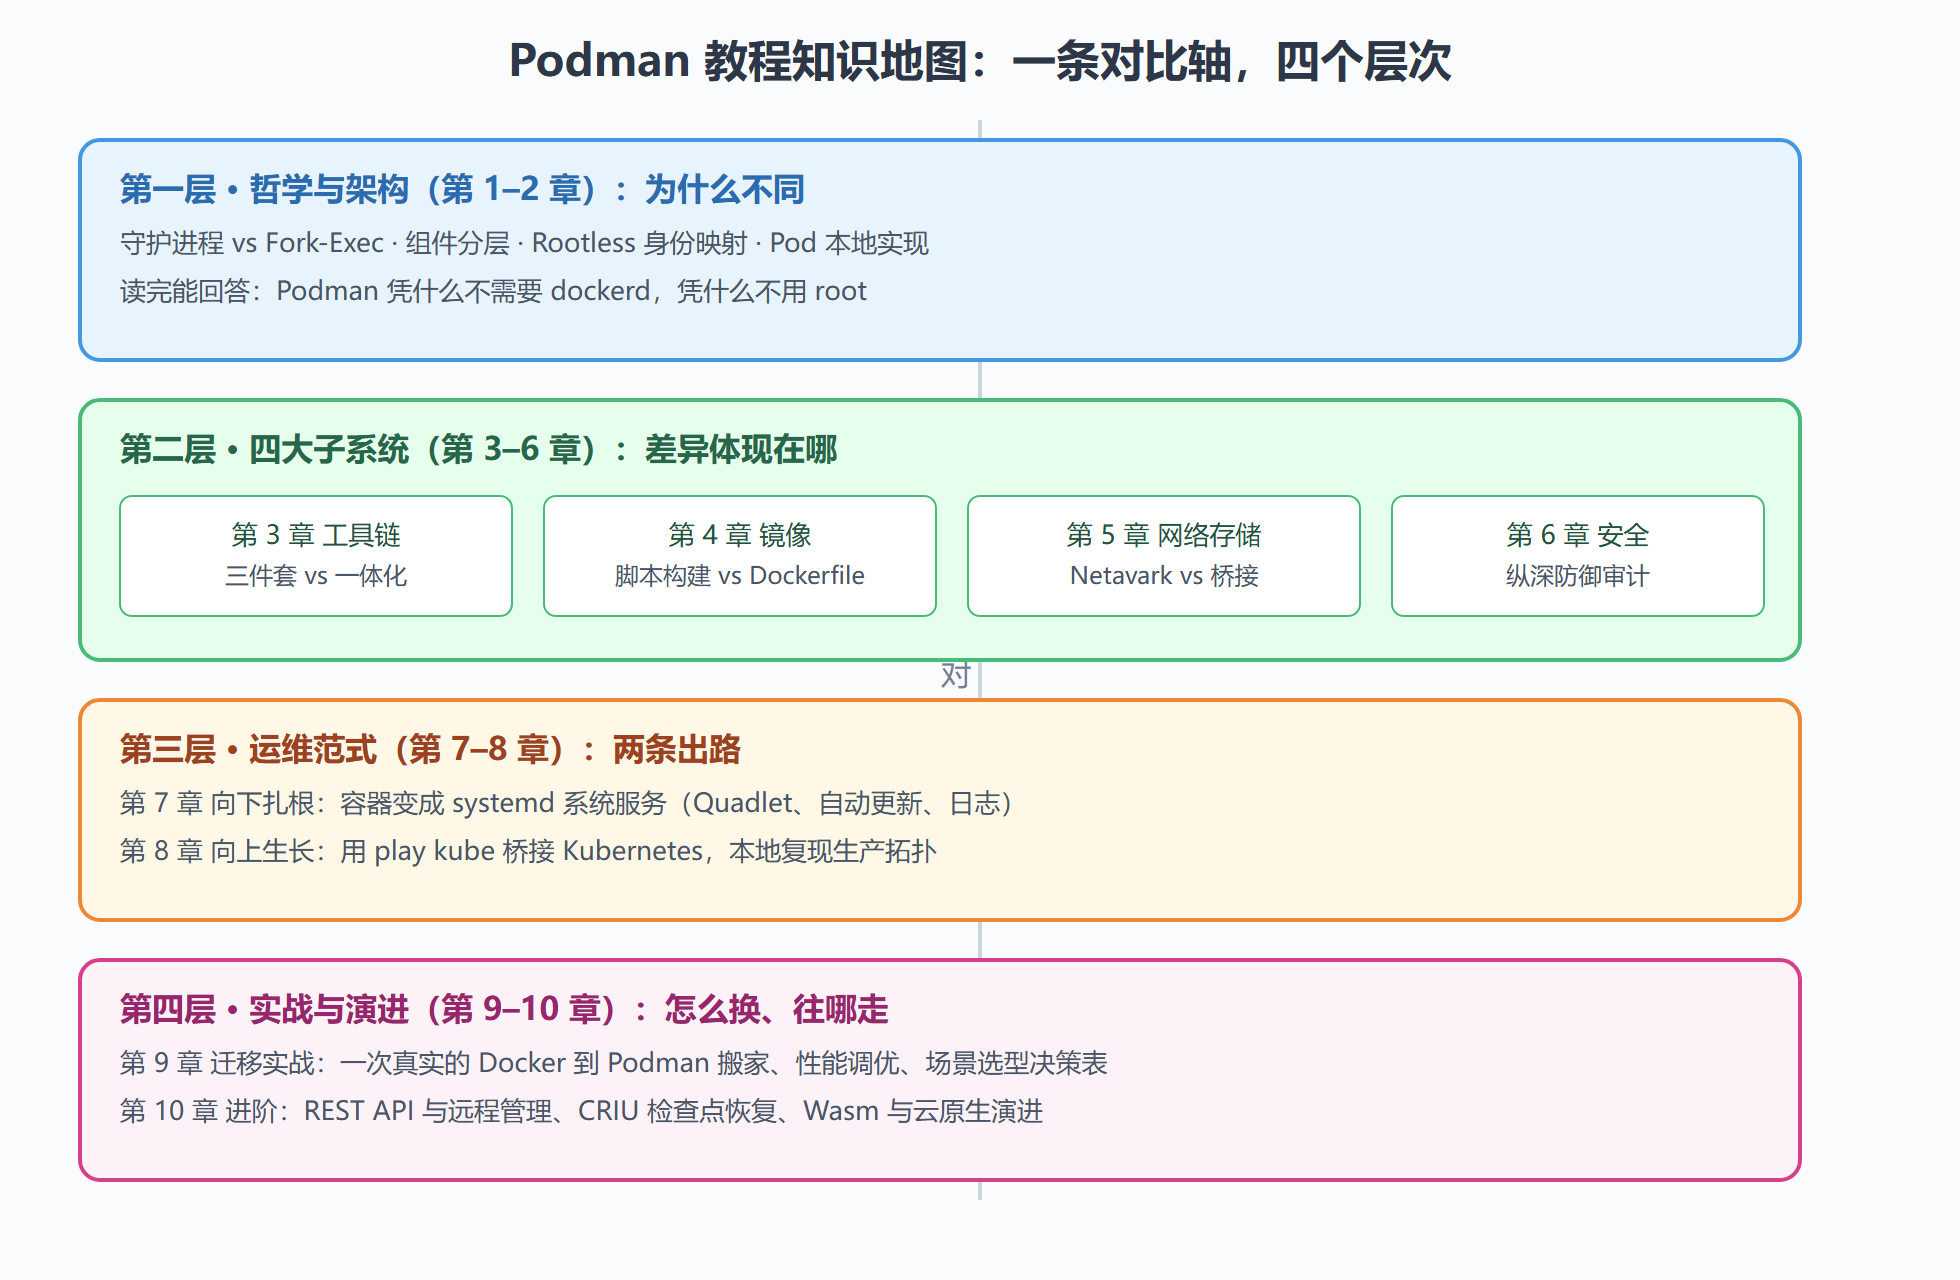
十章内容沿"对比"这条轴,从哲学层一路推进到实战层:第 1、2 章对比架构与进程模型(为什么不同),第 3 到 6 章对比工具链、镜像、网络存储与安全这四个子系统(差异体现在哪),第 7、8 章对比运维范式(服务化与集群化两条出路),第 9、10 章对比迁移与演进(怎么换、往哪走)。
图:全册知识地图——十章沿对比轴推进
学习路线
第 1、2 章是地基,无论你关心安全还是迁移都得先读。之后可以按需分叉:偏运维的读者走第 7 章再进第 9 章;偏云原生的读者走第 4、5、8 章再进第 9 章;只想搞清"要不要换"的读者可以直接跳第 6 章和第 9.3 节的选型决策表,再回头补细节。
需要什么基础
- 会用基本的 Linux 命令行:文件权限、进程查看、systemctl 的常用子命令
- 用过 Docker 的核心命令(run、ps、build、push),不要求精通
- 了解镜像、容器、仓库这三个概念的区别
- 不需要内核开发背景——涉及命名空间、cgroup 的地方,教程会用对比的方式现讲现用
本教程不覆盖什么
为避免期望错位,先划清边界。本教程不教你 Docker 本身的入门(默认你已会);不覆盖 Kubernetes 集群本身的部署与运维,第 8 章只讲 Podman 与它的接口;不涉及 Podman Desktop 图形界面的点击操作,所有实操都在命令行完成;不逐条罗列 CLI 参数——参数表查手册更快,教程只讲参数背后的机制差异。另外,Podman 在 Windows 与 macOS 上是通过 Linux 虚拟机运行的,本教程的实操环境默认 Linux(rootless 与 systemd 两章尤其依赖原生 Linux 环境)。
术语约定
- 守护进程(daemon):常驻后台的系统进程。Docker 的 dockerd 是典型代表;Podman 默认没有任何守护进程。
- rootful / rootless:以 root 身份运行容器 / 以普通用户身份运行容器。Podman 两者都支持,本教程重点讲 rootless。
- OCI:开放容器标准组织及其制定的标准,包括镜像格式(image spec)与运行时接口(runtime spec)。Podman 与 Docker 都兼容它。
- 运行时(runtime):真正创建容器进程的程序,如 crun、runC。Podman 与 Docker 都不自己创建容器,而是调用运行时。
- Pod:一组共享网络与 IPC 命名空间的容器。Kubernetes 的最小调度单元,Podman 在单机上原生支持。
准备好了就从第 1 章开始:我们先算一笔 Docker 时代的安全账,看看 Podman 到底是来解决什么问题的。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...