4.3 数据加密与保护
4.3 数据加密与保护
本节摘要:数据是云上最有价值的资产,加密是最后一道"就算被偷也读不了"的防线。本节拆解三个概念:静态数据加密(存储中的数据)、传输中加密(网络上的数据)、密钥管理(加密的钥匙谁管)。再讲数据脱敏、备份恢复、数据驻留三类保护动作,最后给出加密方案设计清单,帮你回答"我的数据在云上到底安不安全"。
学习目标
阅读完本节,你应当能够:
- 区分静态数据加密与传输中加密,并各自说出典型实现。
- 解释密钥管理服务的作用与"密钥与密文分离"的原则。
- 说明数据脱敏的应用场景与价值。
- 理解数据驻留与合规约束,并设计一份加密方案的基本骨架。
一、问题与直觉
假设你的数据库被攻破了,攻击者拖走了整库数据。这时候,最后一根救命稻草是什么?是加密——如果数据是密文,攻击者拿到的只是一堆乱码,泄密事件立刻降级为"数据被拷走但无法读取"。
这就是为什么安全界把加密称为"纵深防御的最后一层":前面所有防线都可能被攻破,但加密让"拿到数据"不等于"得到数据"。 很多企业把精力全花在防入侵上,却忽略了加密——结果防火墙被绕过的那一刻,全部数据裸奔。
加密听起来简单(把数据变乱码),但设计上绕不开三个问题:加密哪些数据?用什么算法?钥匙放哪儿? 最后一个问题尤其关键——密钥和密文放一起,加密等于白做。本节就把这三个问题逐个讲透。
二、核心原理
2.1 静态数据加密:锁住"放着的"数据
静态数据加密(Encryption at Rest)保护"存储中的数据"——数据库文件、对象存储、备份、磁盘。无论存储介质被物理拿走还是被越权读取,密文都无法直接读懂。现代云平台默认提供"开箱加密":创建存储桶、数据库、磁盘时勾选加密,平台用密钥自动加解密,应用无感知。
2.2 传输中加密:锁住"路上的"数据
传输中加密(Encryption in Transit)保护"网络传输中的数据"。最经典的实现是 TLS/SSL——浏览器和服务器之间建立加密通道,中间人截获的只是乱码。判断一个服务是否安全,最简单的动作就是看地址栏是不是 HTTPS。云上内部服务之间的通信同样要加密,不能只保护"用户到云"这一段。
2.3 密钥管理:保险箱的钥匙柜
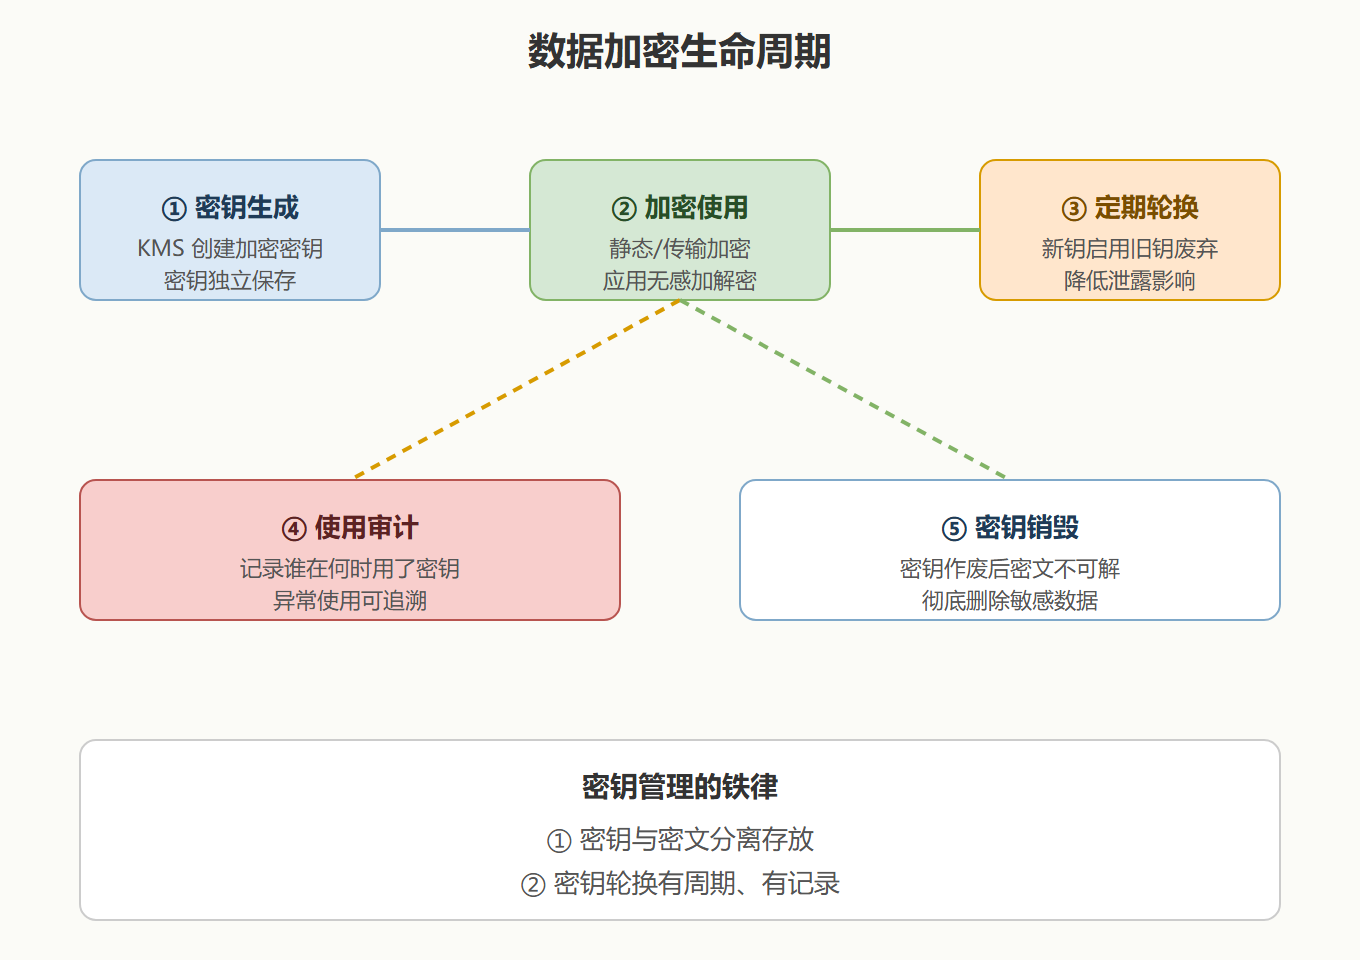
密钥管理回答"钥匙放哪儿"。原则是密钥与密文分离——密文在数据存储里,密钥在独立的密钥管理服务(KMS)里,二者由不同权限控制。KMS 还提供密钥轮换(定期换钥匙,旧钥作废)与使用审计(谁用过钥匙、什么时候)。硬件安全模块(HSM)是更高级的密钥载体,密钥物理上不出模块,安全性更高、成本也更高。
2.4 数据脱敏与备份
除加密外还有两类保护动作:数据脱敏(Data Masking)——在测试、开发、分析环境里隐藏敏感字段(如把真实手机号替换成模拟号),防止"非生产环境的员工"看到真实数据;数据备份与恢复——定期备份并测试恢复,应对勒索软件这类"加密勒索"场景(攻击者加密你的数据要赎金,而你有备份可以恢复,勒索就失效了)。
2.5 数据驻留:数据放在法律允许的地方
数据驻留(Data Residency)指"数据必须存储在符合法规要求的地理位置"。很多国家要求个人数据不得离境,或必须存在境内。云上部署要考虑数据存放在哪个区域(Region),以及备份副本是否可能被复制到不允许的地区。数据驻留不是技术问题,是合规约束,但它影响架构——存储选哪个区域、容灾是否允许跨区域复制,都要在合规框架内设计。
三、工程实践要点
3.1 加密与保护手段对比
| 手段 | 保护对象 | 典型实现 | 关键动作 |
|---|---|---|---|
| 静态加密 | 存储中的数据 | 存储服务默认加密 | 启用即加密,应用无感 |
| 传输加密 | 网络中的数据 | TLS/SSL | 全链路 HTTPS,内部也加密 |
| 密钥管理 | 加密的钥匙 | KMS/HSM | 密钥与密文分离、定期轮换 |
| 数据脱敏 | 敏感字段 | 替换/遮蔽 | 非生产环境一律脱敏 |
| 备份恢复 | 数据可用性 | 定期备份 + 演练 | 备份可恢复是验收标准 |
⚠️ 常见坑:只加密"用户到云"的传输,忽略了云内部服务之间的通信。攻击者进入内网后,明文内部流量一抓一大把。传输加密要覆盖全链路,不能只做门面。
💡 关键直觉:加密的价值不是"防住攻击者",而是"攻击者拿到数据也毫无用处"。把加密当成最后一道保险,而不是第一道防线——前者失败时它兜底,后者失效时它裸奔。
3.2 加密方案设计清单
| 步骤 | 问题 | 答案示例 |
|---|---|---|
| 识别敏感数据 | 哪些数据需要保护? | 用户身份、支付信息、业务核心 |
| 选定加密点 | 静态还是传输? | 两者都要,静态加密存储、传输全链路 |
| 管理密钥 | 钥匙放哪?怎么轮换? | KMS 托管,季度轮换 |
| 处理测试环境 | 测试数据怎么办? | 一律脱敏,不用生产真实数据 |
| 备份与演练 | 加密数据备份吗?怎么恢复? | 备份加密数据,定期演练恢复 |
3.3 加密带来的运维成本
加密不是零成本:密钥轮换要管理、性能有轻微损耗、密钥权限配置出错会导致应用无法解密("数据锁死"事故)。加密方案的复杂度和它的保护力度成正比,设计时要权衡"保护什么级别的数据"和"愿意付出多少管理成本"。但有一条底线不要妥协:核心敏感数据必须加密,这是合规与信誉的底线,不是可选项。
四、常见问题(FAQ)
Q1:加密后数据库还能正常查询吗?
能。静态加密对应用透明——数据写入时加密、读出时解密,数据库的查询功能不受影响。真正的性能影响很小,现代云平台的处理都是在数据路径上完成的。但要注意:加密的"透明"不等于"免配置",密钥权限、轮换策略还是要人管。
Q2:密钥轮换会中断业务吗?
设计良好的轮换不会。常见做法是"多版本密钥":新数据用新钥,旧数据仍可用旧钥解密,轮换期平稳过渡,到期后旧钥作废。KMS 的自动轮换就是按这个机制设计的,业务无感。轮换是"降低密钥泄露影响"的保险,值得纳入常规运维。
Q3:用了加密,还需要备份吗?
需要。加密保护"数据不被读",备份保护"数据不丢失"——两个完全不同的目标。勒索软件会把你加密好的数据连同备份一起威胁,所以备份也要加密存储、并保留异地副本。加密 + 备份是组合拳,缺一不可。
Q4:传输加密是不是就 HTTPS 就够了?
内部服务之间的调用同样要加密,尤其跨机房、跨区域的通信。用 TLS 或加密的 API 网关(mTLS),让整个数据路径都不存在明文段。只保护"用户到网关"这一段,等于给大楼装了门禁却让内部通道大门敞开。
Q5:数据脱敏会损失数据真实性吗?
会损失一部分,所以要选对脱敏方式:保持格式的脱敏(假号码保持位数与规则)用于测试,保持统计特征的脱敏(如保留年龄分布)用于数据分析。脱敏的目的不是"完全真实",而是"可用且不泄露",按使用场景选脱敏级别。
五、加密方案的分级设计
不同数据的加密级别可以分级,不必一刀切。一级:核心敏感数据(支付、身份、健康信息)——静态加密 + 传输加密 + KMS 管理 + 定期轮换,这是最高的加密规格。二级:业务重要数据(订单、库存)——静态加密 + 传输加密,密钥可托管。三级:一般数据(公开内容、日志摘要)——至少传输加密,静态加密按成本权衡。四级:非敏感数据——可不加密。
分级的意义是"把加密预算花在最该保护的数据上"。一级数据加密不足是事故,四级数据过度加密是浪费。判断标准就一条:这数据泄露了,代价有多大? 代价大就往上提一级,代价小就往下放一级。用代价驱动加密设计,比"所有数据都加密"或"能不加密就不加密"都更理性。
六、加密方案落地中的常见问题
把加密方案真正落地时,还有几个实操层面的细节值得提前知道,它们往往是"配置文档没写、踩坑才学会"的部分。
第一,"默认加密不等于全加密"。很多存储服务默认开启加密,但你后来手动导入、迁移的数据可能绕过了默认设置。落地时要做一次"全量扫描"——用清单核对每个存储桶、每块磁盘、每个数据库实例的加密状态,把漏网之鱼补上。加密不是"开了一次开关"就一劳永逸,而是要定期核对覆盖范围。
第二,"密钥权限越权等于加密失效"。如果某个团队拥有 KMS 的"删除密钥"权限,或者能拿到密钥明文,加密就形同虚设。密钥权限要按最小权限原则单独管理——能解密的人和能管密钥的人要分离,这称为"密钥隔离"。核心系统的密钥权限,宁可多一道审批,也不要图省事放开。
第三,"加密迁移是大工程"。已上线的明文数据要补加密,通常不是改个开关,而是要"导出—加密—导入"搬迁一遍,涉及停机窗口与数据校验。所以新系统上线时就开启加密,远比事后补救便宜。这也再次印证:加密是设计阶段的决定,不是上线后的补丁。
这三个细节补上,加密方案才算"能落地、不返工"。
要点串联
- 静态加密:锁住"放着的"数据,存储服务开箱即用,应用无感。
- 传输加密:锁住"路上的"数据,TLS 全链路,不只做门面。
- 密钥管理:钥匙与密文分离,KMS 管轮换与审计,是加密的枢纽。
- 数据脱敏:测试与分析环境隐藏敏感字段,防止真实数据被内部扩散。
- 备份恢复:加密保护"不被读",备份保护"不丢失",组合使用。
- 数据驻留:数据存储位置必须符合法规,影响区域选型与容灾设计。
- 分级设计:按"泄露代价"给数据分级加密,预算花在最该保护处。
- 铁律:核心敏感数据必须加密,这是合规底线不是可选项。
数据有了"锁",但"门"和"墙"还没讲——下一节讲网络安全与边界防护,看 VPC、安全组、WAF、DDoS 防护怎么把攻击挡在外面。