4.4 网络安全与边界防护
4.4 网络安全与边界防护
本节摘要:网络层是云安全的前哨——攻击者要进你的系统,先要穿过网络边界。本节讲五道网络防线:VPC 划隔离区、安全组做实例门禁、网络 ACL 做子网边界、WAF 拦应用攻击、DDoS 防护挡流量洪峰,再加 VPN 打通信任边界。读完本节,你能画出一张"从公网到数据库"的边界防护图,并知道每道防线挡什么、挡不住什么。
本节目标
阅读完本节,你应当能够:
- 画出 VPC、子网、安全组、网络 ACL 的防护层级关系。
- 说明安全组与网络 ACL 在状态化与作用位置上的区别。
- 描述 WAF 与 DDoS 防护分别应对什么类型的攻击。
- 为典型 Web 应用设计一张"边界到内网"的防护布局。
一、问题与直觉
想象你的云上系统是一座银行:VPC 是整座建筑的外墙,子网是内部的功能分区,安全组是每个房间的门禁卡,网络 ACL 是楼层出入口的安检,WAF 是营业厅的保安(专防骗术),DDoS 防护是门口的防冲撞栏杆(专防人群冲击),VPN 是给银行员工走的专用地道。
攻击者要从公网摸到你的数据库,得逐层闯关:先撞 DDoS 防护(流量洪峰挡下),再骗过 WAF(应用层攻击拦截),然后想办法混进 VPC(网络隔离挡住),再试每台机器的安全组(实例门禁拦截),最后还要在子网间横向移动(网络 ACL 与分区挡住)。每一层都可能暴露他、触发告警。
这一节要建立的核心认知是:网络边界不是"一道墙",而是"一组嵌套的闸门"。 攻击者不可能一步到位,每一步都该有一道防线。防线的价值,是把攻击成本抬到攻击者放弃为止。
二、核心原理
2.1 VPC 与子网:空间隔离
VPC(虚拟私有云)在公有云里划出逻辑隔离的网络空间,与其他租户天然隔离。子网在 VPC 内做网段分区——通常把对外服务的 Web 层放"公有子网",把数据库这类核心资源放"私有子网"。空间隔离的意义是"把攻击面从整个公网缩小到一层子网"——数据库不暴露公网,攻击者连地址都摸不到。
2.2 安全组与网络 ACL:实例与子网的闸门
安全组(Security Group)挂在实例(如虚拟机)级别,是状态化防火墙:放行入站后,出站流量自动放行。网络 ACL(Network Access Control List)挂在子网级别,是无状态防火墙:入站出站都要显式配置规则。两者层级不同、工作方式不同,配合使用形成"子网粗控 + 实例细控"的两层过滤。
2.3 WAF 与 DDoS:应用与流量的守卫
WAF(Web 应用防火墙) 拦的是"带着恶意意图的请求":SQL 注入(把恶意 SQL 塞进表单)、跨站脚本 XSS(注入脚本窃取会话)、恶意爬虫。它部署在应用入口,检查每个请求的内容与模式。DDoS 防护 拦的是"流量洪峰":分布式拒绝服务攻击用海量机器把带宽或连接打满,让正常用户访问不了。DDoS 防护靠流量清洗与调度,把恶意流量过滤掉、把正常流量放行。
2.4 VPN 与专线:打通信任边界
VPN 在公网上建立加密隧道,把本地网络安全地接进云上 VPC;专线(Direct Connect)用物理链路直连,延迟更稳、带宽更大。它们让"混合网络"成为可能——本地数据中心与云上 VPC 形成一个逻辑内网,既保持连通,又通过隧道加密保护传输(关联第 1.3 节混合云)。
用一张流程图把"合法流量如何层层穿过防线"画清楚,能帮你验证边界设计的连通性:
这张图展示的是"放行路径"——合法请求要走通这条路,每一步都要通过对应防线。反过来看,攻击者要走通这条路,每一步都是拦路虎:先过 DDoS 流量清洗,再过 WAF 应用检测,然后负载均衡只把请求分给健康的 Web 节点,Web 节点放行规则只允许特定来源,最后数据库的 ACL 只允许来自 Web 层内网段的流量——数据库对公网完全不可见。这条"合法通行、非法阻断"的路径设计,就是边界防护的灵魂:把该通的路线画清楚,其余全部默认不通。
三、工程实践要点
3.1 边界防护分层图
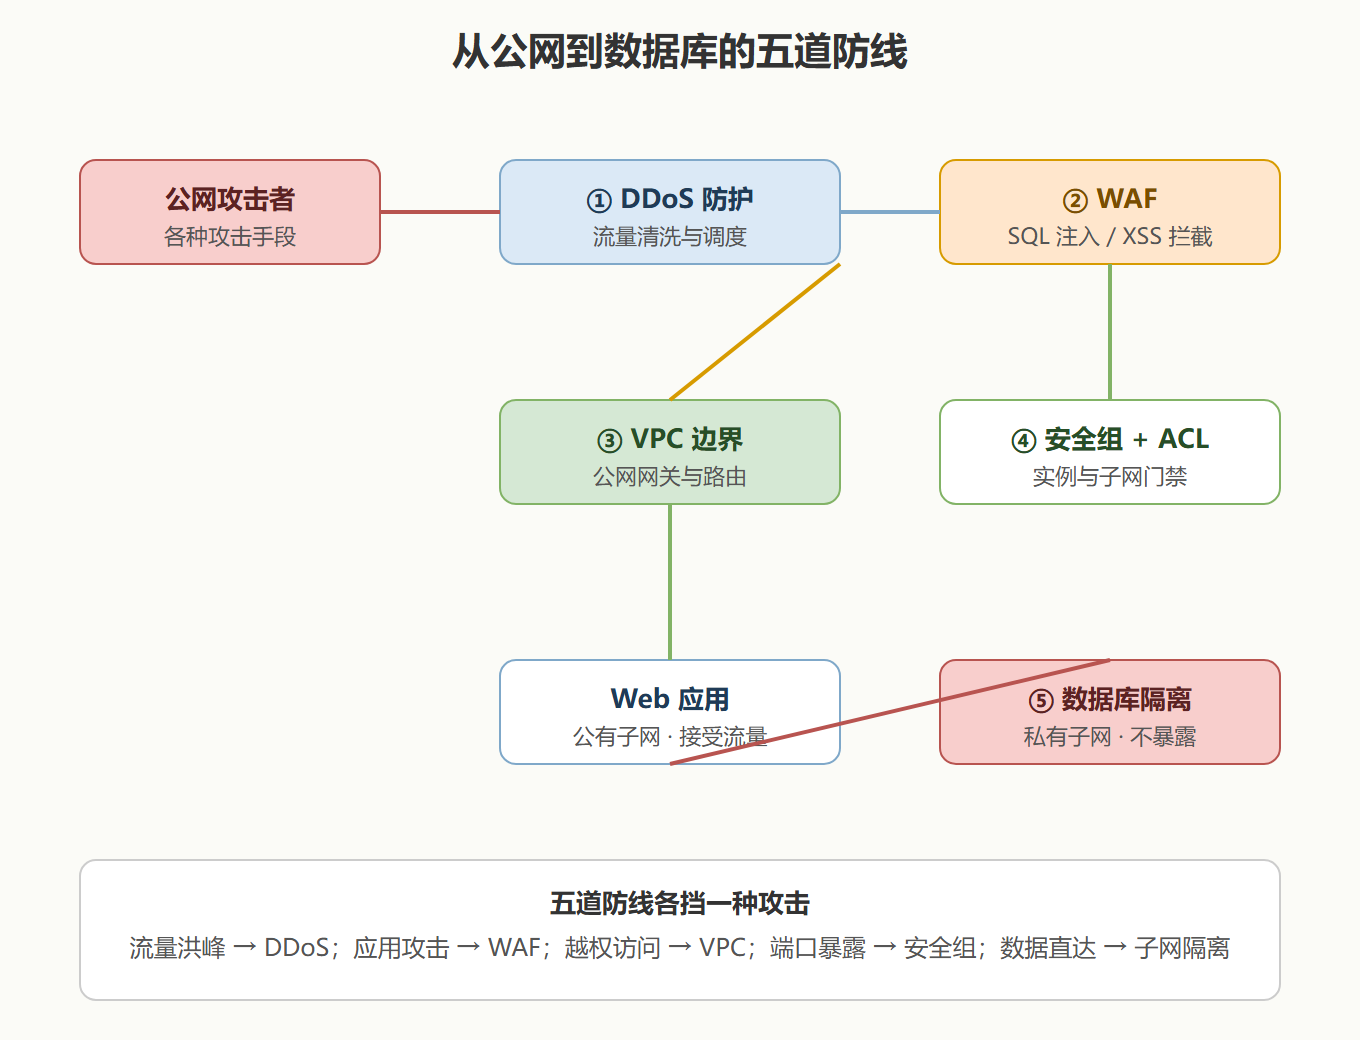
3.2 防护手段对比
| 防线 | 防护位置 | 防什么 | 典型产品 |
|---|---|---|---|
| VPC | 网络空间 | 租户间隔离 | AWS VPC、云 VPC |
| 安全组 | 实例级 | 端口/来源访问 | Security Group |
| 网络 ACL | 子网级 | 子网边界流量 | Network ACL |
| WAF | 应用入口 | SQL 注入、XSS | 云 WAF |
| DDoS 防护 | 流量入口 | 流量洪峰 | 云 DDoS 防护 |
| VPN/专线 | 本地↔云 | 打通加密通道 | VPN、专线 |
⚠️ 常见坑:把 WAF 当万能盾。WAF 管应用层,DDoS 防护管流量层,两者职责不同、都要配。只装 WAF 不装 DDoS 防护,一场流量洪峰照样把你打趴;只装 DDoS 不装 WAF,SQL 注入照样拖库。
💡 关键直觉:网络安全的配置原则是"拒绝优先"——默认不放行,只对必要的来源与端口开通道。宁可误伤一次正常访问,也不要裸奔一秒钟。这条原则在安全组与 ACL 上尤其适用。
3.3 配置检查三步法
排查网络配置,按三步走:第一步,看"暴露面"——哪些资源有公网 IP、哪些端口对外开放,清单化;第二步,看"放行规则"——安全组与 ACL 的规则是否最小放行,有没有"0.0.0.0/0 全放行"这种危险配置;第三步,看"隔离是否到位"——数据库等核心资源是否在私有子网、不暴露公网。三步走完,绝大多数"裸奔"问题都能暴露。
四、常见问题(FAQ)
Q1:安全组放行后,还要配网络 ACL 吗?
看防护需求。安全组管实例、状态化、更精细;ACL 管子网、无状态、是第二道粗控。推荐"两层都配":ACL 设子网边界的粗规则,安全组做实例级的细规则,形成纵深防御。只配安全组,子网边界就少了道闸门。
Q2:WAF 的误杀怎么处理?
WAF 规则调优是常态:先用"观察模式"跑一段时间,看日志里被拦的请求哪些是误伤,调整规则后再切"拦截模式"。正式上线后也要持续看拦截日志——规则会随攻击手法演进而失效,需要定期更新。
Q3:DDoS 防护能完全消除攻击影响吗?
不能保证 100% 消除,但能显著抬升攻击成本。防护的目标是"把洪峰过滤到系统能承受的范围",超大流量攻击(上百 Gbps)还是可能造成部分降级。关键设计是"冗余与弹性"——多区域部署、弹性扩容,让攻击打不垮全部节点。
Q4:VPC 对等连接和 VPN 有什么区别?
VPC 对等连接是"云内两个 VPC 之间"的直接路由,不经过公网,但通常只在同区域或支持范围内;VPN 是"本地网络与云"之间的加密隧道,走公网但有加密保护。用途不同:多云内互通用对等,混合云打通用 VPN/专线。
Q5:怎么检查自己的边界防护配得对不对?
最直接的办法是"外部视角渗透测试":从公网扫描自己的暴露面,看能不能摸到不该暴露的端口与服务。很多云平台提供安全扫描工具,也可以请第三方做渗透测试。扫描发现的问题,往往就是边界配置的真实漏洞。
五、边界防护的极限与补充
最后诚实地说一句:网络边界防得住"外部入侵",防不住"内部泄露"。边界防护解决的是"攻击者从外面进不来",但真正的威胁往往来自内部——权限滥用、员工疏忽、被钓鱼的账号。所以网络边界要与第 4.2 节 IAM、第 4.5 节审计配合:边界把外部敌人挡在外面,身份把内部权限管住,审计让一切行为留痕。三者是完整的防御组合,只看网络边界一张图会高估安全水平。
还有一个趋势值得知道:云原生架构(第 5.5 节)正在弱化"网络边界"的概念——服务多、流动频繁,传统"划个 VPC 就安全"的思路不够用了,转向"服务网格 + 零信任"的细粒度安全。但理解本节的基础防护,仍是理解这些新方案的前提:先会走路,再学跑步。
六、边界防护的常见漏洞自测
与其等攻击者来测,不如自己先测。下面的自测清单是安全工程师做云环境检查时几乎必过的项目,你可以对着自己的环境过一遍,快速定位边界防护的薄弱点。
第一,公网暴露面扫描。把所有有公网 IP 的资源列出来:有没有本不该暴露的服务(数据库端口 3306/5432 暴露公网是最常见的事故源头)?有没有冗余的公网 IP 挂着没人管?暴露面每多一个,攻击面就大一圈。
第二,安全组规则审计。逐条检查放行规则:来源是不是"0.0.0.0/0"(全世界都能访问)?端口是不是"全放行"?生产环境的安全组,来源应尽量限定到具体的 IP 段或内网段,而不是"所有来源"。
第三,默认配置核查。创建资源时有没有随手用了"允许所有流量"的默认规则?新开的安全组有没有默认规则与既有规则冲突?云上很多事故都源于"创建时顺手全放行,之后忘了收紧"。
第四,管理入口保护。SSH/RDP 这类管理入口,来源是否限定?是否允许密钥登录而非密码?管理入口是攻击者最爱的目标,保护强度应该是最高的。
五道防线之外,这四项自测能帮你把边界配置的"灯下黑"照出来。建议把它们列成固定巡检项,每季度过一遍,比等审计暴露问题再补强要省事得多。记住一个朴素结论:边界防护的功夫,八成花在"配置正确"上,而不是"买了多少设备"上。
温故知新
- VPC 与子网:空间隔离,把攻击面从公网缩到内网。
- 安全组:实例级状态化门禁,配置原则"拒绝优先"。
- 网络 ACL:子网级无状态粗控,与安全组形成双层过滤。
- WAF:拦应用层攻击(SQL 注入、XSS),观察模式调规则后再拦截。
- DDoS 防护:挡流量洪峰,靠清洗与冗余弹性。
- VPN/专线:打通本地与云的加密通道,混合网络的连接基础。
- 配置检查:看暴露面、看放行规则、看隔离是否到位,三步走。
- 边界极限:边界防外不防内,须与 IAM、审计配合成完整防御。
边界把敌人挡在外面,但"谁进来干了什么"要留证据——下一节讲安全审计与合规,把一切变成可验证、可追溯、可交代的闭环。