8.1 量子安全 MPC
8.1 量子安全 MPC
本节摘要:量子威胁是选择性的:Shor 算法威胁大整数分解与椭圆曲线离散对数,即现有公钥密码;Grover 算法只把对称密码的安全强度折半。本节把全书用到的部件逐个放上"量子天平",给出更换清单与过渡策略。
这个问题怎么定位
先建立判断坐标系。公钥密码的安全押在两个数学难题上:大整数分解(RSA)与椭圆曲线离散对数(ECC)。1994 年提出的 Shor 算法证明:足够规模的容错量子计算机可以在多项式时间解这两个难题——押注这些难题的公钥部件在量子时代集体失效。对称密码(AES、SHA、HMAC)面对的则是 Grover 算法的平方级加速:AES-128 的暴力搜索代价从 2 的 128 次方降到 2 的 64 次方量级,把密钥加长一档(AES-256)即可回到安全水位。所以"量子威胁"的正确表述不是"MPC 完蛋了",而是"哪些部件要换、哪些不动"。
核心概念:给全书部件过天平
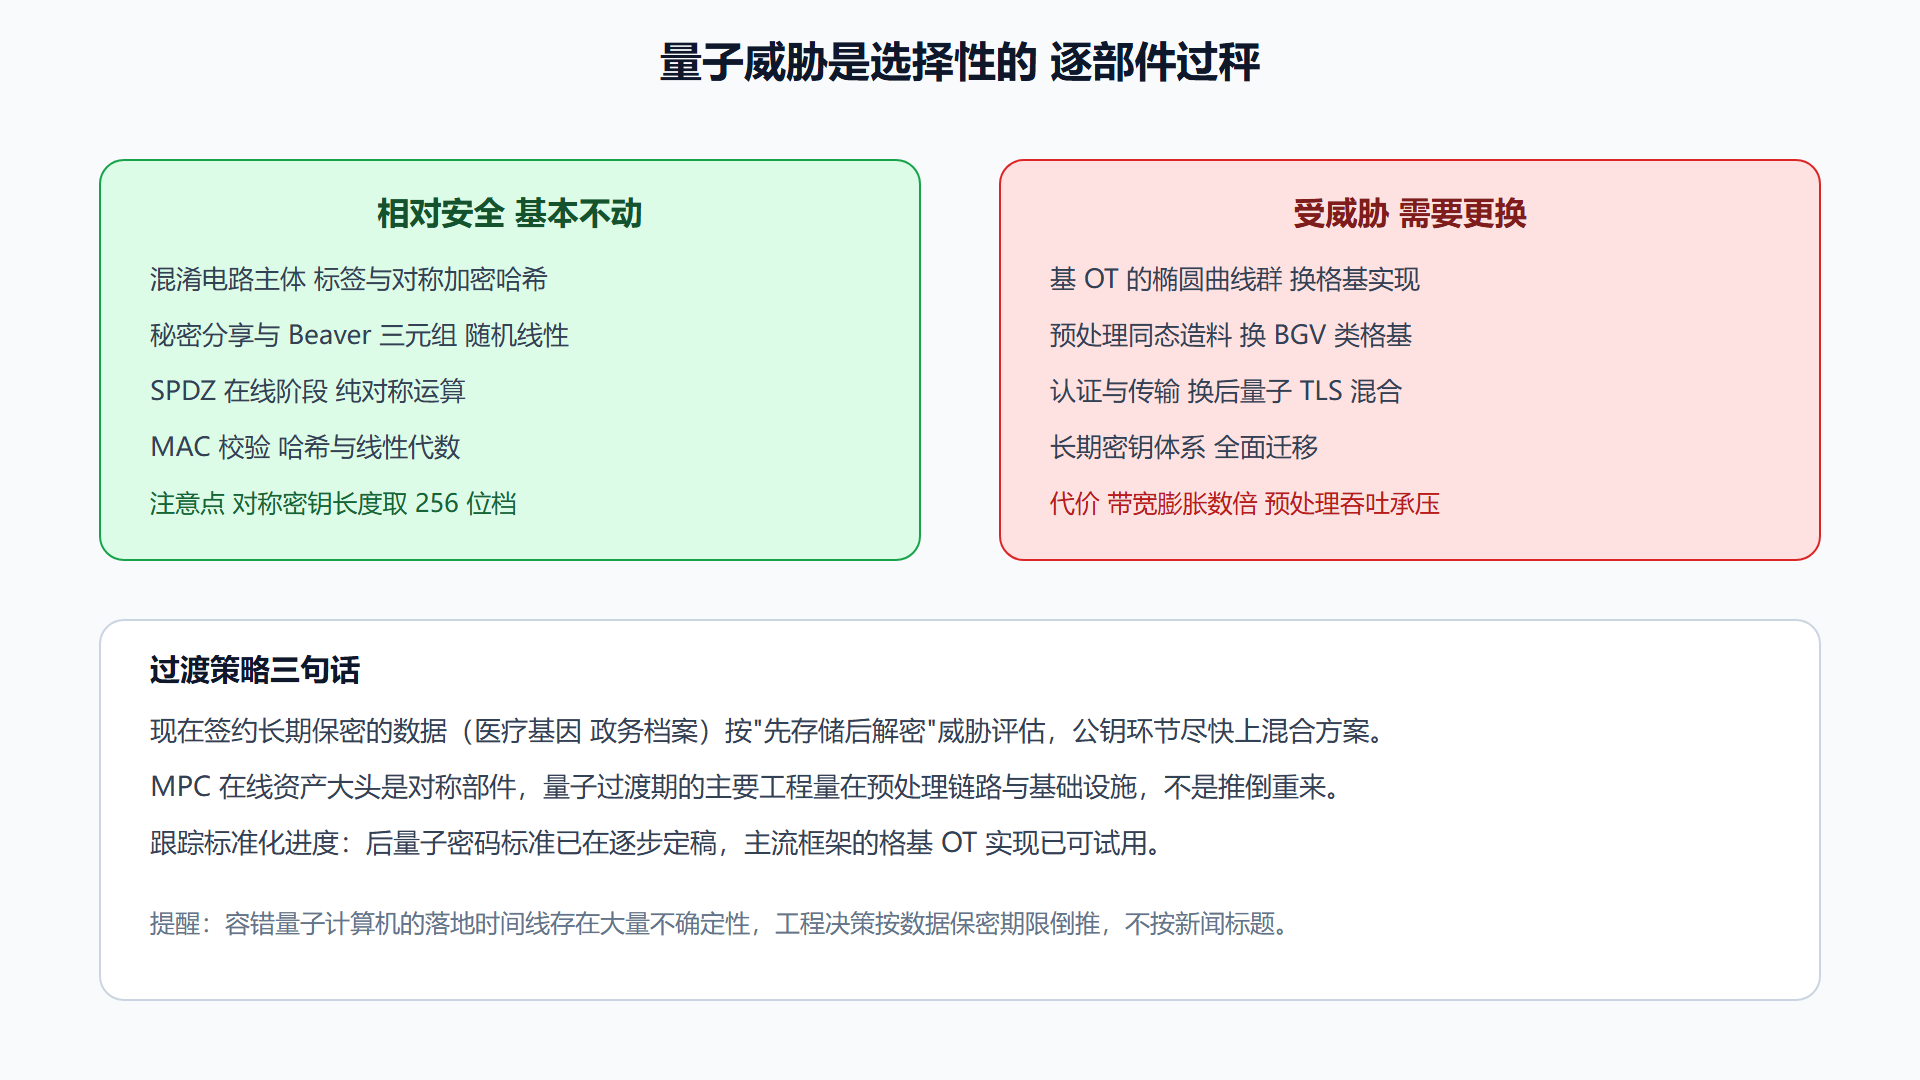
相对安全、基本不动的部件:混淆电路与 GMW 的主体是对称运算(标签生成、AES 加密、哈希),Free-XOR、点旁路这些优化也不依赖数论假设;秘密分享与 Beaver 三元组本身只靠随机数与线性代数,量子计算机帮不上忙。第 5 章 SPDZ 的在线阶段更是纯对称运算——量子威胁主要打在预处理与输入交付环节。需要更换的部件:OT 的公钥实现(基 OT 的椭圆曲线群)要换成基于格的后量子实现(如基于 LWE 的基 OT 或新型公钥密钥封装);SPDZ 预处理里的同态加密造料要换 BGV/CKKS 这类格基方案(它们天然抗量子);参与方认证与传输层的 TLS 要迁移到后量子 TLS 混合套件。格基替换的代价:密文膨胀、带宽上升数倍到数十倍,预处理吞吐承压——好消息是这是工程账不是理论障碍。
图:量子天平上的部件清单
动手演练:给自家方案做量子体检
CHECKLIST = { "基 OT 群运算": ("受威胁", "换格基 OT"), "OT 扩展 本体": ("安全", "对称运算保留"), "混淆电路 门表与标签": ("安全", "密钥升 256 位档"), "SPDZ 在线 乘法开放": ("安全", "无需动作"), "预处理 同态造料": ("受威胁", "换 BGV 类后端"), "参与方认证 TLS": ("受威胁", "换后量子混合套件"), } for part, verdict in CHECKLIST.items(): print(f"{part}: {verdict[0]} -> {verdict[1]}")
会话输出六行体检结论。把这张表替换成你项目的真实部件清单,就是一份可提交的量子过渡评估初稿。
工程实践要点
"先存储后解密"是评估的主轴:今天被截存的数据包,未来可能被量子算力解开——保密期限超过十年的数据(基因、档案、长期合同)优先做公钥部件迁移;短周期数据(实时风控评分)不急于动。混合模式是过渡标配:经典算法与后量子算法并联使用,任一被攻破仍安全,代价是握手开销翻倍。警惕两个极端:"量子危机末日论"催促全量重写(工程上不必要的惊恐)与"量子无关论"(对长期敏感数据的失职)。
💡 关键直觉:量子威胁打的是"数论押注",不打"随机性与对称运算"。MPC 的安全大头恰好押在后者——这也是这门技术对未来有底气的深层原因。
本节要点:Shor 威胁公钥部件、Grover 只折半对称强度;MPC 在线主体相对安全、预处理与基础设施需换装;按数据保密期限倒排迁移优先级。下一节看另一条路线的正面竞争。
迁移路线的分阶段计划
量子迁移不需要一步到位,按数据保密期限分三阶段推进是务实的打法。阶段一(立即):盘点——给所有数据资产标注保密期限,期限超过十年的(基因、档案、长期合同)标记为"先存储后解密"风险对象;同时确认现有框架的后量子支持路线图。阶段二(一年内):边界换装——TLS 与认证层启用经典加后量子的混合套件,这是成本最低、收益最确定的一步;基 OT 换格基实现在测试环境验证性能。阶段三(按需):核心换芯——预处理造料的同态后端切换格基方案,参与方长期密钥体系全面轮换;这一步等标准化与框架成熟度到位再动,避免追着草案标准返工。
三阶段有一个共同的判断轴:数据会在多长的时间窗后暴露于什么算力。实时风控数据三秒后作废,量子威胁对它是零;十年后才可公开的基因数据,今天就要按"已被截存"的假设设防。给每类数据做这道算术,迁移优先级自然浮出——这也是向管理层汇报量子风险时最清晰的表达方式:不讲量子计算的科普,讲数据的日历。
量子体检的一个完整案例
把 8.1 节的体检表走一遍完整流程,感受它落在真实项目上的样子。某联合风控平台:数据保密期限五年(风控特征时效短)——"先存储后解密"风险低;OT 用椭圆曲线基 OT——受威胁但数据短时效,优先级中;SPDZ 在线纯对称——安全,无需动作;预处理用 Paillier 造料——Paillier 基于分解难题,受威胁,且预处理材料含随机性材料被截存的价值有限,优先级中低;参与方认证走标准 TLS——长期身份密钥暴露会影响后续会话安全,优先级高。体检结论:一年内完成 TLS 后量子混合升级,两年内观察格基 OT 成熟度,Paillier 造料与生命周期同步替换即可。
注意这个案例的结论分布:同一个平台里,五个部件拿到三种不同的优先级——量子迁移不是"要不要做"的一道判断题,而是"哪个部件先动"的排序题。排序的轴永远是数据的日历加假设的寿命,而不是对量子计算新闻的焦虑程度。
给教程读者的最后一个建议:把体检表跑在纸上的同时,也跑一次"供应链版"——你依赖的框架、协议库、TLS 栈、硬件,各自的后量子路线图是什么?部件层面你只能管自己,供应链层面你能做的只有"选有迁移路线图的依赖"。这项尽调在采购合同里一句话就能写上,价值却贯穿未来十年。
一段给评审席的量子陈述
量子风险常被写进方案的风险章节,但写法良莠差距巨大。给一段可直接引用的陈述范本:"本方案当前依赖的公钥部件为参与方认证与基 OT,基于椭圆曲线假设;对称部件(标签、门表、MAC)不受已知量子算法的实质威胁。数据保密期限评估为五年,量子威胁的优先级评定为中低;已要求协议库供应方提供格基 OT 的迁移路线图,并在一年内完成 TLS 层的后量子混合升级。"三句话:部件分层、按数据日历定级、给出迁移承诺——评审席要的确定性,全在这三句的结构里。