8.2 硬件辅助 MPC:TEE 与 FPGA
8.2 硬件辅助 MPC:TEE 与 FPGA
本节摘要:可信执行环境(TEE)用硬件隔离换性能,把信任从数学挪到芯片厂商;FPGA 与 GPU 则不改变信任模型、只给纯密码 MPC 提速。本节分清这两类"硬件辅助"的本质差异,给出信任模型对照表与选型判据。
这个问题怎么定位
"硬件辅助"在隐私计算语境里混着两类完全不同的东西,必须先切开。**TEE(可信执行环境)**是信任模型的替换:数据在 CPU 的隔离飞地里解密计算,机密性由芯片的隔离机制保证——Intel SGX、AMD SEV、ARM TrustZone 是代表。它不是 MPC,而是 MPC 的竞争路线(1.3 节技术地图的右上方)。FPGA 与 GPU 加速是性能手段:信任模型一字未动,还是纯密码学保证,只是把哈希、AES、模乘这些对称运算跑得更快。讨论"要不要硬件辅助"之前,先分清是在谈哪一类。
核心概念:TEE 的账怎么算
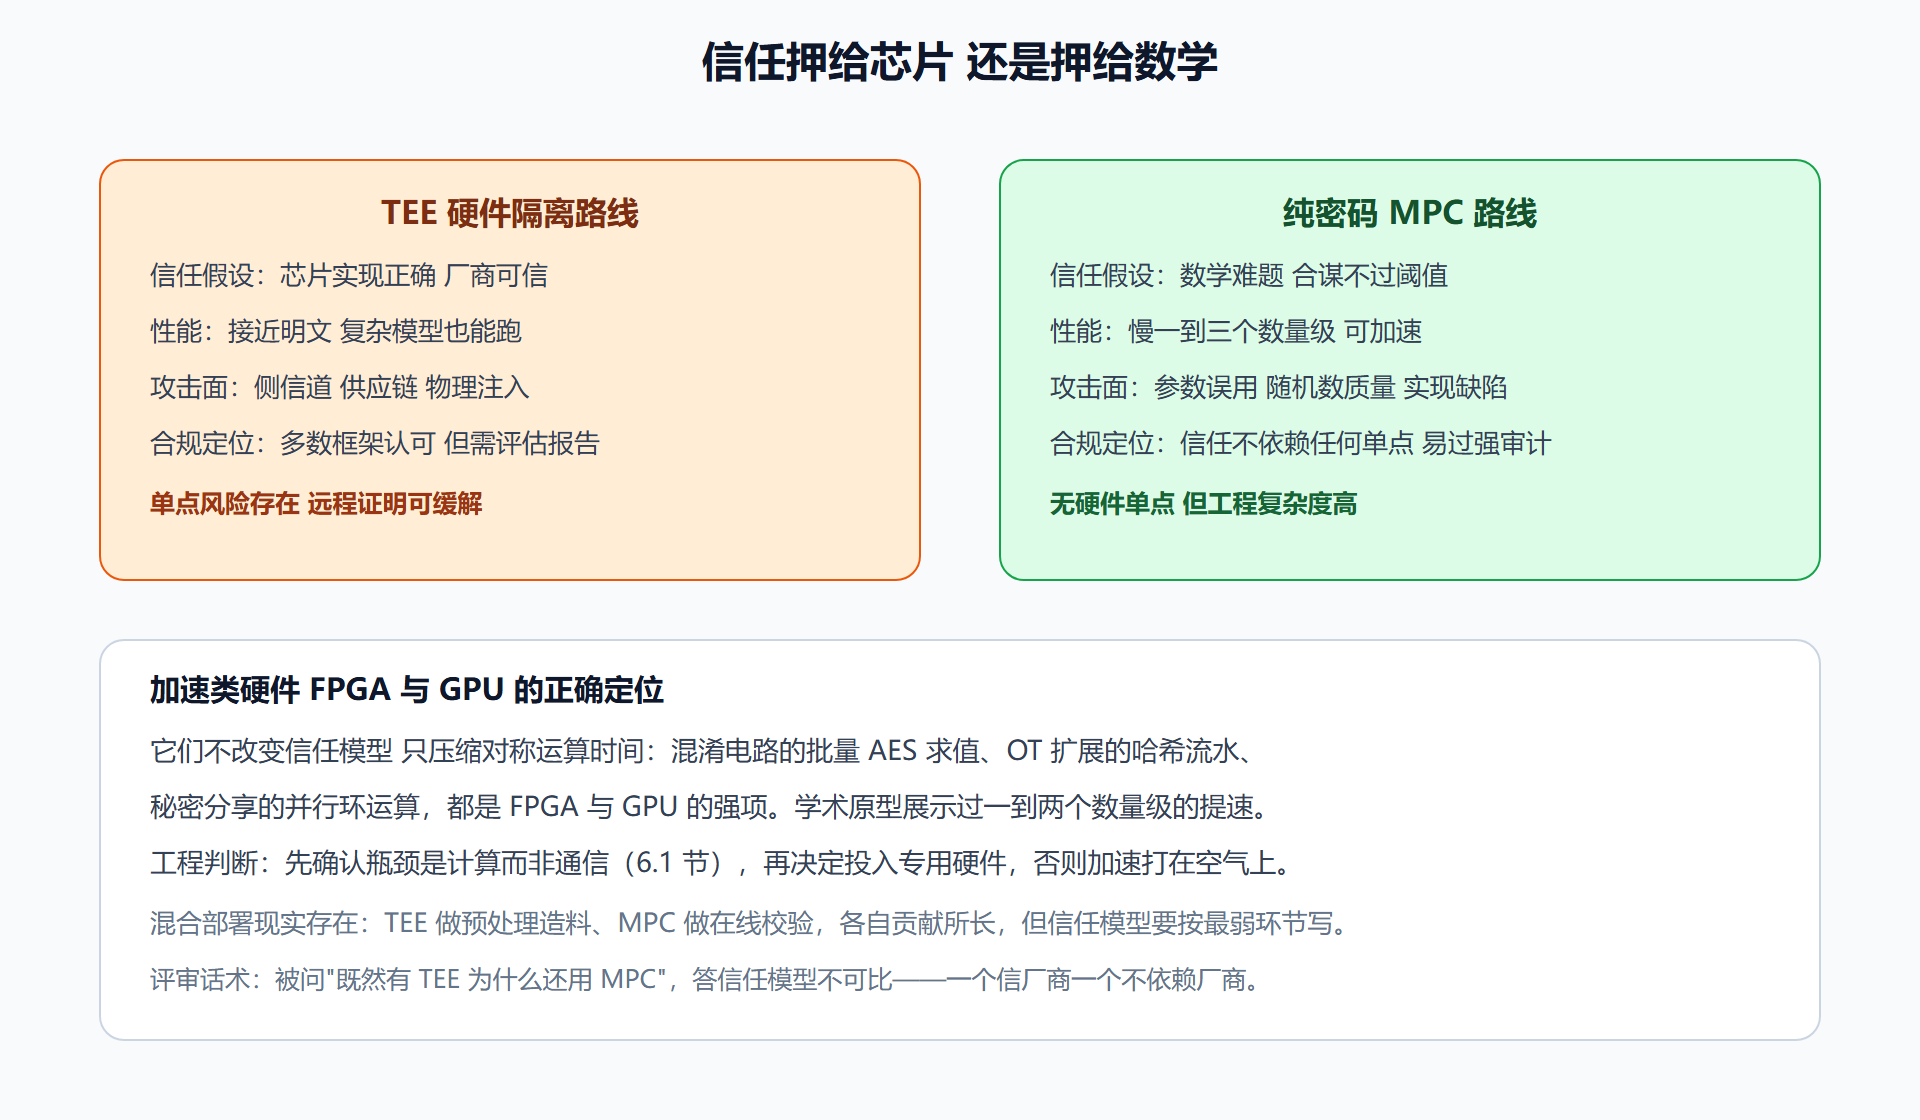
TEE 的优势直白:飞地里就是明文计算,性能接近原生的几折,复杂机器学习任务也能跑,开发界面与普通服务差别不大。它的软肋同样直白:信任押在硬件厂商的实现正确性上。三个攻击面要逐个评估。侧信道攻击:飞地的内存访问模式、缓存时序可能泄露秘密——SGX 历史上多次被公开的侧信道漏洞(如 Foreshadow、Plundervolt 系列)反复验证这类风险是现实而非理论。供应链风险:CPU 微码、固件更新通道、飞地签名体系任何一环失守即全盘失守。物理攻击:具备实验室条件的攻击者对芯片做探针与故障注入,防御边界更弱。相比之下,MPC 的信任面是"数学难题不被攻破加合谋不过阈值",与任何厂商的实现质量无关——这是两条路线的根本分野,也决定了它们的适用场景几乎不打架:TEE 适合单机构内部多部门或对厂商有信任基础的场景,MPC 适合机构间强对抗、审计要求"信任不依赖任何单点"的场景。
图:TEE 与纯密码 MPC 的信任模型对照
动手演练:写一份路线对照论证
场景:两家竞争性金融机构联合建模(不允许任何一方或厂商见全量数据)。 判定一 参与方关系:竞争且强对抗 -> 排除单点信任 -> TEE 单独承重不合格。 判定二 合规口径:审计要求"安全不依赖任何单点实现" -> MPC 为主更稳。 判定三 性能约束:模型训练可离线批量 -> 广域网小时级可接受 -> MPC 的开销可承受。 结论:MPC 为主线(SPDZ 系 恶意安全),TEE 仅用于本机构内部预处理加速(若已有 TeE 基建)。
这种三段式论证(参与方关系、合规口径、性能约束)可以直接搬进技术评审文档——它把"路线之争"还原成三个可客观回答的问题,避免站队式讨论。
工程实践要点
混合方案的信任公式:TEE 与 MPC 混合部署时,整体安全性按最弱环节计算——"TEE 飞地造假料 + MPC 在线"的方案,其安全上限就是 TEE 的安全上限,文档里必须写明,不能两头各说各话。远程证明是 TEE 的必选项:飞地的代码与配置度量要经远程证明验证后才允许接触数据,这是 TEE 方案的底线配置而非加分项。加速硬件的投资判据:先用 6.1 节的模型确认计算占比过半,再考虑 FPGA;GPU 对混淆电路求值与批量哈希收益明显,对通信瓶颈则无能为力。
⚠️ 常见坑:把 TEE 说成"硬件实现的 MPC"。两者信任模型不同,混用的方案文档若不写清"哪段在飞地、哪段在密域、信任各自押给谁",评审与事故复盘时都会付出代价。
本节要点:TEE 换信任模型、FPGA 只换速度;单点信任与否是两条路线的分水岭;混合部署按最弱环节写安全结论。下一节看技术之间的正向组合。
混合部署的评审要点
TEE 与 MPC 混合部署的方案文档,评审时盯住四处。边界声明:哪段计算在飞地、哪段在密域,每段的信任押注写清楚——最常见的水分是把飞地段写成"硬件加密"含糊带过。最弱环节结论:整体安全等级按最弱段取值,若飞地段承担了预处理造料,整体安全上限就是 TEE 的上限,这句结论必须显性写出。远程证明的接入方式:飞地代码的度量值怎么验证、由谁验证、度量值变更的流程——没有远程证明的 TEE 方案在安全上是不完整的。降级路径:TEE 固件漏洞披露后的应急方案——历史上每次大漏洞披露后都有厂商停用受影响型号,依赖它的业务要有 B 计划。
评审的底层逻辑只有一句:混合方案的信任模型是各段信任模型的交集,不是并集。写方案的人和评方案的人若都能背下这句,大部分扯皮会自动消失。至于 FPGA 类加速器,评审问题简单得多——它不进信任模型,只进成本模型:加速收益、采购成本、开发周期三项核算即可。
一场路线之争的会议纪要模板
8.2 节的对照表落到实践,往往是一场多方参与的路线之争会议。给一份会议纪要模板,把争议固定在可裁决的框架里。议题重述:用一句话写清要选的到底是"信任模型"还是"性能手段"——一半的路线之争会议开了一半才发现两拨人在争论不同的问题。约束清单:合规口径、预算、团队技能、时间窗,四行约束先行,很多方案在约束行就自动出局。候选方案的信任声明:每个候选一行,写清"信任押给谁、最弱环节是什么"。性能与成本对照:统一网络条件下的实测口径。裁决与复核条件:本次裁决基于哪些事实,什么事件触发复核(如 TEE 新漏洞披露、框架性能里程碑)。
模板的价值在于把"立场之争"折叠成"事实核对":信任声明一行行写下来,互相矛盾的地方自己就暴露了。多数技术路线之争的正确解法不是说服,而是把双方的假设摆到同一张纸上——这份纪要模板与 8.2 节的信任对照表配合使用,基本能终结任何一场隐私计算路线的会议室战争。
硬件路线的采购提问单
涉及硬件的采购评审,把八个提问带上:飞地型号与安全版本;远程证明的验证方与验证流程;最近一次硬件漏洞披露后的响应时间线;FPGA 方案的加速倍数对应的电路类型与网络条件;加速卡的驱动与框架版本绑定关系;固件更新的签名与回滚机制;硬件故障时的业务降级路径;整机密钥(若有)的托管方式。八问对应八类风险,答不上任何一问都应在合同附件里留书面说明——硬件路线的信任押注决定了,问得越细,将来翻账的概率越低。