7.1 威胁模型与风险分层
7.1 威胁模型与风险分层
本节摘要:先别急着上加密,先看清"怕哪来"。本节把物联网系统的四种暴露面——物理设备、空中链路、平台边界、应用逻辑——与信任域分层讲清,再给一套"威胁 × 后果"的风险矩阵,指导你按成本切分防护。承接第 6 章桥接边界,通往 7.2 的分层机制。
物联网安全最容易犯的错是"没建威胁模型就往上堆安全"。正确开场是先自问:我的系统到底怕谁、怕什么、最坏结果是什么。本节的思路就是把敌人和地雷先在地图上标出来,再按成本决定埋多深。
四种暴露面,各插了一面旗
一台物联网设备的信息,会被四条看不见的管道漏出去,每一个暴露面都值得单独评估:
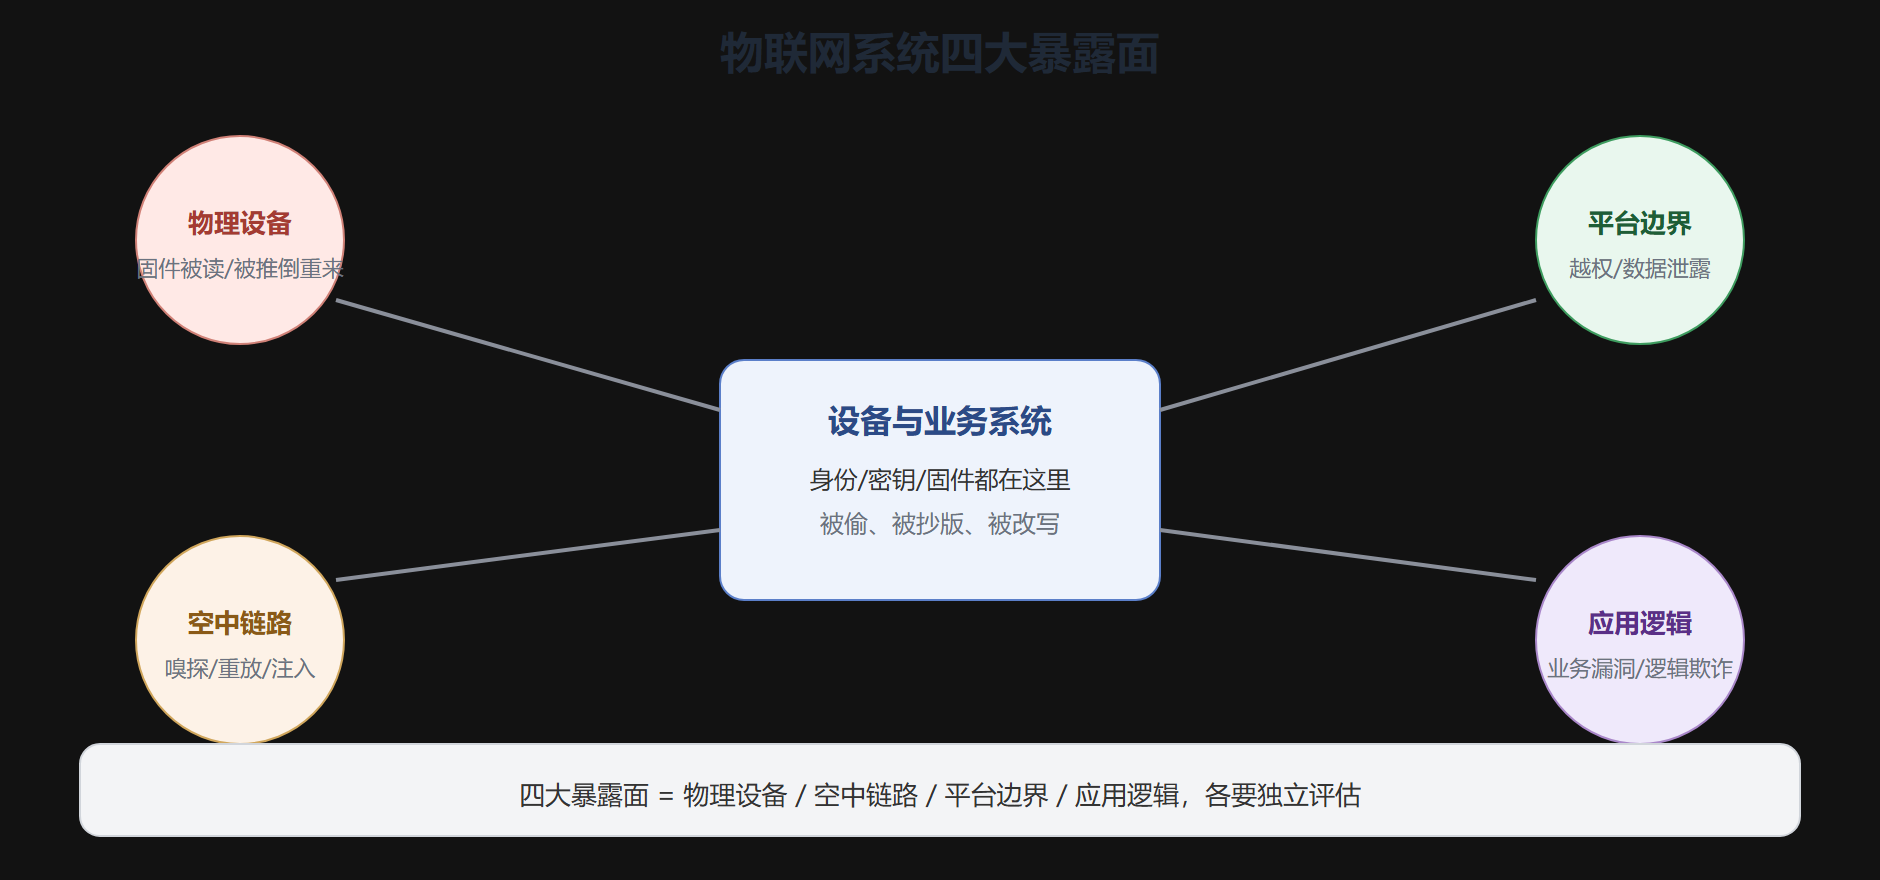
- 物理设备暴露面:设备被拿走、固件被读、密钥被抄。对策是安全启动、防篡改、密钥进安全元件。
- 空中链路暴露面:明文被嗅、旧包被重放。对策是加密 + 帧计数/新鲜度。
- 平台边界暴露面:越权调用 API、承包他人数据。对策是认证授权(ACL)与隔离。
- 应用逻辑暴露面:规则放水、逻辑漏洞。对策是审计、限额、幂等。
信任域:谁可信、谁不可信
给各角色划分信任域,安全边界才画得清。通常按这三刀切:
- 设备域:只有"已签发、已入网"的设备可信,其余一律视为陌生。
- 链路域:无线空中链路默认不可信,所有上行下行都要加密与验签。
- 平台域:云边之间走内部信任通道,但对业务访问仍要 ACL。
一个能落地的评判:凡是你没法靠"物理归属"确认可信的,都按不可信来设计。
威胁 × 后果 的风险矩阵
把"威胁会伤害到什么"过一遍,用"发生概率 × 损失程度"给风险排级,决定投多少安全预算:
| 威胁 | 后果 | 概率 | 损失 | 优先对策 |
|---|---|---|---|---|
| 链路嗅探窃取遥测 | 隐私/业务泄露 | 高 | 中 | 全程加密 |
| 指令重放 | 错误动作/误操作 | 高 | 高 | 帧计数 + 时间戳 |
| 设备抄版仿冒 | 伪造数据流入 | 中 | 高 | 设备证书 + 双向认证 |
| 固件被改写 | 设备被控 | 中 | 高 | 固件签名 + 安全启动 |
| 平台越权 API | 数据批量泄露 | 中 | 高 | ACL + 审计 |
⚠️ 常见坑:只给"损失高"的项上全套防护,却忽略"概率高"的链路嗅探,往往得不偿失。风险排序要"概率×损失"双看,而不是只盯着后果最吓人的那一条。
一次威胁建模的完整走法
光有框架不够,走一遍才知道怎么落地。以第 6 章那座 LoRaWAN→MQTT 桥为例,按"资产→威胁→后果→对策"四步走:
- 列出资产:设备身份与密钥、LoRa 空中链路、网关、MQTT Broker 与主题、云端数据与仪表权限。
- 逐项列威胁:密文嗅探空中帧、重放旧指令、抄版仿冒终端、盗取 Broker 主题写权限、固件被改写。
- 评估后果:空中密文被读=业务泄露;重放旧指令=设备误动作;抄版终端=假数据污染看板;主题越权写=批量下发错误;固件改写=设备被控。
- 按"概率×损失"排序并上对策:链路嗅探概率最高先加密;指令重放其次做帧计数;抄版与固件改写损失高按需上证书与安全启动。
这样一边列、一边就能给每一条威胁找到对应章节的机制(第 3/4/5 章的加密与新频度、第 3/4 章的认证与 ACL、第 7 章的固件签名),把"怕哪来"和"怎么防"在威胁模型里一次性挂钩。
一个现实的取舍:路边水表要不要银行级?
威胁矩阵的另一个现实价值是"敢于说不"。当场景是空旷街边的计量水表,丢一块板、抄一把钥的损失与影响都有限时,做全套设备证书 + 双向认证 + 安全元件其实性价比不高。此时理性的分层是把预算压在"空中链路加密 + 指令防重放 + 平台 ACL"这些"最可能被攻击"的路径上,物理层做基本的防拆即可。威胁建模的产出不是"事事拉满",而是"按威胁级别花对钱"——这一点和 3.5/4.4 强调的"按风险分档取舍"完全一致。
给风险分层,安全预算才不会打水漂
威胁建模的回报是"分层":把有限的预算优先压在高概率高损失的暴露面上,低风险项用轻量手段兜底。这样既不会"裸奔",也不至于为一个路边水表配满银行级设备。
💡 关键直觉:安全预算应按"最可能的攻击路径"花,而不是按"最吓人的宣传"花。威胁矩阵就是帮你看清"最可能"的工具。
威胁模型的另一种入口:从攻击者的路径反过来画
上面是"我有什么资产"正着列威胁,另一种工程上更省力的做法是从攻击者最常走的路径反着画。公共频段物联网系统里,攻击者最省事的"三步走"通常是:先嗅探空中报文弄清系统用了什么协议、什么字段;再重放抓到的合法指令试探能否骗过业务;最后才考虑仿冒一台假设备或打平台逻辑。照这条"嗅探→重放→仿冒"的路径到表里逐一找对应防线,会发现它恰好命中最前面几行的高概率威胁——链路加密挡嗅探、帧计数/Token 挡重放、设备证书与 ACL 挡仿冒与越权。这种"从敌人脚步声反画"的入口,常能提醒你那些"资产清单正着列"时容易忽略的低成本攻击路径。
一张四步威胁建模的速查卡
把本节的方法收成一张能把任何系统快速过一遍的速查卡:
| 步骤 | 要回答的问题 | 产出 |
|---|---|---|
| 列资产 | 谁持有数据、谁持有密钥、谁接入网络 | 资产清单 |
| 列威胁 | 每类资产各自会怎么被攻 | 威胁清单 |
| 评后果 | 每一条威胁落到"损失×概率"哪一格 | 风险排序 |
| 上对策 | 高概率高损失优先,低风险轻量兜底 | 防护分层 |
这张卡和普通检查清单的区别在于:它强迫你先把"怕哪来"想清楚,再谈"怎么防",避免一上来就陷入"上哪家加密产品"的选择焦虑。
本节要点回顾
- 要点一:四大暴露面是物理设备、空中链路、平台边界、应用逻辑。
- 要点二:信任域三刀——设备只有签发才可信、链路默认不可信、平台靠 ACL 隔离。
- 要点三:风险按"概率 × 损失"双看排级,别只看后果严重程度。
- 要点四:威胁建模的产出是分层防护,让预算花在最可能的攻击路径上。
- 要点五:凡不能靠物理归属确认可信的,一律按不可信设计。
威胁地图画好了,7.2 按层发放手段——认证、加密、访问控制、固件更新、密钥轮换。