1.2 架构全景对照:专线对混合链路
1.2 架构全景对照:专线对混合链路
上一节交代了历史因果,本节把传统 WAN 与 SD-WAN 并排画在一张图上,从承载、控制、流量模型三个层面逐项对照。它是第 2 章控制平面分析与第 3 章选路算法的共同参照物——后面遇到任何机制,都可以回到这张对照图上找位置。
把两张网并排画出来
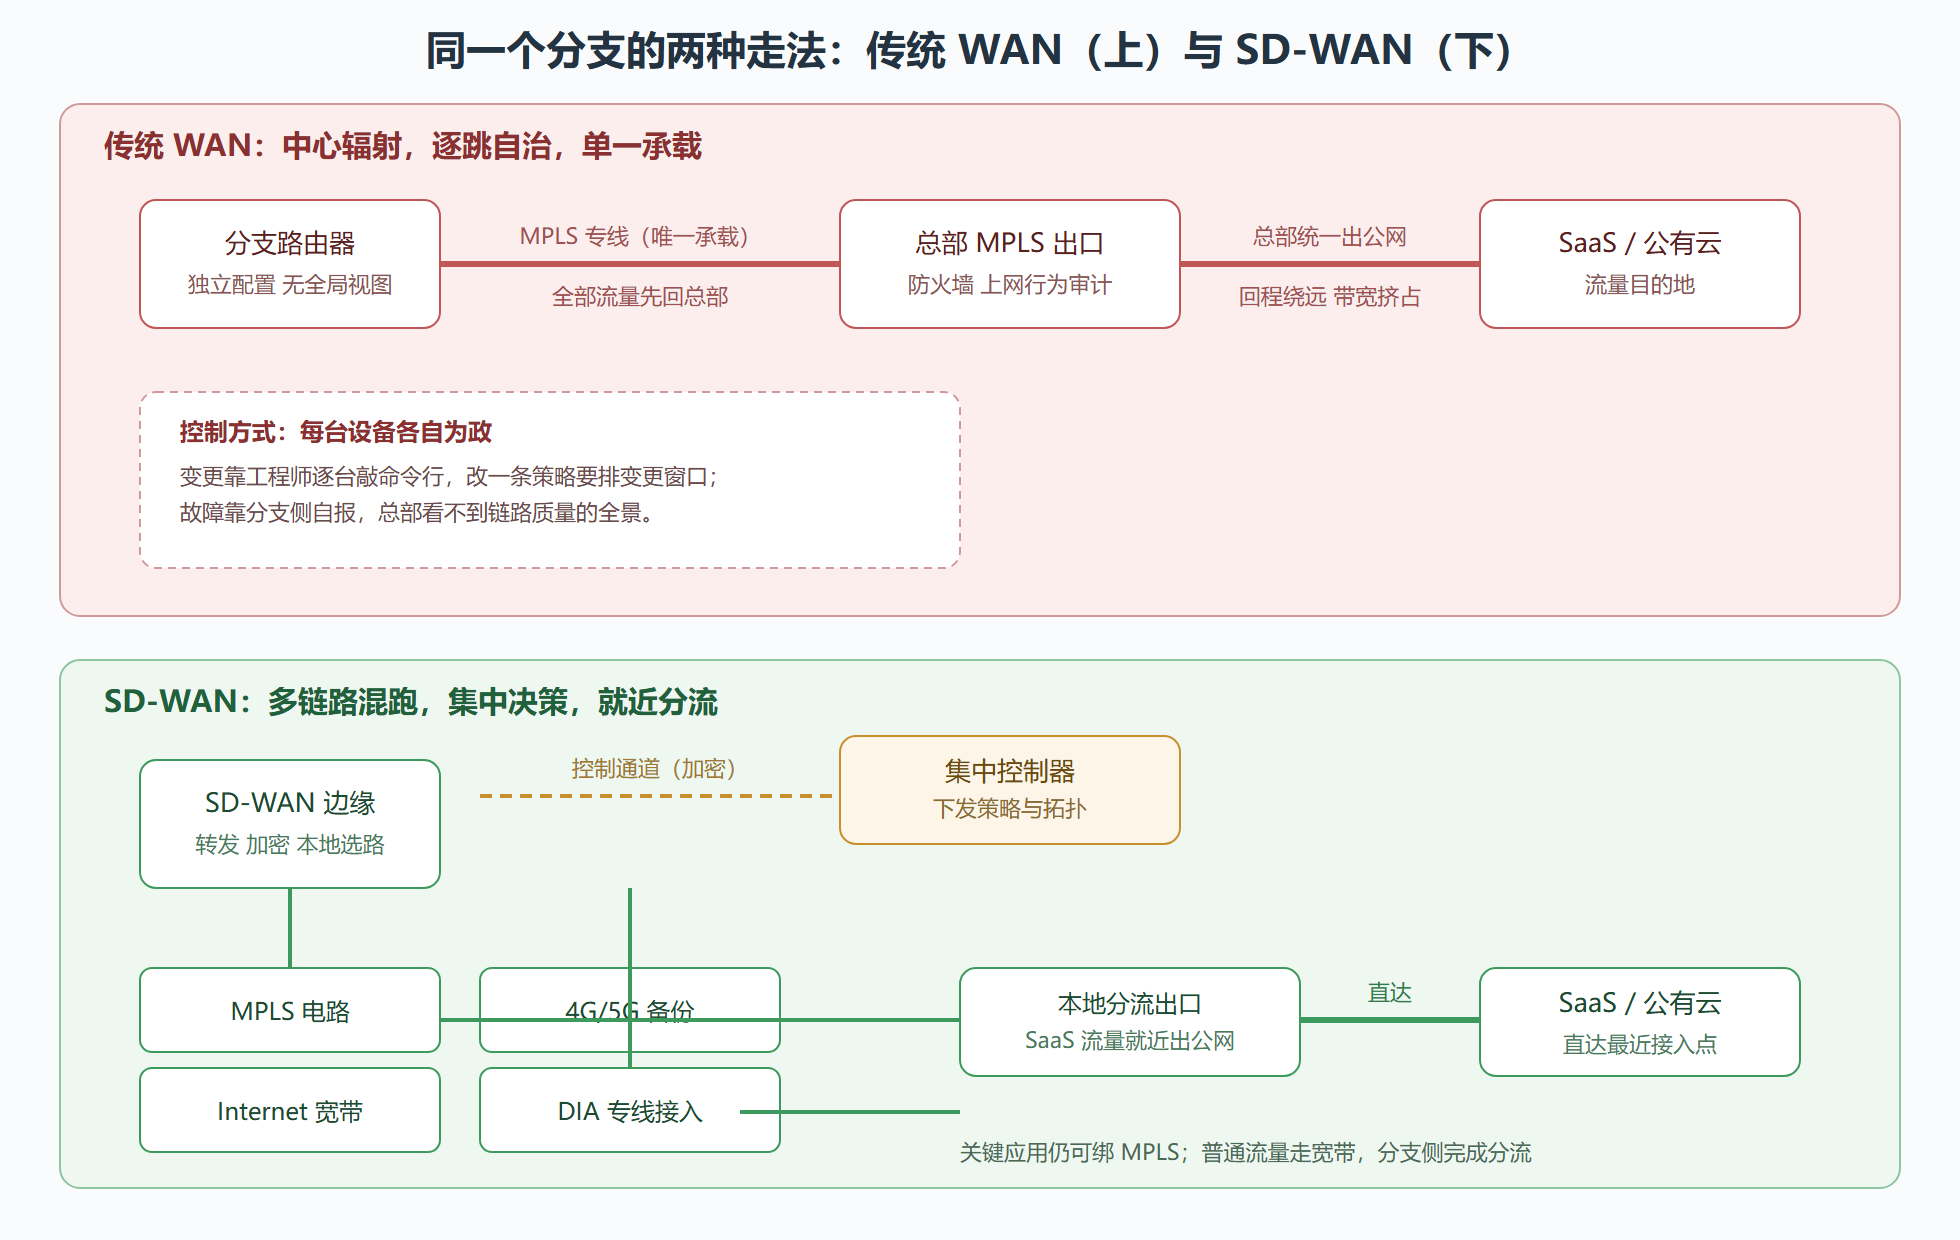
图:传统 WAN 与 SD-WAN 架构对照:同一个分支,两种走法
三层对照逐项拆
承载层:独占对混跑。 传统 WAN 里,分支到总部通常只有单一 MPLS 承载,链路即架构——链路挂,站点就孤岛。SD-WAN 的承载是链路集合:MPLS、宽带、4G/5G 同时接入边缘设备,由策略决定每类流量用哪条。链路从"架构本身"降格为"可替换资源",这是架构层面最实质的变化。它同时带来新命题:公网链路的时延抖动丢包都不可控,所以第 3 章的感知与选路、第 4 章的纠错加速才成为必需品。
控制层:自治对集中。 传统路由器自己跑 OSPF/BGP,各自收敛,策略散落在每台设备的配置里;两台设备的配置漂移没人知道,直到出故障。SD-WAN 把选路、加密、分段的决策权收到控制器:管理员声明意图("视频会议类流量要求时延低于 150 毫秒"),控制器翻译成转发表与隧道策略批量下发。设备仍保留本地自治能力——控制器失联时边缘按最后已知策略继续转发——这一点是评估厂商方案时的必问项。
流量模型:回程对分流。 对照图上半部,SaaS 流量从分支先走 MPLS 到总部、再从总部出公网,路径绕远且挤占专线带宽;下半部,分支边缘按应用类别本地分流,SaaS 直达就近公网出口,MPLS 只承载真正需要它的内网与关键业务。分流(Local Breakout)直接改写了分支的带宽需求结构,也是 1.3 节成本账能够成立的前提。
对照表:把差异钉在纸上
| 对照维度 | 传统 WAN | SD-WAN | 工程含义 |
|---|---|---|---|
| 承载 | 单一 MPLS 独占 | MPLS+宽带+4G/5G 混跑 | 链路可替换,故障域缩小 |
| 控制点 | 每台设备自治 | 集中控制器统一下发 | 策略一致性、变更提速 |
| 配置方式 | 命令行逐跳 | 模板+意图策略 | 新站开通从周到小时 |
| 流量路径 | 回总部统一出公网 | 分支本地分流直达 | SaaS 时延显著下降 |
| 应用感知 | 基本没有 | 深度包检测按应用选路 | 策略粒度到应用级 |
| 加密 | 按需建 VPN | 隧道默认 IPsec 全覆盖 | 安全基线上移 |
| 排障 | 单点看日志 | 全网拓扑与链路质量可视 | 平均修复时间缩短 |
从对照图到选型判断
这张对照图还有个实际用途:审方案。拿到厂商建议书,先问三个问题——控制器失联后边缘的行为是否明确?本地分流的 安全栈(防火墙、IPS)跟上了没有?混合链路的质量探测用什么协议、多少频率?三个问题都答不上来的方案,多半是"宽带+VPN"换皮,而不是架构重组。第 5 章会展开安全栈,第 6 章展开开通与可见性。
一次真实的演练:把对照图算成数字
对照图要变成判断力,得动手算一遍。设定一个典型场景:连锁企业,总部在省会城市,80 家门店分布在省内,每店日均业务流量约为订单 2 Mbps 峰值加库存同步 5 Mbps 峰值,另有一条 POS 支付专线(运营商收单网,与办公网物理隔离,不在本例讨论范围)。
传统 WAN 版本的走法:每店一条 10 Mbps MPLS 到总部,订单与库存全部回总部,总部出口统一出公网访问 SaaS。每店 SaaS 访问时延 = 门店到总部(省内约 15 毫秒)+ 总部处理排队(约 5 毫秒)+ 总部出公网到 SaaS 接入点(约 30 毫秒),合计约 50 毫秒;且 SaaS 流量挤占 MPLS 带宽,10 Mbps 线路里同步大文件时段订单请求会排队。
SD-WAN 版本的走法:每店宽带(200 Mbps)主用加 4G 备份,总部保留两条 MPLS 给内网关键系统互访。订单走宽带直达总部入口(时延约 15 毫秒),SaaS 流量本地分流直达公网接入点(时延约 30 毫秒),库存同步错峰跑宽带。单店体验:SaaS 访问快了约两成,订单路径更短且不再与同步流量抢带宽。
这个演练里值得注意的细节:省钱的不是"时延数字变小",而是每店 MPLS 从必备变成了可省;而新增的风险是宽带抖动,需要第 3 章的感知选路兜底。任何对照结论都是"收益与新增风险成对出现",只讲收益的方案介绍都值得多问一句。
问题:分支很小的场景也值得上这套吗?
看两类成本的对冲。单店流量极小(比如只有收银和少量库存同步)、又没有 IT 人员的网点,部署边缘设备的固定成本可能不划算,这类微站点用运营商托管或并入就近大站点覆盖更合理。反过来,站点虽小但数量极多(连锁便利)、或点位高度流动(快闪、工地),ZTP 加 4G/5G 的开通速度优势又会压倒设备成本。判断公式永远是"开通提速与故障减少的收益对设备与订阅成本"。
问题:传统 WAN 的中心化出口一点好处都没有吗?
有,而且常被低估。总部统一出公网意味着安全策略、上网审计、DLP 只需要维护一处,分支零安全栈——这正是它多年流行的原因。本地分流不是免费午餐:每个分流出口都要有配套的安全能力(5.1 节的主题)。所以对照的正确结论不是"分流一定对",而是"分流的价值取决于分支安全能力能不能跟上",两件事必须绑在一起决策。
问题:哪些场景反而该留在传统 WAN?
对照驱动不等于新架构万能,三类场景诚实评估后往往留在传统路线。场景一:站点极少且稳定——三五个固定站点、流量全在自有内网、多年不变更,MPLS 续约加一台防火墙的十年总账可能仍低于 SD-WAN 的订阅加设备,省下的运维复杂度是真金白银。场景二:业务对链路的确定性压倒一切——高频交易的撮合链路、工业控制环网,任何"动态选择"引入的变量都是风险,这类链路宁可专线独占。场景三:组织没有运维承接能力——平台再好,没人看、没人管、没人迭代策略,三年后就是一套昂贵的摆设。诚实的架构师要能说出"你不适合上这套",这句话的公信力是后续一切建议的前提。
理清了适用边界,下一节把对照落到最硬的指标上:钱。我们将搭一个可复算的价差账本,算清 MPLS 与宽带混合之后,一张几十站点网络的年度 WAN 支出到底怎么变。