6.2 零接触部署ZTP流程
6.2 零接触部署 ZTP 流程
选型定了责任边界(6.1),本节兑现 SD-WAN 运维画像里最有画面感的一环:设备快递到店、店员通电插线、半小时业务上线——中间的自动化流程就是零接触部署(ZTP)。承上:ZTP 是 2.2 节"编排器管生命周期"的具体执行;启下:6.3 节的可见性平台在设备上线后立刻接管监控。读完本节,你应当能复述五个阶段、列出开网点位的现场条件清单、并知道开通失败时从哪里查起。
设备上电之后发生什么
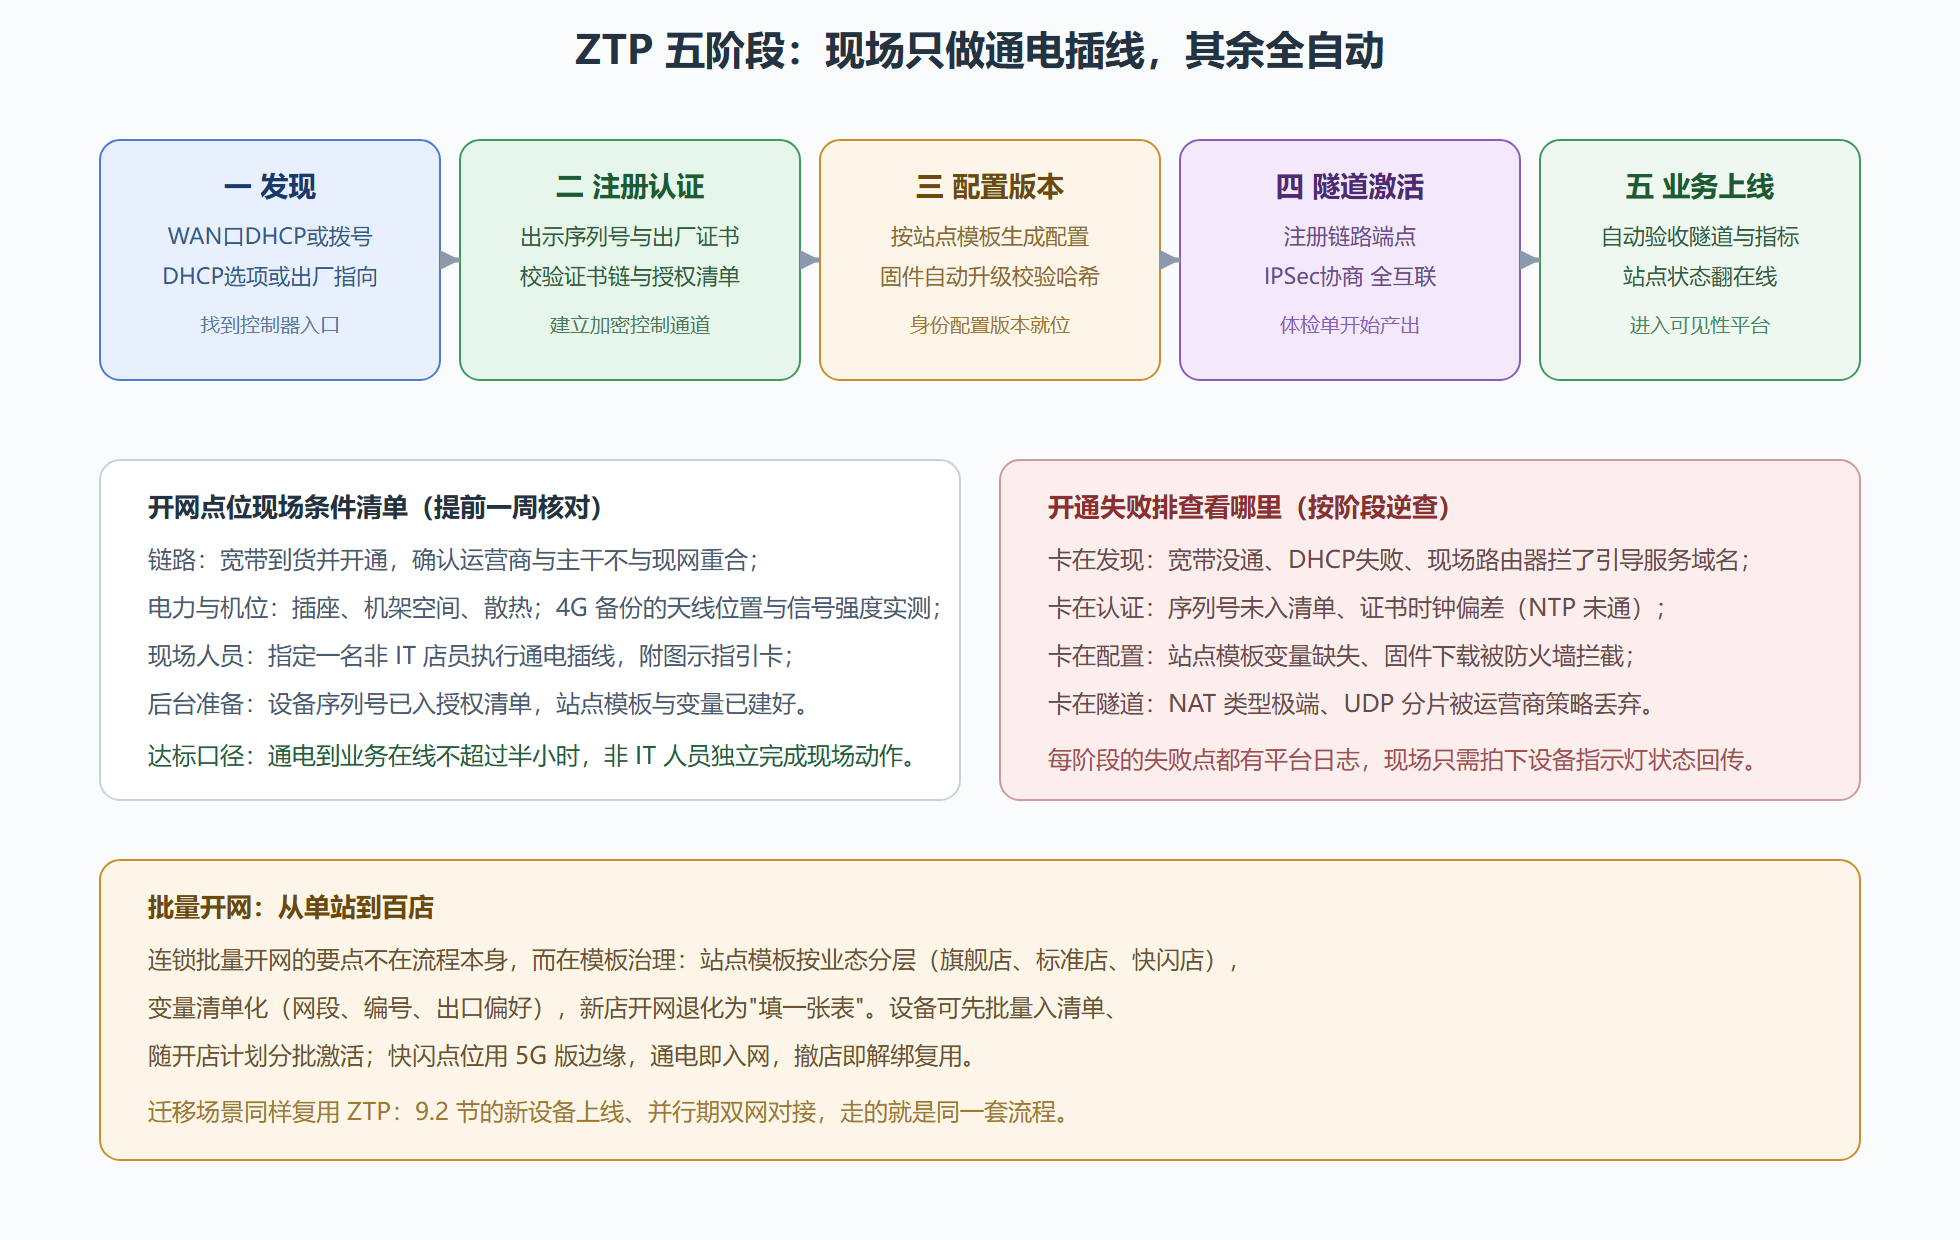
ZTP 的设计目标是:设备出厂不带任何站点信息,现场只需通电接线上网,身份、配置、版本全部自动到位。整个流程拆成五个阶段,各阶段的责任与安全机制如下。
阶段一:发现(设备找到出口)
设备上电后先解决"我上得了网吗":WAN 口按 DHCP 拿地址(宽带),或拨号(4G/5G),或走既有的静态配置。拿到出口后,设备需要知道控制器在哪。指引方式因厂商而异,主流是两条:DHCP 选项(Option 43 之类的厂商字段,由现场路由器或运营商网关下发控制器地址);或设备内置的出厂指向(连到厂商的云端引导服务)。这一阶段的要点是不依赖人工输入——任何需要现场敲地址的方案都退化回了传统部署。
阶段二:注册与认证(证明我是我)
设备向控制器/引导服务报到,出示自己的出厂凭证:序列号加厂商预置的设备证书(产线烧录,私钥不出芯片)。控制侧校验两点:证书链有效;该序列号在采购清单或授权清单里。通过后,设备与控制器建立加密控制通道,拿到正式身份。安全要点:白名单机制——证书真实但不在清单里的设备(比如运输途中被调包的)会被拒之门外;清单的管理入口必须在企业自己手里,这是审 ZTP 安全时的必查项。
阶段三:配置与版本(自动就位)
认证通过后,编排器按"这个设备注册到了哪个站点"匹配模板:站点属于哪个区域、接入哪些链路、用什么策略组、隧道对端是谁,配置文件按模板加站点变量自动生成并下发;若设备固件版本低于站点要求,先自动升级(新设备出厂版本常落后于平台当前版本,这一步几乎每次都会发生)。配置与版本校验用哈希比对,防下载损坏或中间篡改。
阶段四:隧道建立与业务激活
配置就位后,设备按 3.1 节的流程向控制器注册链路端点、与各对端协商 IPSec 隧道;隧道就绪、链路体检单开始产出、策略生效——业务即通。编排器会做一轮自动验收(各隧道可达、探测指标正常),全绿则站点状态翻成"在线"。
图:零配置开通流程:从拆箱到业务上线
站点模板的变量清单
模板治理里最实用的产物是一份标准化的变量清单——新站点开网时 IT 只填这张表,其余全自动。清单按必填与选填分组。必填:站点编号与名称、站点类型(对应哪个模板)、所在区域(决定接入哪个控制器集群与区域 Hub)、宽带运营商与带宽、5G 备份的开关;网络参数:本站点网段(从全网网段总表分配,防重叠)、DHCP 范围、需要放行的本地服务;策略变量:应用组偏好有无站点级覆盖(例如这家店有特殊本地应用)、分段角色(标准门店、带访客区、带仓储区);交付信息:设备收件人、安装位置说明、现场联系人。清单的字段要在模板引擎里全部有落点——清单上有而模板里没用的字段会造成"填了不生效"的信任损耗,模板里需要而清单上没有的字段则变成"又要打电话问现场"。两边对齐的变量清单,是批量开网从"项目"变成"日常"的分水岭。
传统开通对照:时间都省在哪
把同一件事的传统做法摆出来,省下的时间一目了然。传统分支开通:申请电路(数周)、设备到场、工程师差旅、登设备配地址路由、调通后手写文档归档——从申请到业务通以月计,工程师现场工时以天计。ZTP 的提速来自三处:链路用宽带即开即用;配置由模板批量预生成;验收由平台自动完成。真正现场的人工只剩通电插线,而这步可以交给店员——这也是 1.3 节成本账里"隐性省钱"的主要来源。
一个真实开网的时间线
用时间线感受 ZTP 的实际节奏。提前两周:连锁企业运营部把下月新开店清单发给 IT,IT 为每店建立站点档案(模板选"标准店",变量填网段与编号),把随设备发货的序列号批量录入授权清单。提前一周:核对每店的宽带报装进度(运营商确认光猫到楼)、核对现场指引卡(图文版通电插线步骤)随设备一同寄达店长。开店日 09:00:店长拆箱,按指引卡接好宽带与 5G 备份天线,通电。09:01 至 09:08:设备完成发现、注册、认证(店长只需要在设备指示灯变成蓝色闪烁时确认一句"正在联网")。09:08 至 09:15:配置与固件自动下发(新设备升级固件是这一段耗时主力),隧道批量建立。09:15:平台显示站点在线,自动验收全绿;收银系统试单成功,门店营业。当天下午:IT 在平台上看新站点的体检单与选路事件,确认宽带与 5G 两条链路的探测正常,归档。
从清单到营业,IT 团队全程没有一个人出现在现场——这就是"零接触"的字面兑现。而作为对照,同一家企业在传统架构下开一家同规模门店:报装专线三周、工程师差旅一天、配置两小时、文档半小时,合计四周上下。
问题:ZTP 过程中设备会不会被劫持?
理论上有攻击窗口,工程上有多层防护(6.2 节正文讲过证书加白名单),这里补充攻击者的视角来评估剩余风险:攻击者要伪造设备,需要持有合法厂商证书(产线保护,极难);要劫持注册流量,需要在设备到控制器之间插入中间人(全程 TLS,且设备预置厂商根证书可验证平台真伪);要利用丢失设备,需要它同时在授权清单里(清单由企业管理,设备报失即拉黑)。真正薄弱的环节反而在企业侧流程——清单录入不校验、离职人员还留着清单管理权限。所以 ZTP 的安全验收重点不在设备,在清单管理流程的权限设计。
本节要点
- ZTP 五阶段:发现、注册认证、配置版本、隧道激活、业务上线;现场人工只剩通电插线。
- 身份安全靠出厂证书加授权清单双保险:证书真但不在清单,照样拒之门外;清单入口必须在企业手里。
- 开网检查清单提前一周核对:链路、电力机位、现场人员、后台模板与清单四项。
- 失败排查按阶段逆查:发现看出口、认证看清单与时钟、配置看模板变量、隧道看 NAT 与分片。
- 批量开网靠模板治理:业态分层模板加变量清单化,开新店退化为填表。
设备批量上线之后,下一节回答运维的另一半:上线之后,怎么看住这一千个站点。