2.1 感染传播全链路拆解
2.1 感染传播全链路拆解
本节摘要:无论包装多么花哨,一条成熟的感染链都由投递、利用、执行、驻留四段构成。看清这副骨架的价值在于:防御不必在每个点都满分,只要在链上任一环节把攻击难度推高到对手无法承受,整条链就断了。本节沿时间顺序逐站解剖,并在每站标注对应的防御卡点。
场景代入:从一个附件的旅行说起
想象一个周一清晨的财务室。会计小李收到一封"税务稽查通知",附件是一个带密码压缩包,正文贴心地附上密码。她解压、双击——屏幕闪了一下,什么都没发生。此刻距离真正的灾难开始还有四十分钟:那一下双击触发的进程正在内存里解开一段加密载荷,往启动文件夹投放副本,向境外地址发起心跳连接,并悄悄枚举公司共享目录里的文件清单。到中午,共享盘上的文档被批量加密,勒索说明出现在每一层目录里。
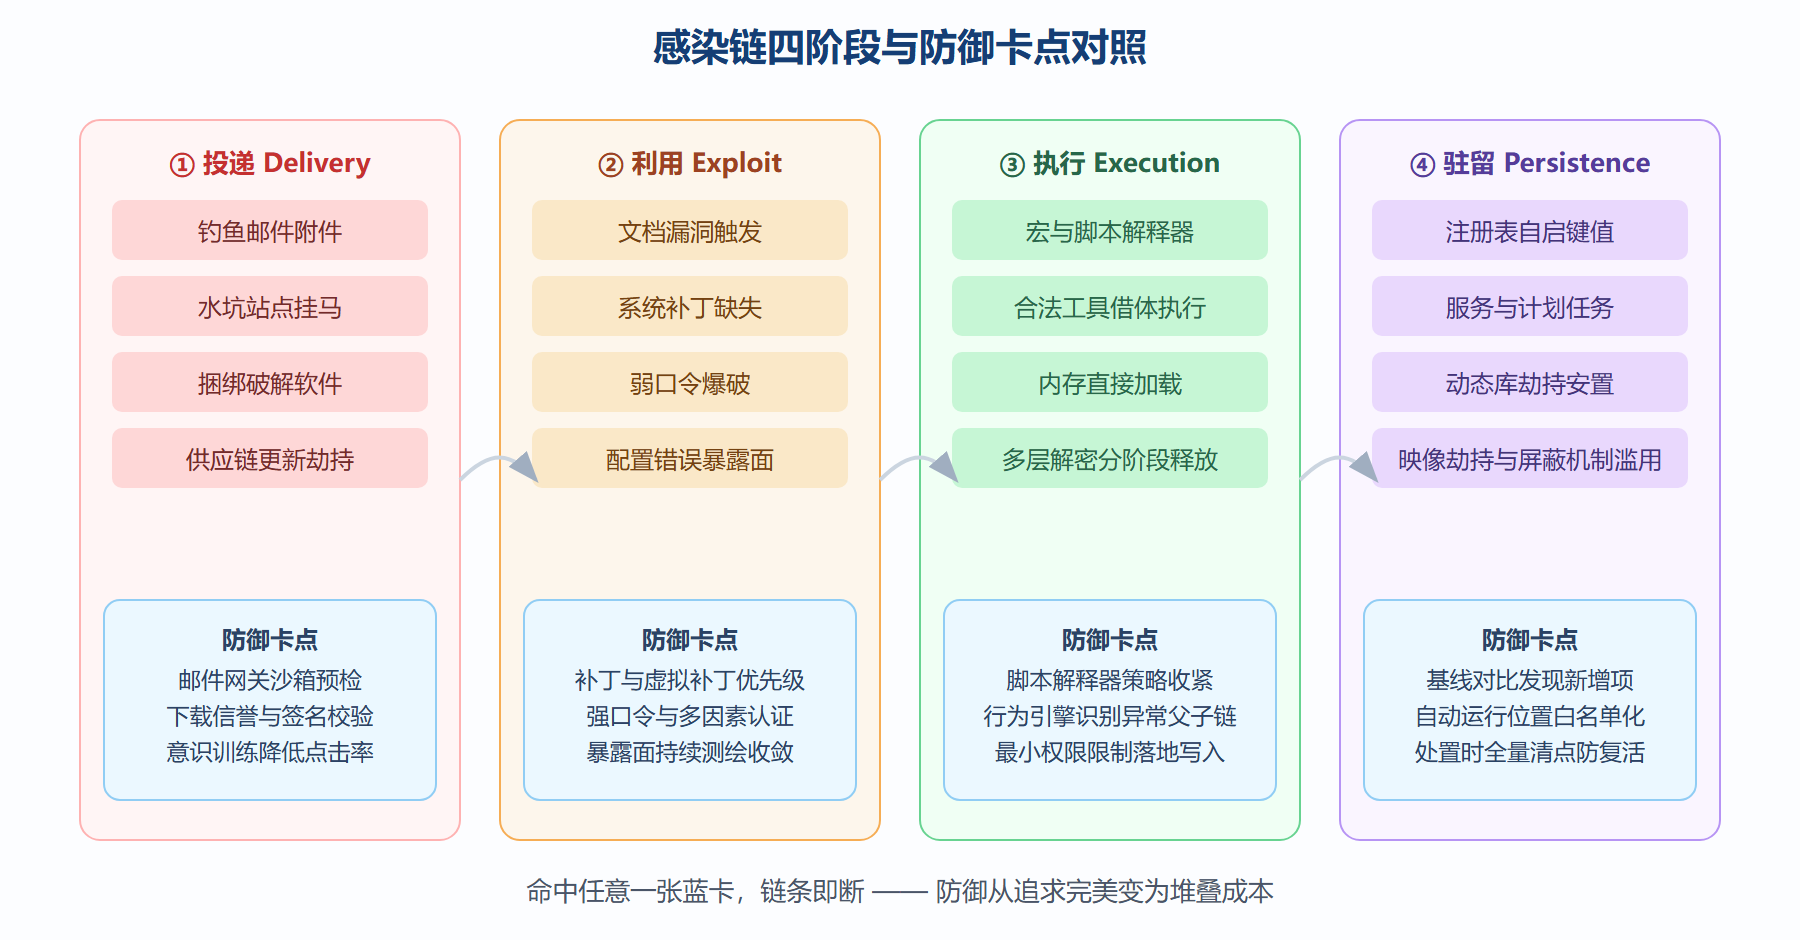
这段四十分钟就是本章的主角。把它拉直、放大,是下面这张泳道图:
图:感染链四阶段全景泳道
一、投递:攻击者研究的是人
投递环节的本质是把恶意内容送到目标面前,攻击组合箱里有四种常用姿势。钓鱼邮件依旧占据头牌:当代钓鱼的迷惑性远超"尼日利亚王子"时代,正版 logos、准确的组织架构称呼、贴合收件人职位的业务话术,配合加密压缩包躲避网关扫描,命中率相当可观。水坑攻击换了思路——不再给个人发信,而是在目标群体常去的网站下毒等君入瓮。捆绑安装寄生在软件生态的灰色地带,破解工具与"高速下载器"至今仍是木马的最大温床。而供应链投毒最为阴狠:它不攻破你,只污染你信任的更新通道,让受害者亲手把恶意代码请进内网。
每一种投递方式都在利用一类信任:邮件信任发件人的身份感,水坑信任站点的安全性,捆绑信任软件本身的名气,供应链则干脆盗用整个信任链。识别这个共同内核后你会发现,投递层的所有防御手段——发件域验证、站点信誉、官方渠道约束、供应商安全评估——本质上都是对信任的重新核验。
二、利用与执行:从被动等到主动撬
如果投递的内容自己就能跑起来(比如用户上钩点了它),攻击者还需要在执行环节完成两件事:提权和隐蔽落地。普通账户权限有限,很多持久化操作需要更高权限;借助系统组件执行原始指令成为标配手法——解释器环境(宏、脚本宿主)天然合法、无所不在,被滥用的管理工具发出的动作与传统运维操作几乎无异,这正是行为检测引擎要重点盯防"可疑家族谱系"的原因:文档进程孕育脚本的父子关系本身就是强烈的异常信号。
值得单独强调的是无文件化趋势:载荷不落磁盘,或只在内存中拼接执行,传统按文件扫描的引擎由此失明。应对之道并非发明新魔法,而是把观测点下沉——既然不看文件,那就看进程行为、看内存特征、看调用序列,这也是第 4 章动态分析与终端检测技术的立论起点。
三、连锁反应的节奏学
单台主机沦陷只是序章。成熟攻击普遍遵循一份同样起手式的剧本:站稳当前主机 → 窃取凭据 → 冒充合法身份横向漫游 → 找到关键资产或备份 → 布置总攻。各阶段之间常有意插入静默期,短则数天长则数月,既为了踩点观察,也为了稀释异常日志在时间维度上的密度。
理解这种节奏对防守方极其重要:告警的意义往往不在当下这一条,而在把它放进七日、三十日的关联窗口里看趋势。孤立看一次失败的远程登录尝试可以忽略,三十天内来自同一来源的一百次失败加一次成功,就是入侵的前奏。这就是自动化检测体系要建时间线关联能力的理由。
四、把三场真实疫情放回四段模型
模型好不好用,检验标准是能否装下现实。借第 5 章将要详细复盘的事件先做一次映射练习:
| 疫情 | 投递 | 利用 | 执行 | 驻留与后果 | 最脆弱的一环 |
|---|---|---|---|---|---|
| WannaCry | 自主扫描全网,不依赖受害者操作 | 系统服务漏洞直达 | 漏洞利用内存跳跃直接落核 | 全盘加密、弹出付款页 | 补丁治理——缺了两个月的那一步 |
| 宏文档勒索 | 定向邮件冒充票据通知 | 无漏洞可用,纯话术诱导开启宏 | 宏解释器拉起脚本家族 | 计划任务回联、批量加密 | 脚本策略——默认全开的便利口 |
| 供应链污染 | 假冒软件更新通道 | 信任链本身即入口 | 带合法签名的更新自动运行 | 服务化常驻并挑拣高价值目标 | 构建管线——上游无制品校验 |
对照这张表能读出两层信息。第一层是好消息:三行的"最脆弱一环"清一色是防御方可以单方面改变的环境变量——补丁节奏、脚本默认策略、构建管线的签名校验,没有任何一项要求你预判攻击者的下一步棋。链条思维的真正馈赠就在这里:它把无限的防御可能性收敛成有限的加固清单。
第二层是执行段的走位差异。勒索蠕虫把"利用"与"执行"焊死在一次内存跳跃里,中途几乎不给检测留窗口;宏路线干脆整段绕开了"利用",让人心充当漏洞;供应链手法更进一步,把投递、利用、执行折叠成一次再普通不过的"检查更新"。可见越高级的手法越会压缩或伪装链路的可见部分——这解释了为什么静态的单点检查越来越力不从心,也预示了后续章节把观测搬到行为层与时间轴上的必然性。
最后补一笔攻防的成本视角。攻击者为链条各段研发的装备是一次投入、反复复用的资产:一套漏洞利用工具可以在数百个目标身上回收成本。而防守方的每一项加固同样是可复用资产——收紧一次脚本策略,覆盖的是未来所有宏投递。这是一场两边都在摊薄边际成本的消耗战,谁的基础纪律更扎实,谁的单位成本更低。防疫跑到最后,比拼的是日常账目而非天才创意。
五、投递层的四份体检表:把模型变成月度自查
模型讲完,给一张能直接进巡检制度的自查清单,按链路首站分组:
每月一次的投递面体检(示例口径) ────────────────────────────────────────────── [邮件] 网关对压缩包、宏文档、短链三类高发载体的拦截率与误放样本复检记录 [入口] 对外域名解析里是否出现与自家品牌近似的新注册域名(仿冒蹲守的前兆) [渠道] 官方下载页与软件商店里的安装包哈希是否与内部制品库一致(防更新劫持) [人员] 当月新员工点击类演练的数据——新人永远是投递者眼中最柔软的切入口
这四项之所以值得固定下来,是因为它们分别对应第一节四种投递姿势的温度计:钓鱼看拦截率,水坑看仿冒域名,捆绑看官方渠道哈希,供应链看制品一致性。数字一旦连续三个月下滑就能在疫情之前发出预警——比任何事后溯源都便宜。链路思维的终点不是背下四个名词,而是让每个名词背后都有人、有数、有节奏。
本节要点回顾
- 四段式模型(投递—利用—执行—驻留)是通用骨架,复杂攻击无非是在某段内部加深层数。
- 投递层的所有花样都在伪造不同层面的信任,对应防线是各类核验机制而非单点产品。
- 合法工具被大量借用执行,父子进程异常谱系比文件指纹更难伪装。
- 无文件化的反制思路是把观测点从文件迁移到行为与内存。
- 攻击节奏中存在刻意静默期,告警研判必须具备跨时段关联能力。
- 防御不需要每环满血,只需任一环节让攻击成本越过对手的心理阈值。
链条各站均已看清,但还有一个变量没有处理——对手不想被看见。下一节聚焦它的隐身术与我们撕开伪装的方法。