2.2 隐蔽对抗:加壳、多态与反分析
2.2 隐蔽对抗:加壳、多态与反分析
本节摘要:隐蔽是一切恶意代码的生存底线。对抗技术沿三条线展开——让文件看不出(加壳混淆)、让特征对不上(多态变形)、让分析跑不出结果(环境感知与沙箱逃逸)。理解它们不是为了模仿,而是为了明白静态特征为什么天然滞后、动态检测为什么要做环境拟真,从而在第 4 章读懂整座检测体系的演化逻辑。
学习目标
读完本节,你应当能够:
- 用一句话向非技术同事解释"免杀"到底在骗谁;
- 区分加密壳、压缩壳、虚拟机壳三类加壳技术隐藏意图的强度差异;
- 描述多态与变形对特征码匹配范式的颠覆逻辑;
- 列出至少四种常见的环境感知逃逸手法及其对应的拟真应对。
一、问题与直觉:检测的本质是对指纹
先建立一个朴素的模型。安全引擎判定一个东西坏不坏,本质上是在比对"指纹":文件的哈希值、代码段里的特征字节串、行为序列的样子。而恶意代码作者的全部隐身努力,归结起来就是让这三类指纹无法稳定采集或采集到了也不像坏人。
这个模型一旦立住,后面的所有花样都能自上而下推导出来,不必死记硬背。比如立刻可以推知:只要引擎只看文件本身,那么把真实代码藏进一层解密逻辑里就能让哈希和字节串双双失效——这就是加壳的全部动机。
二、三重伪装的洋葱结构
第一层:加壳——给代码穿雨衣
加壳器把原始程序整体加密或压缩,外面套上一小段引导代码;运行时引导代码先把自己解开,再在内存中还原原始指令。对磁盘上的扫描器而言,它看到的是一段每次生成都不相同的高熵数据,特征码无从谈起。按隐藏强度分三档:
| 壳类型 | 工作方式 | 还原难度 | 检测方的应对 |
|---|---|---|---|
| 压缩壳 | 仅压缩以减小体积 | 低 | 运行期内存扫描即可还原真相 |
| 加密壳 | 加密+反调试挂钩 | 中 | 结合动态执行轨迹综合判定 |
| 虚拟化壳 | 指令翻译为私有虚拟机字节码 | 高 | 需构建专门解释环境或依赖行为侧面 |
第二层:多态与变形——每一次出生都不同
加壳解决"这一份样本不被认出",多态则走得更远:同一恶意逻辑每感染一台主机就换一副面貌——用等价指令替换、寄存器轮换、垃圾指令填充重写自身代码体。变形更进一步,连结构都重新排布。它们的共同效果是击穿了"收集样本—提取特征—下发库更新"这套经典流程的时间经济学:当特征还躺在实验室里,野外流传的副本早已换了千般面孔。
这直接推动了检测范式的历史性转身:**从认定它长什么样,转向认定它在做什么。**调用敏感接口的组合顺序、自我修改内存页的行为、往启动位置写文件的动机,这些语义层特征难以靠化妆抹除,成为现代引擎的主战场。
图:三层伪装剖面与观测视角
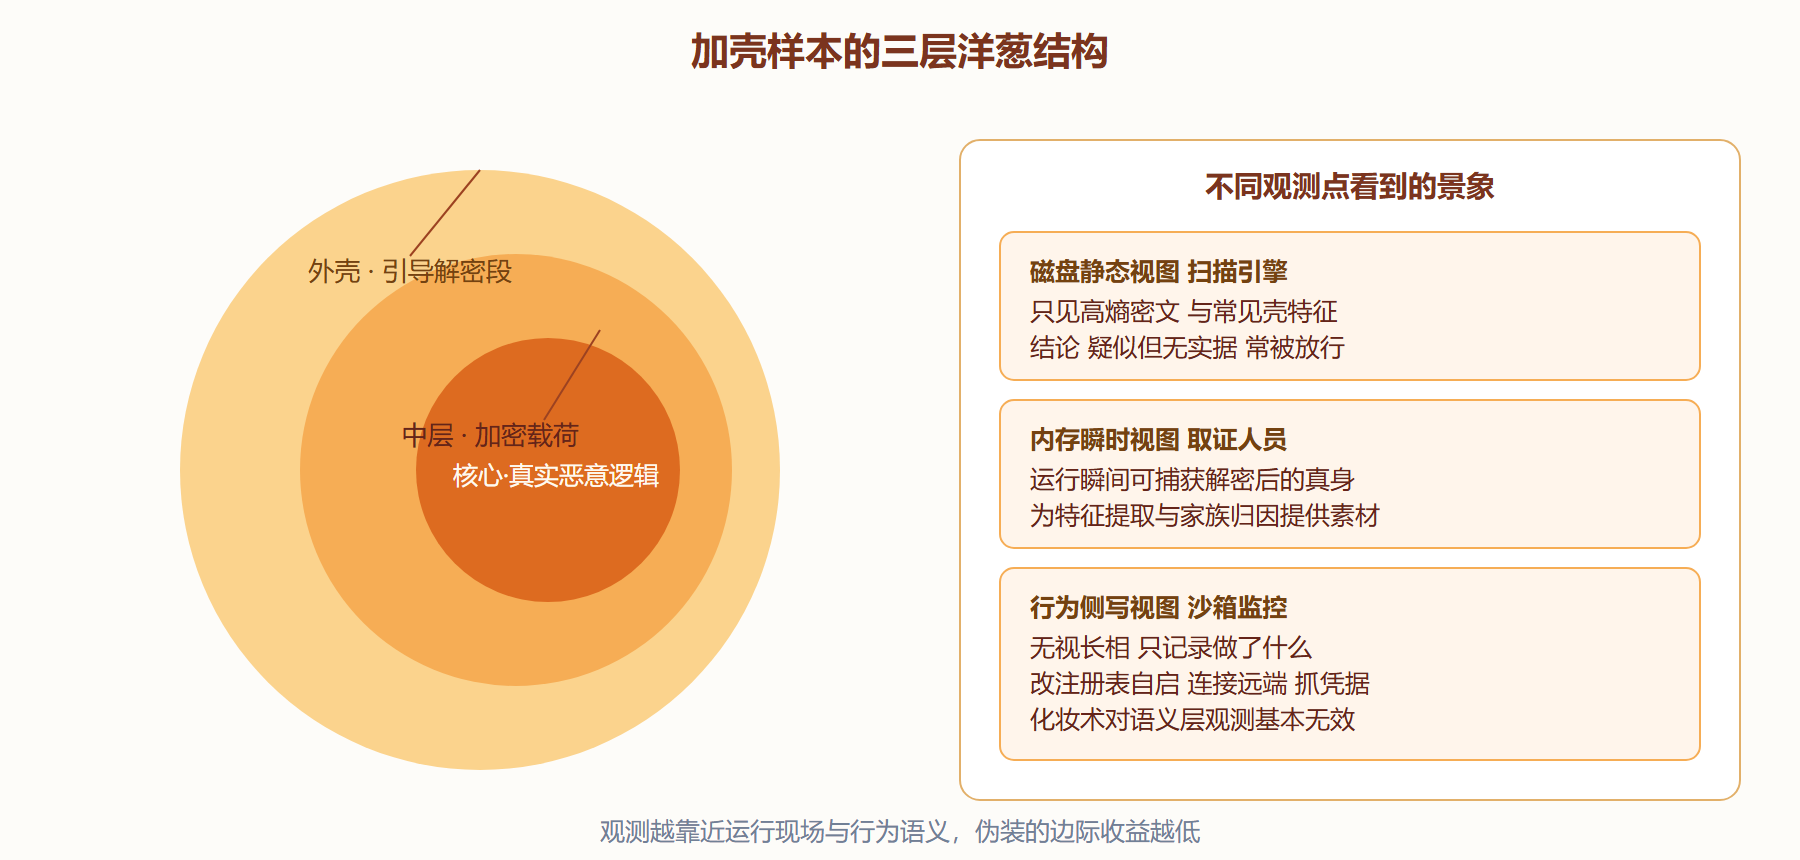
第三层:环境感知——识破观察窗
前两招对付静态检测足够,可动态沙箱会把它放进玻璃房里跑一遍,什么都被录下来。于是进化出了反向侦察:恶意样本先"看看自己身处何地",判断是不是分析环境,是就装死,不是才干活。常见探针包括——
- 痕迹盘查:检查系统是否刚创建不久、桌面文件是否寥寥、点击历史是否为空,因为沙箱往往即开即用;
- 人味探测:监测鼠标是否匀速直线移动、屏幕是否有滚动事件,纯自动化环境常露馅;
- 工具指纹:搜索特定分析软件的进程名、窗口标题或驱动签名;
- 时间陷阱:延迟数分钟至数小时再行动,赌沙箱执行超时后放行;
- 条件扳机:绑定特定日期、特定国家网络环境乃至特定文档打开次数,只在真实猎场亮爪。
防御侧的回答是把玻璃房布置得更像森林:注入仿真鼠标轨迹、补齐用户日常痕迹、延长录像窗口、把决策从单次执行改为多次重复触达。这是一场没有终点的化妆舞会,双方都在逼近对方的行为分布。
三、工程实践的启示
把本节内容折算成防御建设的语言,可以得到三条预算友好且被反复验证的建议。第一,不要押注单一引擎:静态查杀对高混淆样本的漏报率可观,叠加行为型终端防护能显著收窄盲区,二者互补而非互相替代。第二,高度重视低频线索:逃逸设计的共同弱点是必须"装到某一刻",装死状态下的进程同样占用资源、保留心跳,长时间基线比对会让守夜人现形。第三,把异常进程关系网纳入告警:办公文档派生脚本进程、脚本进程又去改写启动配置,这条链条无论怎么改名换姓都值得一次人工复核。
有一点必须坦白承认:对企业而言,这些对抗技术的军备竞赛几乎永远快不过头部对手的水平线。因此真正的纵深在于后面章节的内容——减少攻击面(第 3 章)、缩短驻留时间(第 6 章)、提高建设冗余(第 7 章),而不是幻想在单机博弈中完胜。
问题:一线分析时怎么快速判断样本有没有壳
不必上重型工具,四个朴素判据组合起来就能完成初筛:
熵值判据 主要区段的熵值普遍偏高,且文件里几乎没有明文版本信息与错误提示串 导入判据 导入表只有寥寥几个与内存申请、动态解析相关的函数,和程序体量严重不匹配 区段判据 入口点落在命名古怪的区段,或区段名不是常见编译器工具链的默认样式 行为判据 运行后进程把自己申请的内存页改成可写可执行——自解壳动作的经典指纹
四条命中任意三条即可按"疑似加壳"流程处理:先在隔离环境跑一遍让它在内存里自己现出原形,再对脱壳后的真身提特征。这个次序很省力,因为你借用了对手自己的解壳逻辑替你干活。
还有一个边界问题值得说清:识别与记述这些手法,和研究它们的实现细节,在法律与伦理上是两个世界。前者是防御素养,写在企业内部规范与公开行业报告里的内容就足够支撑;后者如果没有明确的授权与研究目的,就直接踩进上一章画过的红线。技术好奇心值得尊重,但它必须带着安全带行驶。
还有一个容易被忽略的应用侧视角值得一提:同样的指纹思维也能反过来为资产盘点服务。企业内定期扫描存量软件时,"高熵区段加可疑签名缺失"的组合不仅用于抓坏东西,也常挖出被遗忘多年的来历不明工具——它们同样是潜伏的感染源。检测技术与资产管理在这条路上殊途同归。
本节要点回顾
- 隐身术攻击的对象是指纹本身:哈希、特征串、行为画像各有对应破解手法。
- 加壳的三档(压缩、加密、虚拟化)隐藏强度递增,但内存与行为观测均可削弱其收益。
- 多态变形摧毁了特征码的时间经济学,逼迫检测范式转向语义与行为识别。
- 环境感知逃逸的五类探针里,最致命的是时间陷阱与条件扳机,它们利用了分析时限。
- 沙箱拟真是消耗战,工程上更划算的是纵深组合与耐心观测。
能躲过检测的前提通常是已经落地生根。下一节盘点它扎根的所有位置——这张清单同样是清除作业的验收标准。