3.4 云端与物联网新战场
3.4 云端与物联网新战场
本节摘要:云与物联网把恶意代码战争的边界改写了两条:其一,攻击对象从"一台机器"变成"一段配置";其二,可收割的肉鸡从数亿台电脑扩展到数十亿台无人看守的小设备。本节解剖 Mirai 型僵尸网络的运作拓扑、云上最常见的几类门户洞开式错误配置,以及为什么"哑终端"需要与 PC 完全不同的管理哲学。
学习目标
读完本节,你应当能够:
- 说出云上威胁与传统主机威胁的分水岭——配置即安全;
- 复述僵尸网络从扫描、感染、命令到变现的四环结构;
- 列出云端对象存储、权限密钥、容器镜像三类高频错误及其收敛办法;
- 为组织中无法安装防护软件的哑终端制定隔离与生命周期策略。
一、逻辑边界消失之后
传统防御体系建立在一个心照不宣的前提上:资产有明确的内外边界,边界上有闸门。云计算把计算、存储、网络拆解成按分钟计费的服务组件,一个业务系统由几十段配置声明拼装而成;物联网则把设备撒到物理世界的每个角落,用最简单的联网能力换取最低的造价。两条曲线交汇出同一个后果:边界变成了配置文件的集合,而配置是可以写错的。
于是新战场上最常见的破防剧本根本不涉及任何高级技术——密钥被提交进了公开代码仓库、存储桶权限被人手滑设成公开读写、调试接口出厂默认密码三年没改。防守者的挫败感来自此,机会也来自此:这类风险几乎零成本即可消除,属于纯粹的治理问题。
二、僵尸网络:哑终端军团的运作方式
要理解物联网风险的规模感,最好的标本是 2016 年问世的 Mirai 家族及其众多变体。它证明了一件事:不需要攻破任何一台现代电脑,仅靠扫描互联网上暴露的摄像头、路由器与管理界面,批量尝试几十组出厂弱口令,就能在数周内集结一支超过四十万节点规模的军团。这支军团的成名作是对域名解析服务商的大流量冲击,一度造成半个美国东海岸的网络服务瘫痪。
图:Mirai 式僵尸网络运作拓扑
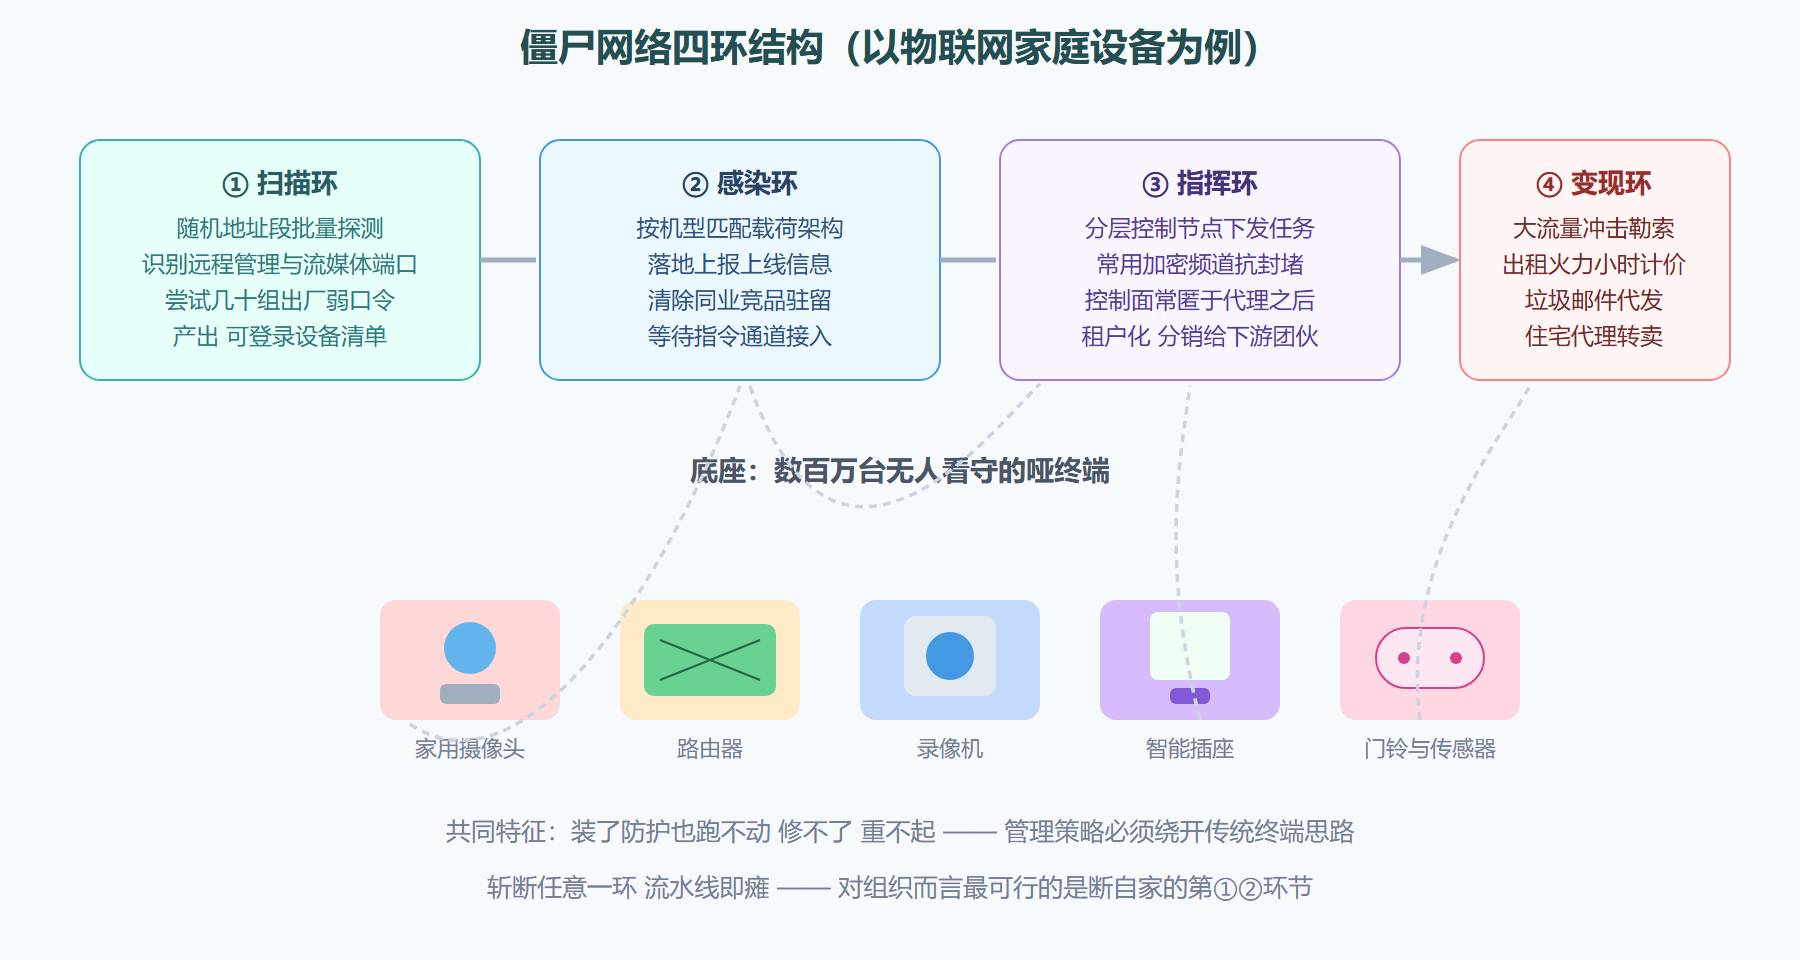
这套流水线的每一环都能独立打击:改掉出厂口令并关掉无谓的外网暴露,等于亲手把自家设备从名单里划掉;而执法侧对指挥环节的定期收网,也让租户生意充满法律风险。
三、云上的三扇忘锁之门
对照僵尸网络的"低门槛批量"逻辑,云端的三大高发事故各自对应一类忘了上锁的资源。
第一扇:公开读写的存储桶。 对象存储服务成为企业数据湖的标配后,"为了方便临时调一下权限"酿成的公开泄露在行业报告中常年霸榜。备份文件、数据库导出、含个人信息的日志被整桶裸奔。治理答案朴素得可爱:开启"阻止公开访问"的账户级开关,任何例外都必须走审批工单,让手滑变成不可能。
第二扇:到处躺着的长期密钥。 云服务的访问密钥一旦写入代码仓库或聊天记录,攻击者拿到的不是一次入侵成果,而是合法身份的无限期续租。正确姿势是全面转向短时凭证与角色扮演机制,确需长期密钥的场景配以定期轮换与最小授权集,再叠一层异常调用告警兜底。
第三扇:镜像与依赖里的暗仓。 公共镜像市场与开源包仓库成了新的投递渠道:伪装成正规组件的恶意包、内嵌挖矿程序的热门镜像屡见不鲜。缓解手段是供应链级别的——内部制品库加白名单准入、关键镜像做来源校验,这与第 2 章讲过的供应链投毒防御一脉相承。
云工作负载启动前检查单(示例精简版) ──────────────────────────────────────── [ ] 存储资源已启用阻止公开访问的顶层开关 [ ] 计算实例无需公网入站的,一律收回公网地址 [ ] 授权统一走角色与短时凭证,代码中禁存明文密钥 [ ] 基础镜像来自受信内部制品库并附来源校验 [ ] 安全组遵循默认拒绝,按端口用途逐条放行 [ ] 关键操作日志开启且转发至独立的审计留存区
四、哑终端的管理哲学
回到物联网资产。传统终端管理的三板斧——装客户端、打补丁、配杀软——在摄像头上全部失效:它没有资源跑防护软件,厂商可能早已停止更新固件,重置甚至需要登梯子。所以哑终端只能走一套降维的管理学:
- 清单先行:连不上台账的无线设备一律按私接入网处理,入场认准唯一审批源;
- 位置隔离:终端一律划入独立网段,只允许它与指定的服务地址通信,绝不允许横跨办公网;
- 改造换血:供货终止或五年以上的设备列入强制替换预算,别让它过期服役;
- 口令纪律:交付验收即为每一台更换强口令并关闭外网直通,这条应写进采购合同条款。
这些措施不见得让单台设备变得强大,但能让"整层楼的摄像头一夜之间变成别人的炮弹"这种事失去土壤。
问题:上云之后出了事,责任到底怎么分
这是把前文清单落到实处之前必须先谈拢的问题。云服务商与租户之间的安全共担可以浓缩成一句口诀:厂商管云本身,你管云上面的东西。物理机房、底层虚拟化、硬件寿命这些你看不见的部分由厂商负责;而操作系统的补丁节奏、账户与密钥的治理、存储桶的权限、应用层的代码缺陷,全部落在使用方头上——服务再托管,业务的责任边也推不走。实务中大量事故来自对这条边界的三种误解:以为用了托管服务就不用管访问控制(三扇忘锁之门全在此列);以为平台默认配置等于安全基线(多数服务的出厂设置以可用性优先);以为审计日志开了就等于有人看(没有独立留存与告警阈值的日志只是磁盘上的安慰剂)。签合同的时候把这页共担说明逐条过一遍,胜过事后任何一次复盘。
五、一段值得复述的对照史
把本章三个世代并排放着看会更有味道:PC 时代的安全债是"装没装的杀软与补丁",移动时代是"权限给多了没有",云与物联网时代则是"配置写错了没有"。三代的安全债形态一个比一个轻——从需要花钱买产品,到需要花习惯改行为,再到几乎零成本的开关与口令纪律。可现实里的教训分布恰恰相反:越便宜的功课,欠账的队伍越长。这提醒我们把建设重点放到"低成本动作的组织化"上——审批流、验收单、季度对账这类管理机制,在这个战场上比任何新产品的边际价值都高。
顺着这个思路,组织级物联网资产的年度审计可以固定为四个问题:台账与实况差多少;出厂口令还有几台没换;固件停在停止维护版本的设备占比多少;独立网段外的哑终端还剩几个。四个数字按年画曲线,比任何一次性大检查都更能反映真实水位。
本节要点回顾
- 云与物联网重新定义攻击面:一份错误的配置就是一扇敞开的大门,暴力破解反而成了次要戏码。
- 僵尸网络的四环结构说明其生命力在于分工;斩断任一环均有效,组织能动手的是头两环。
- 存储桶公开化、密钥失控、供应链暗仓是云上三大惯犯,对策分别为顶层开关、短时凭证、制品白名单。
- 哑终端的价值不在加固而在管理:清册、隔离、换代、口令四件事比任何单点产品都重要。
- 本章四个平台的对比归根结底是一句话:看清自己的资产分布,才能决定防火墙砌在哪。
战场地形至此勘完。下一章我们正式武装检测之眼——从静态特征到动态沙箱,再到把一切串起来的自动化体系。