3.3 移动双生态:安卓的开放与 iOS 的封闭
3.3 移动双生态:安卓的开放与 iOS 的封闭
本节摘要:移动平台把安全问题压缩进了一个有意思的思想实验——同一个威胁模型,两种截然相反的架构答案。安卓选择开放分发加运行时权限,换来生态繁荣与攻防自主,也换来了最大的移动端威胁基数;iOS 选择门禁式审核加硬沙箱,把日常风险压到极低,也让越狱与高级定向攻击成了它的专属考题。理解这对镜像案例的价值远超移动安全本身:它是一切"开放与封闭孰优"争论的最佳标本。
学习目标
读完本节,你应当能够:
- 说明应用签名与商店审核分别在两个生态里承担什么角色;
- 解读安卓权限声明清单,识别高危权限组合的特征;
- 解释为什么 iOS 上的大规模普通用户疫情罕见、而定向攻击研究却屡有突破;
- 为企业自带设备办公场景设计基本的移动准入基线。
一、两本安全账,算法完全不同
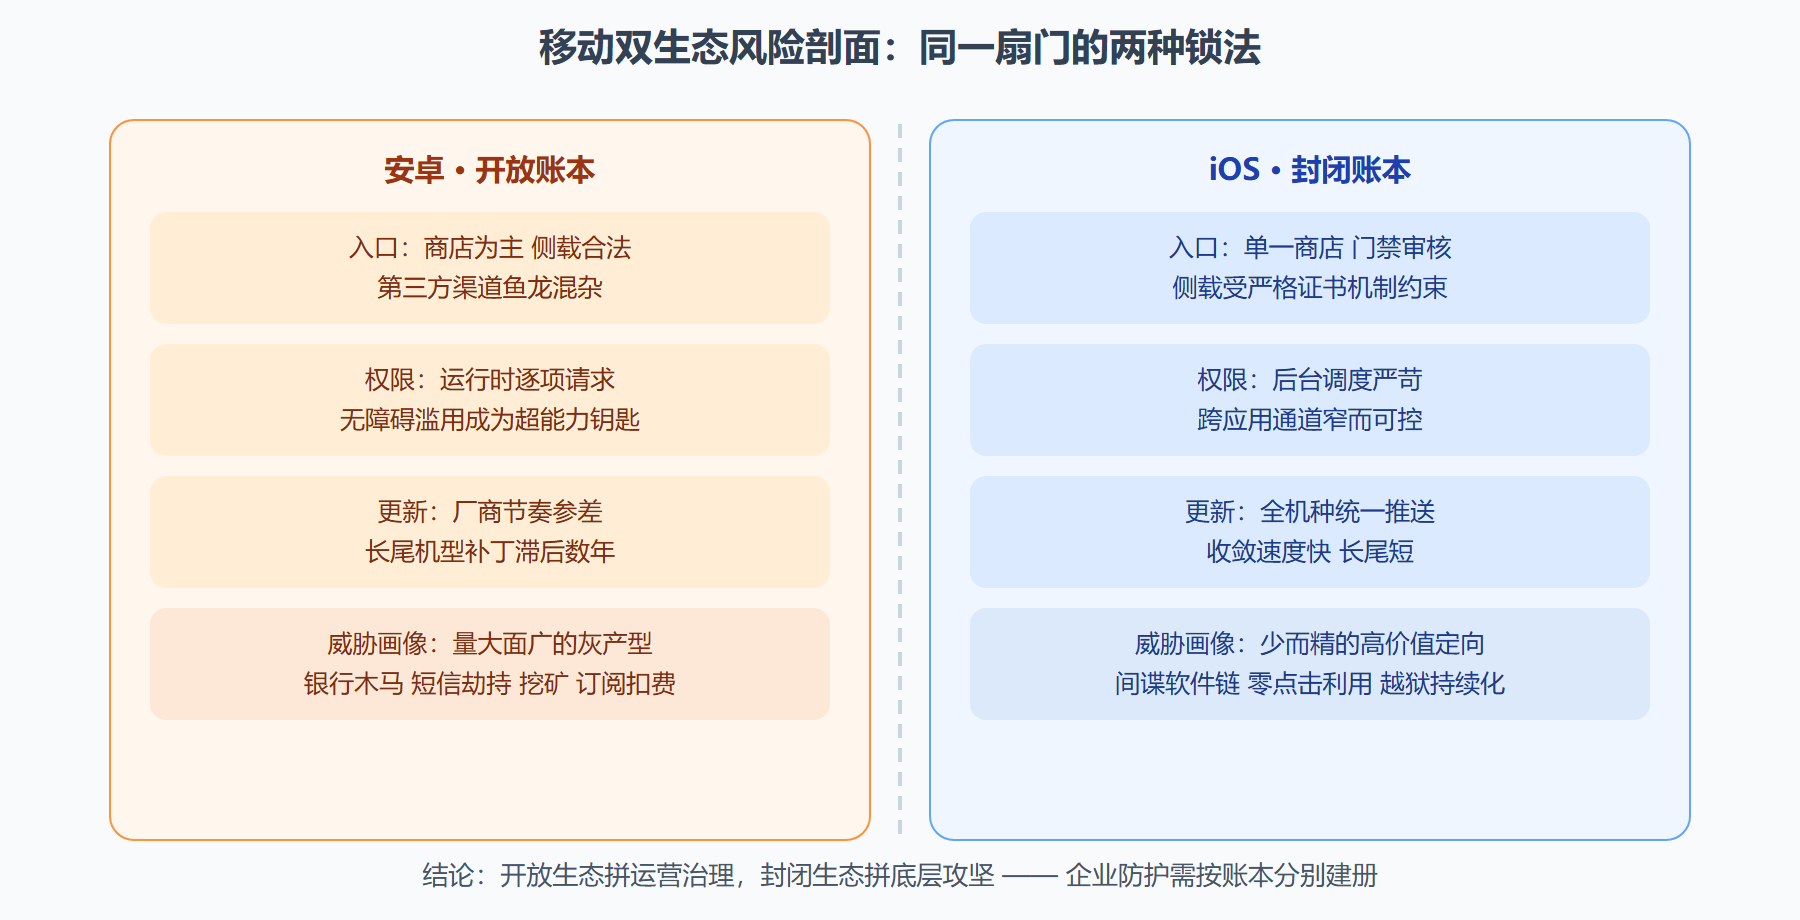
先建立框架:评估一个平台的恶意代码风险,看三件事——恶意软件如何进来、进来后能干什么、多久能被清掉。安卓与 iOS 在这三问上给出几乎对立的答卷。
进来的路。安卓允许从任意来源安装应用包(业内俗称侧载),这既是一些地区应用分发的现实需要,也是伪装成破解游戏、积分返现工具的木马长驱直入的大门;官方商店虽有机器与人工初审,但海量的上架速度让家族式马甲包始终能找到缝。iOS 则把入口收窄到官方商店一道门,上架需审核签名,系统只运行有效签名的代码——普通用户几乎没有"装错东西"的路径,代价是开发者必须接受强约束、企业内部分发要走额外的证书流程。
进来后的活动半径。两家都以沙箱为本:应用各自住在独立的用户隔离空间里。差异在粒度与默认值——安卓的权限要在运行时逐项索要,通知、通讯录、位置、无障碍服务都可被申请;其中无障碍服务是个著名的例外口子,它本来为视障辅助而生,拥有读取屏幕内容、模拟点击的超能力,一旦授予恶意程序即等于交出整机操作权,是近年在不挥舞漏洞大旗的前提下最常见的高危组合件。iOS 的敏感资源策略更紧,后台行为受严格调度,跨应用通信被收紧到少数通道。
清除的时效。谷歌建立了远程移除已知危险应用的快速通道,配合自动扫描下发规则,常见家族的存活周期以天计;苹果的应用下架同样迅速。但注意两个盲区:安卓设备群中大量未跟进补丁的长尾机型,和 iOS 特有的研究方向——越狱链加上零点击消息处理缺陷,使后者成为国家级间谍软件的首选猎场,受害者虽窄而单点杀伤极深。
图:双生态风险模型对比剖面
二、一份真实的权限审视练习
训练识别高危组合最好的材料是权限清单本身。设想采购同事推荐了一款" WiFi 测速加速器",上架时间三个月,安装量数十万。拿到它的声明列表(部分):
声明的关键权限: android.permission.INTERNET —— 测速类应用的合理需求 android.permission.ACCESS_NETWORK_STATE —— 同上 合理 android.permission.READ_SMS —— 测速为何要读短信??? android.permission.RECEIVE_SMS —— 自动获取验证码的经典组合件 android.permission.ACCESSIBILITY —— 辅助服务 与测速毫无关联 android.permission.REQUEST_INSTALL_PACKAGES —— 想再拉别的东西进门
四项核心功能相关的权限说得通,后面四项每一个都是独立红旗。尤其 READ 加 RECEIVE 短信再加无障碍服务,这条组合在公开报告里反复对应同一种剧本:拦截银行验证码并代点确认按钮。判定不需要任何逆向功底,纯粹是常识加清单比对——这正是移动端给防御者的礼物:意图写在明面上。
三、企业移动基线的最低集
自带设备办公已成常态,与其禁止不如定规矩。以下五条构成多数组织的合理起点:
- 强制设备启用磁盘加密与远程擦除能力,接入内网的客户端可核验;
- 工作资料走容器化方案与个人空间隔离,卸载应用不伤生活数据,反之亦然;
- 系统版本纳入准入条件:落后安全更新若干个版本的设备降级访问或拒绝接入;
- 移动终端同样要打补丁日历,重点盯浏览器内核与系统组件的修复窗口;
- 敏感岗位配发专用设备的,同步收口侧载通道与第三方商店白名单。
这些措施没有一条昂贵,难点只在坚持执行——移动设备恰恰是企业里最少被当作"终端资产"管理的那一类。
四、现场还原:一起覆盖式银行木马的完整剧本
把前文的权限知识串成一个真实形态的案例走一遍。
背景:某城商行的零售客户经理发现,近一个月接到十几起"转账后收款方不是我填的人"的投诉,且投诉集中在安卓用户、集中在深夜时段。
过程:溯源团队调取受害设备发现共同点——都在近期安装过一款伪装成"公共服务缴费"的工具。该应用自身不申请任何显眼权限,而是引导用户开启无障碍服务,理由是"帮助视障用户读屏缴费"。拿到无障碍授权后它做三件事:监听前台应用,识别出用户打开的是目标银行的客户端;在登录与转账页面之上浮出一层像素级仿真的覆盖窗,用户填写的收款账号其实被它原样转发给远端指挥台;同时代读短信验证码并自动回填。整个过程中受害者看着自己的手机"正常操作",资金却在另一条路线上完成了转移。
结果:涉案家族按月迭代马甲包上架第三方渠道,单波感染数万设备;追回率极低。
解读:注意这个剧本里没有用到任何系统漏洞——它消费的全部是平台开放性的合法能力:无障碍是给辅助功能的、悬浮窗是给聊天气泡的、安装权是给应用市场的。这印证了本节的核心判断:安卓上的大众化威胁主要打治理差而非技术差。也解释了为什么金融行业最终普遍选择了"名单制 + 环境检测"的应对——检测无障碍服务被非辅助类应用占用即拒绝运行业务界面,宁枉勿纵。
变式:同样的覆盖思路后来移植到了反诈对抗本身——伪造的是政务反诈应用的界面骗取信任升级为骗取材料。防线没有一劳永逸这回事,剧本会被反复翻拍,值得持续追踪的是手法骨架而不是某个具体包名。
本节要点回顾
- 安卓的安全账本重运营:入口多元靠治理、权限用清单审视、长尾靠版本门槛兜底。
- iOS 的安全账本重门槛:单门禁收敛了大众风险,却也把对抗推向底层攻坚与定向稀缺场景。
- 无障碍服务滥用是当前无需漏洞即可控机的头号组合件,审批清单里应见名即拒。
- 权限声明是免费的意图透视镜,常识级红旗检查就能拦下大部分灰产应用。
- 企业移动安全的最低集:加密擦除、容器隔离、版本准入、补丁日历、渠道收口。
桌面与口袋之外,算力正搬向机房深处与街头巷尾。下一节走进云端与物联网这两个边界消融的新战场。