7.1 知己知彼:恶意程序产业生态观察
7.1 知己知彼:恶意程序产业生态观察
本节摘要:今天的恶意代码世界已不是散兵游勇的江湖,而是一条分工精细、服务齐全的地下产业链——从漏洞军火商到流量分销,从赎金谈判客服到洗钱通道,每个环节都可外包、可租赁、可计件。看懂这条链的成本结构与利益分配,防御者才能回答那个终极问题:怎样把对手的生意做亏。
一张图开场
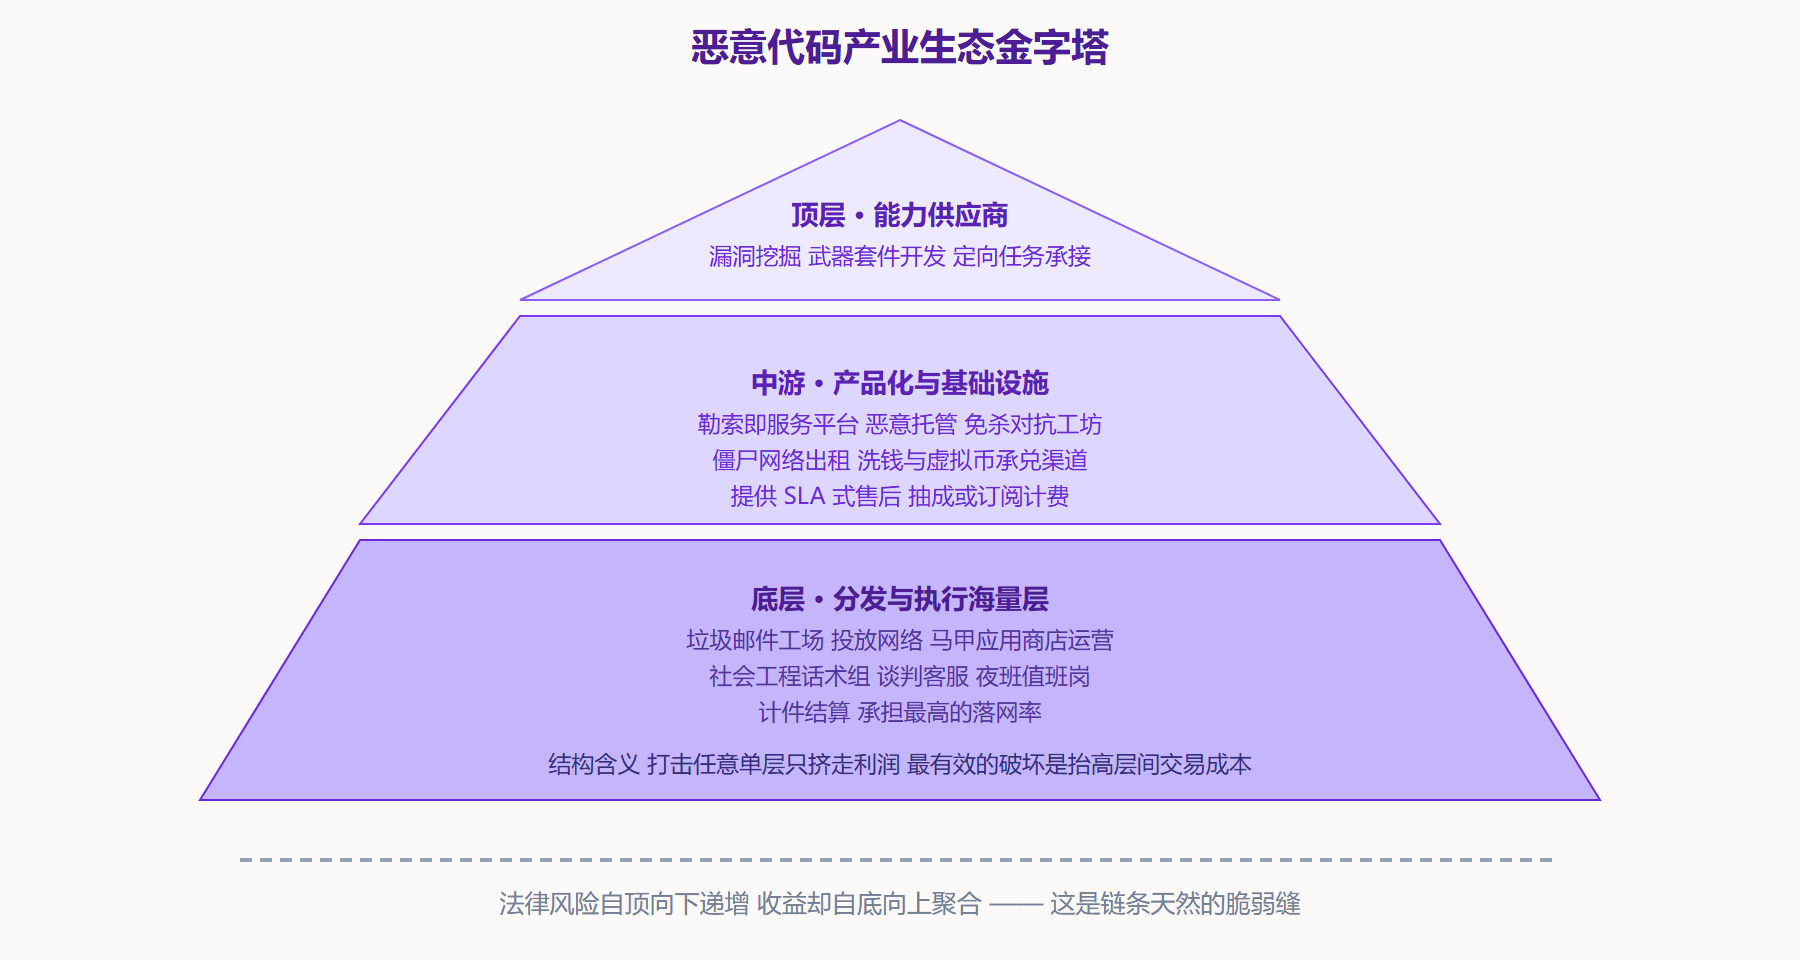
用一张金字塔还原地下市场的分层结构。它的经济学意义和传统行业惊人地相似——上游掌握稀缺要素(漏洞与能力),中游做技术加工与批量制造,下游负责分发落地与变现回款。
图:地下产业链分层金字塔
学习目标
读完本节,你应当能够:
- 说清黑产各层的角色分工与计费模式,理解"服务化"对威胁数量的放大机制;
- 用成本收益视角解释为何某些行业成为重灾区;
- 根据自家企业在对手眼中的"标的价值",反推合理的防御投入水位;
- 辨识执法打击的结构性局限,避免把安全策略押在"他们总有一天会被抓完"上。
二、服务化:威胁数量的增殖引擎
理解现代威胁格局的关键词是服务化。过去写一个能用的木马需要编程功底加系统知识,门槛天然限制了从业人数;如今中游平台把成品武器打包装进租用面板——设定付款额度、选择伪装主题、点击生成,一个零技术背景的人就拥有了自己的攻击门户。行话叫犯罪即服务的商业模式,它带来三个结构性后果:
其一,产量爆炸。供给曲线被资本逻辑接管,变体数量指数级增长,特征库追赶彻底变成体力战。其二,责任分散。开发、投放、提现分属不同团伙甚至不同司法辖区,单一环节被抓难以顺藤摸瓜端掉全局——这是近年来大案频出却屡打不绝的组织学原因。其三,专业化内卷。头部平台为了留住分销客户,开始卷售后服务:提供付款页多语言支持、一键式解密测试样品、二十四小时谈判客服。当勒索软件开始做客户满意度调查,你就知道这已经不是痞子生意而是影子产业。
给管理层的一句翻译:你的对手不再只是天才黑客,更多是"买了个店铺"的机会型从业者。对付前者靠天赋与运气,对付后者只需要让这家店在你身上亏本。
三、目标选择的经济学
为什么医院、学校、制造业这些"不太有钱"的机构反而频繁上榜?用经济学的复利公式一看便知。对手评估一个潜在受害者的标的价值由三部分相乘:支付能力 × 停机痛点 × 保险或赎金意愿。医院的支付能力平平,但影像系统的每一小时停摆都人命关天,赎金支付的决策链极短;制造企业的产线分钟级损失动辄数十万,且库存订单压力会摧垮一切观望意志。三者相乘后,"穷机构"的分数可以反超巨头。
这个模型的另一面同样成立:防御水位本身就是标的价值的减数。有离线备份且有实拉演练记录的企业在评估报告里会被标注为"难啃";多点分区、终端合规率高的内网则意味着更高的作业时长与暴露风险。于是安全投入呈现一种奇特的复利效应——做得越好,被选中概率越低,形成正反馈。这也给预算申请提供了一个不感性但有效的论证角度:这笔钱买的不是"绝对安全",而是从候选名单里除名的概率。
四、执法与对抗的结构观
每逢重大案件告破,舆论总期待"从此天下太平"。但链条经济学告诉我们应该怎么正确理解这类胜利。打击顶层的收益最高——一次成功的取证能把多年积累的能力套件一锅端,但顶层人物隐蔽最深;打击底层的新闻最多——抓几百个发垃圾邮件的劳务人员热闹好看,但补员速度快得像割韭菜。真正卡脖子的是中间的交易基础设施:支付通道、抗查封的托管机房、免杀工坊。近年国际协同执法的思路正是转向这里,冻结承兑账户、查封托管机房比抓人更伤元气。
对企业防御者的启示不要太直白也有三点:不要指望外部环境永久改善,假设对抗强度长期存在;关注执法动态作为情报输入——哪个家族的服务平台被打掉意味着哪类攻击将在短期内变形重组;以及最重要的一条,把安全建设锚定在自己可控的分母上——你改变不了黑产的融资环境,但完全可以把自己的可乘之隙一年年收窄。
五、把生态观察转化为战术动作
最后给出一份把本节内容折算成行动的对照清单:
生态视角下的策略映射(自查提问) ────────────────────────────────────────────── 问 我司停机的每小时值多少钱 有无被测算过写入预案 → 若答不出 说明赎金谈判的第一筹码捏在对方手里 问 我们有没有被标注为 难啃 的公开证据面 → 补丁时效 备份演练记录 终端合规率的可见降寿作用 问 对手最近三个月的主推武器是什么 变化点在哪 → 决定演练情景与检测规则的季度更新方向 问 若明天某主流即服务平台倒台 我们的哪些防护依赖它存在 → 答案应为 无 或说明你已经把这层变成了自己的防线
问题:攻击越来越便宜,防守方是不是永远追不上
不必如此悲观,因为这场经济战里两边摊销的是不同的账。对手的服务化平台确实把单次攻击成本打了下来,但它是边际成本模型——每次作案都要重新承担投递、规避、变现的全部费用;而防御方的加固是沉没成本模型——补丁打一次就长期有效,备份体系建好之后每一次事故都在回收投资。换句话说,便宜的攻击遇上一劳永逸的工事照样亏本。看懂这一点,防御策略的目标函数就很清楚了:不追求在技术上压倒对手,而是让对方在自己的损益表上算不过来账。这也是下一节纵深设计的经济出发点。
六、把生态观察升级为例会制度
清单给了问题,还需要给节奏。建议把这个动作固定成安全团队的季度例会题:三十分钟,四个自查问题逐个过,输出物是一页"温度计纪要"——本季观察到的对手主力武器、自家暴露面变化、平台市场的重要事件、以及据此调整的下一季演练主题与检测规则方向。
这个机制的价值在于强制视角切换。防御者日常被工单与告警推着走,注意力天然向下(机器、规则、漏洞);而生态读数要求抬头看对手的生意好坏、上中游的资金流与执法动态。两种焦距交替使用,规划才不会退化成对自己网络的孤芳自赏。多年跟踪行业事件的人会有一个直观感受:大型疫情爆发前的一两个季度,地下市场往往已出现工具链换代或分销渠道迁移的可观测信号——看得见这些涟漪的组织,总有时间先一步加高自己那截堤坝。
本节要点回顾
- 黑产已成三层分工的完整产业,服务化平台是威胁总量暴涨的核心引擎。
- 目标选定遵循 支付能力 × 停机痛点 × 赎金意愿 的乘积模型,穷不是护身符。
- 你的防御水位直接进入对手的估值函数,安全投入买到的是名单除名概率。
- 执法打击的正解在中游基础设施,个人与企业不应把希望寄托于大扫除。
- 把生态认知转成四个自查问题,每季度更新一次答案即可跟上市场温度。
看完了对手的账本,回到我们的建筑工地。下一节开始画这张著名的纵深剖面图。