7.2 纵深防御与零信任架构
7.2 纵深防御与零信任架构
本节摘要:纵深防御的中世纪原型是城堡:护城河、外墙、内墙、主楼,每一层都假设前一层已陷落。零信任则是这套哲学的现代数学化——把"内网即可信"的默认值改为"任何访问都要实时证明",从而把安全边界从地理概念瓦解为身份与上下文的概念。本节给出七层剖面图与两代模型的对照,并给出务实的迁移路线。
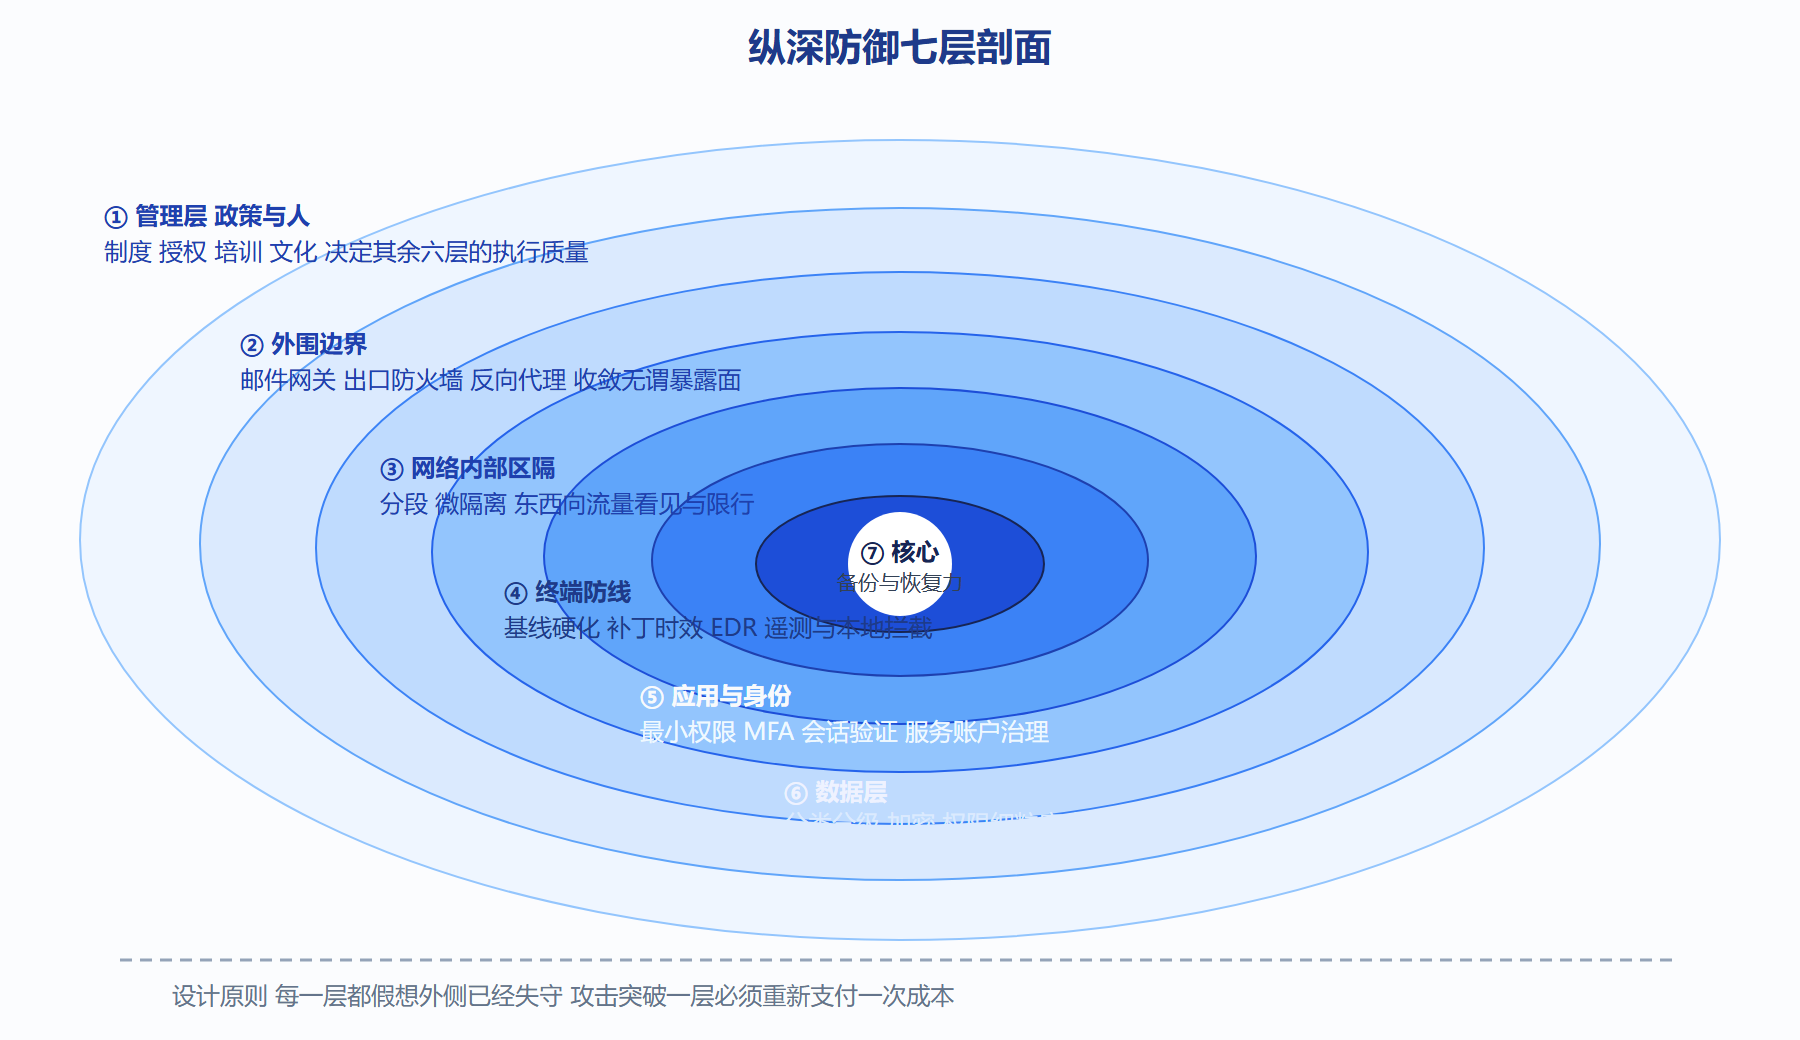
一张图开场:七层剖面
把企业资产想成被同心环包裹的核心。从外到内,每层的职责只有一个:让下一层不必面对全部压力。
图:纵深防御七层剖面
学习目标
读完本节,你应当能够:
- 为本组织的资产清单标注所属层级,找出孤点与重复建设;
- 向管理层解释纵深与单点的成本差异——用期望损失而非恐惧;
- 陈述零信任三原则并判断自家网络的"隐式信任"藏在哪里;
- 制定一条不推翻现有投资的渐进式零信任迁移路径。
二、为什么必须纵深:概率的算术
单点防御的思维模型是"一道墙足够厚就行",它的破产来自一个简单事实:防线的强度按最短板计算,而攻击次数按年累积。设单层拦截率为百分之九十,看似不错;但对手一年尝试一百次差异化手法,你的失守概率就不是百分之十而是接近必然。纵深改变了这道算术:同样的拦截率叠三层,单次突破率降至千分之一;配合监控缩短停留时间,实际损失进一步塌缩。这也是为什么成熟 CISO 从不宣称某产品"包打天下"——他们谈的是覆盖矩阵而非武林盟主。
对照第 5 章 WannaCry 复盘你会认出这套原理的社会学版本:疫情中损失惨重的组织几乎都只有一到两层(边界 + 单机杀软),蠕虫穿透后如入无人之境;幸存者往往无意间拥有更多层——补丁、分区、权限分离中的任意两项就能改写结局。
三、零信任:给边界模型动手术
传统架构的信任公式是:位置决定权限——进得来内网就默认是好人。零信任把它翻转成三个原则:
- 显式验证:每次访问都要求身份、设备健康度与行为上下文同时过关;
- 最小授权:会话按需、按时、按用途开放,绝无终身通行证;
- 假设 breach:按"网络里已有潜伏者"来设计一切控制,监控如同防守主场。
落地三件套值得记住:强身份(多因素认证是性价比之王)、设备画像(合规终端才许触碰敏感资源)、细粒度网关(应用级代理替代整个网段的敞开)。常见误区也有两个,一是把零信任当成某个可以采购的产品——它是一场持续数年的架构改造;二是幻想一夜切换——合理的路线是先给最敏感的应用套上访问代理试点,跑通后再逐岛推进。
四、迁移路线:不打扰业务的渐进工程
一张务实的分阶段表:
零信任迁移四步(以季度为节拍) ────────────────────────────────────────────── 第一步 盘点 资产 身份 应用三类清单 先有地图再修路 第二步 切面 给两个高敏应用加装代理与MFA 小范围验证体验与日志 第三步 收权 收编 VPN 全域信任 清理终身服务账号 收紧东西向策略 第四步 自动化 设备合规接入判定 与响应联动 违规自动降权
每一步都保留回退开关,且各步独立产生价值——这是获得管理层持续支持的关键:不等四年后的宏伟大厦,每个季度都有可展示的一小块城墙完工。
五、同一支矛,两种靶:纵深如何改写战局
把抽象剖面换算成战局走势最有说服力。假设同一个以钓鱼附件起手的对手,分别进攻一座"边界加单机杀软"的两层城市和一座七层结构完整的城市。前者的时间线广为人知:外壳一穿即入内网平原,凭据窃取后横行无阻,数十小时内摸到核心数据;后者则处处碰壁——
| 攻击阶段 | 两层城市的遭遇 | 七层城市的遭遇 |
|---|---|---|
| 投递落地 | 邮件穿透网关,宏文件直落 | 网关沙箱预检拦下多数投递,漏网的在终端被行为引擎扣住 |
| 权限攀升 | 日常账户自带管理员,一步到位 | 无特权可窃,提权尝试触发遥测高分 |
| 横向漫游 | 大二层任意通行 | 微隔离段段设卡,异常会话分钟级告警 |
| 触达核心 | 直达数据库与备份 | 应用代理逐次验证身份与设备健康度 |
| 收尾动作 | 加密勒索一击命中 | 数据层加密使其只拿到密文,核心层的离线备份保证业务当晚回滚 |
两列对比里藏着一个对预算谈判极有用的观察:七层城市的每一层单独看都不贵,甚至大半是开源或既有产品的正确配置;真正昂贵的是左列那个"省下了这些麻烦"的城市,只是在账单寄到之前没人觉得贵。
问题:工厂产线与十年前的遗产系统怎么谈零信任
这是迁移路线图上最常见的死结,破法是不追求它们"达到标准",而是把它们当作不可信的独立王国对待:产线网络整体圈进严格分区,出入流量走单向闸门或应用白名单,任何来自该分区的访问一律按外部访客做显式验证——等于承认它永远完成不了现代化改造,于是用围栏代替 surgery。这其实是零信任哲学的自洽延伸:既然不能提高它的可信度,就降低给它的默认信任。改造的死结一旦换算成隔离工程,预算口径立刻清晰起来——动不了的机器不必动,只要让围栏足够硬。
六、四种反模式:它们比不建设更浪费
剖面图画完,另一面的功课是认出那些披着建设外衣的反模式:
- 孤峰式重注:全部预算压在一件"传说中最强"的产品上。它违背了概率算术——拦截率百分之九十九的单层叠加一次平凡失误就清零,而零点九的三次方是零点七二九;
- 展厅工程:为参观与汇报采购的设备真开着,但策略从未按业务更新,日志无人消费。它们的存在只贡献了一种安全感的形式而非实质;
- 段而不离:画了几十个分区却配置着全通的路由策略。分段的价值在东西向管控里,不在 Visio 图纸上;
- 零信任装饰化:把多因素认证单独包装成"我们已完成零信任改造"。三原则缺了最小授权与假设失陷两根柱子,包装纸下面还是老边界。
这四款的共同病灶是把纵深当成了采购名词而非设计哲学。自检的试金石只有一句:随便挑一层假设它昨天已经失效,你的组织能否在几分钟内说出损失半径——答不出,那一层就是装上去的,不是长出来的。
本节要点回顾
- 七层剖面的记忆锚点是同心环加一句箴言:每层假设外层已陷落。
- 防线的正确度量是多年累积突破概率,而非任意单次的拦截率。
- 零信任不是新产品而是信任公式的重写:显式验证、最小授权、假设失陷。
- 迁移靠小步快跑的四步节拍,每步独立交付价值,拒绝推倒重来。
- 所有层的地基是第七层之外的那句话:恢复能力决定你敢不敢让前六层"失败得起"。
物防图纸画完,接下来处理污染源本身——漏洞从哪里来,为什么一半的答案在开发部门。