7.3 安全开发生命周期与补丁治理
7.3 安全开发生命周期与补丁治理
本节摘要:每一枚被利用的漏洞,都经历过"被写出来—被发布—被发现—被修复—被部署"五个阶段,而防御方真正可控的是第一个与最后一个。安全开发生命周期负责让漏洞少出生,补丁治理流水线负责让它早死亡。本节把这两条产线拼在一起讲——它们本质上是同一场战役的攻守两面。
学习目标
读完本节,你应当能够:
- 在需求、设计、编码、测试、发布各阶段各安插一项高性价比的安全活动;
- 计算并设定自家系统的补丁时效 SLA,按资产等级分档管理;
- 建立一条覆盖第三方组件的依赖清单治理机制;
- 处理"不能立即打补丁"的现实场景:虚拟补丁、缓解措施与风险备案。
一、问题与直觉:漏洞的生卒曲线
先建立一条 conceptual 曲线。一个缺陷的寿命从代码提交那天开始计算,到它被全网大多数机器安装上修复为止。行业观测给出的尴尬事实是:这段寿命的中位数以年计,而其中真正危险的窗口期(利用代码已公开流行)往往只占几个月——问题不在人类修得慢,而在最后一公里、把修复版推到每台机器上的那段路,属于运营而非研发。
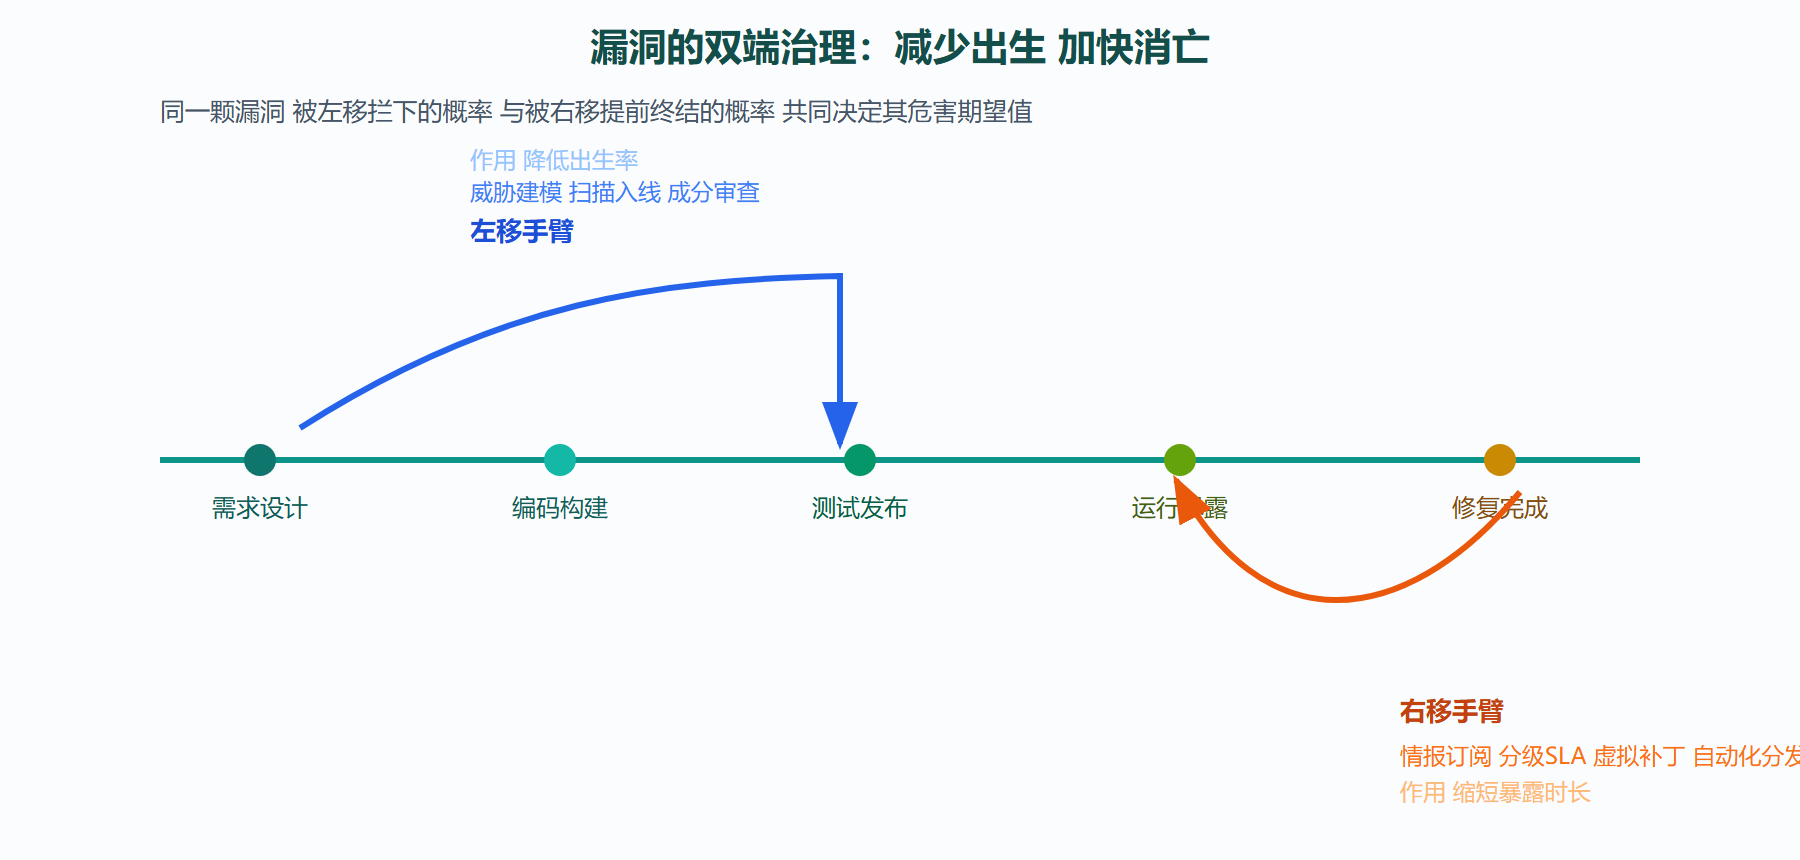
这解释了为什么大公司同时养着两支队伍:一支在开发侧做左移(设计期就把问题掐死),一支在运维侧做右移(发布后的修复管道)。前者降低漏洞的出生率,后者压缩幸存者的预期寿命,两头的效率相乘才是真实的安全水位。
二、左移:把安全检查点埋进生命周期
成熟的开发生命周期管理把安全活动均匀撒在流程各站,避免"上线前突击测一把"的经典悲剧:
| 阶段 | 安全活动 | 性价比说明 |
|---|---|---|
| 需求与设计 | 威胁建模研讨会 数据流标注 | 改图纸的成本是改代码的百分之一 |
| 编码期 | 静态扫描进流水线 危险接口规范 | 秒级反馈 开发者无感负担 |
| 构建期 | 依赖成分分析 秘密信息检查 | 防住供应链暗仓与密钥裸奔 |
| 测试期 | 模糊测试 动态扫描 权限越权用例 | 用机器穷举代替人脑侥幸 |
| 发布期 | 签名与校验机制 灰度通道加固 | 保证产物与渠道本身可信 |
威胁建模值得多说一句,因为它是性价比之王却最少被执行。做法朴素到近乎原始:拉上开发、架构、安全三方白板会,沿着数据流走一遍系统边界,只问三个问题——信任级别在哪里发生变化?输入由谁提供?最坏情况的损害面是什么?两个小时通常能揪出三五个 design 层面的隐患,而这类问题的返工成本恰恰最高。
图:左移与右移的双端夹击
三、右移:给补丁装上生产线的纪律
补丁管理的失败从不缺宏大理由,缺的是把愿望变成数字的动作。第一步做资产分级:核心生产、对外服务、办公终端各自承诺不同的补丁时效上限——常见档位如紧急漏洞七日内收敛、高危三十日、一般季度批次。没有分级的 SLA 等于没有 SLA,因为资源永远不够一切齐步走。
第二步搭验证环。任何补丁先在影子环境过一遍业务冒烟,再按灰度圈层推进——但灰度的每一层都要有时钟:卡在某层超过预设时限自动升级决策,防止"再观察观察"变成无限搁置。第三步备好例外出口:确实动不了的遗产系统进入豁免台账,必须附上补偿控制(网络隔离、虚拟补丁、提升监控等级)与复审日期。豁免不是耻辱柱,失控的豁免才是。
第四步处理那些等不来补丁的日子。新披露的严重漏洞从公开到官方修复常有数天空窗,这段时间能做的事排个序:确认自身是否在影响范围(一次精准的资产比对胜过万行担忧);启用临时缓解(关闭受影响功能、收紧访问来源、下发虚拟补丁规则);抬高相关日志的告警等级;对无法评估的长尾资产默认按在影响内处理。这套动作的第 5 章案例早已给出历史评分——WannaCry 的那两个月窗期里做了这些事的组织,名单上找不到自己的名字。
四、一条常被遗忘的战线:第三方组件账本
现代应用的代码量大头来自开源依赖,这意味着你安全水位的一半掌握在素未谋面的陌生人手里。治理的最小集其实很轻:
- 持有清单:构建时自动生成组件物料清单并入库,知道吃了什么才有资格谈过敏;
- 订阅通报:纳入常用语言的漏洞通告源,新披露当天即可比对自己版本的命中情况;
- 升级纪律:主版本随季度窗口、安全补丁走绿色通道,拖着不升级要付的利息在台账上明码标价;
- 源头把关:内部制品库统一收口外部获取,带校验与准入审核——还记得第 3 章云平台暗仓那一节吗,这里就是它的制度化答案。
问题:把安全塞进开发流程,会不会拖垮交付速度
这是所有 SDL 推广者必答的问题,诚实的答案是:塞错了位置会,塞对了不会。代价高昂的塞法是发布前集中做一次人工安全评审,项目末期的返工洪峰谁都会翻脸。低摩擦的做法是让检查退到与改动同粒度的位置:每次合并触发的自动化静态检查只拦"明确的高危模式",其余问题进看板不阻塞;威胁建模压缩为需求会上的十五分钟提问清单(数据从哪进来、哪里鉴权、失败时倾向哪边);渗透测试从一次性验收改为季度抽测。行业里反复验证的一组数字可以给管理层吃定心丸:设计阶段修一处缺陷的人力是线上事故后的几十分之一,前置的安全活动不是成本中心,是把赔付预算换了个更便宜的科目。
五、一枚漏洞的一生:两端接力来看
最后用一条时间线把左右两翼接起来,看看同一次疏漏在两端的处境:
编写当日 设计评审提示过权限校验缺失 以进度为由挂账 未记入任何台账 上线首日 缺陷随新版本部署 计时开始而无人知晓 第三个月 外部研究员发现并走协调披露 厂商确认着手修复 披露日 官方补丁与全球通告同步 空窗倒计时开始 披露次日 资产比对确认命中六十三台 高危批次排定 披露七日 生产侧全部收敛 豁免两台附隔离补偿 复盘追到当日的设计债
七个节点里,前三个属于左翼管辖——若当日入账,第三个月根本不会以惊吓的形式出现;后四个由右翼接管——SLA 与豁免台账决定计时器停在第七天还是第七十天。看不出断点的组织最危险:左翼以为质量归右翼管,右翼以为出生归左翼管,漏洞就在中间活得很滋润。
本节要点回顾
- 漏洞的危害期望 = 出生率 × 幸存时长,安全建设因此必然是双端工程。
- 左移的最高性价比活动是威胁建模,改图纸永远便宜过改代码。
- 补丁 SLA 的前提是资产分级;灰度推进要带时钟,豁免要走台账。
- 补丁空窗期的标准动作四件套:核范围、上缓解、提监控、存疑从严。
- 第三方组件是一半人替你写的代码,物料清单加通报比对是最小自卫成本。
写代码的人、管机器的人都安顿了,最后一层也是最古老的一层浮出水面:人自己。下一节讨论怎么把这最大的变量锻造成分布式传感器。