第一章 认识Kali与授权边界
第一章 认识Kali与授权边界
章节摘要:本章跟着一条线走——从"听说 Kali 很强"到"知道 Kali 该在什么边界内使用"。我们要回答三个问题:这个发行版从哪来、凭什么被安全行业普遍采用;一份授权文件里到底写了什么,红线画在哪里;以及它在真实安全工作中承担的四种角色。读完这一章,你手里的 Kali 不再是一个神秘的"黑客系统",而是一件有出处、有用法、有边界的专业工具。
一条主线:一张授权书引发的三个追问
设想一位刚入职的安全工程师,桌上摆着一份待签的渗透测试授权书。他面前的问题是:为什么公司要求他用 Kali 而不是普通桌面发行版?这份授权书里哪些条款会直接约束他的操作?他签下名字之后,究竟要对什么产出负责?
这三个追问就是本章的主线。第一问指向历史与设计哲学——Kali 不是凭空冒出来的玩具,而是 Offensive Security 团队在 BackTrack 多年实践之后的一次重构;第二问指向法律与伦理边界——授权范围、测试窗口、数据处理、联系人机制,每一项都对应一次真实风险;第三问指向角色定位——渗透测试、合规审计、取证分析、教学靶场,四种角色对工具的用法和产出的要求完全不同。
沿途站点
本章三节,各自把主线推进一段:
第 1 节 从BackTrack到Kali的演化,回答"从哪来"。从 Auditor 与 WHAX 的合并讲起,看 BackTrack 如何定义了"安全工具发行版"这个品类,又因为 Ubuntu 底座的滚动维护困境,促成 2013 年转向 Debian 的重建。理解这段历史,你才能理解 Kali 后来的许多设计决策:为什么默认非 root、为什么要滚动更新、为什么要做元数据包分类。
第 2 节 授权边界:合同、规则与红线,回答"边界在哪"。这一节把一份典型的授权测试协议拆开看:授权范围怎么写、测试窗口与速率限制怎么约定、接触到敏感数据怎么处理、出现意外中断找谁。红线部分讲得格外具体——未授权扫描、超出范围的目标、留存敏感数据、公开披露未修复漏洞,这四条是行业共识里的高压线。
第 3 节 Kali在安全工作中的四种角色,回答"扮演什么角色"。同一个发行版,在渗透测试工程师、合规审计员、取证分析师和课堂上用法完全不同:前者要完整的工具链与可复现的环境,审计员在意证据链与标准对齐,取证分析师需要"不改动证据"的启动方式,学习者则需要一个可以随时重置的靶场。角色想清楚了,后面六章的学习路径也就顺了。
拐点与结论
本章关键的认知转折在于:Kali 的专业性不体现在工具数量上,而体现在它把"安全工作"当成第一等公民来设计系统。滚动更新保证工具时效、Debian 底座保证依赖可靠、元数据包保证按需安装、默认非 root 保证操作审慎。而比工具更重要的拐点是对边界的理解——授权文件不是走过场的法务文本,它直接决定了哪些技术动作合法、哪些数据可以留存、哪些结论可以写进报告。
图 授权演练复盘看板
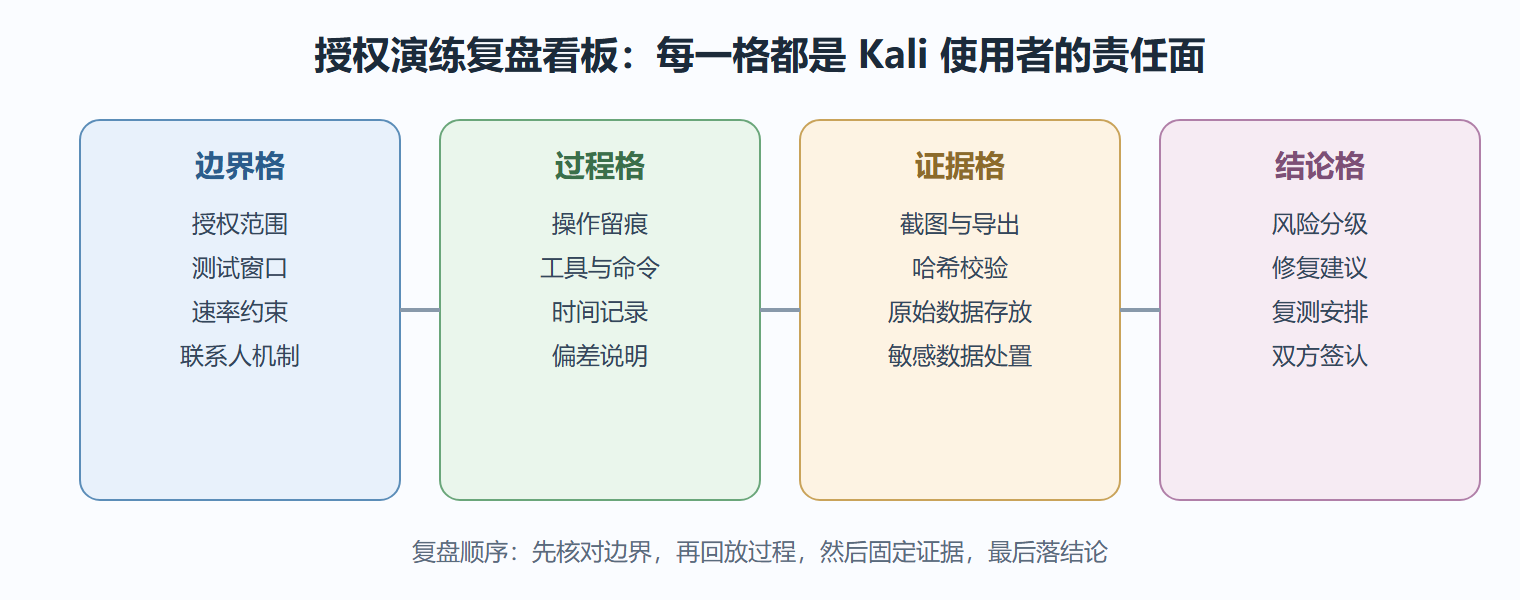
这个看板也是全册的"复盘模板":第五章走完整流程、第六章做取证时,都会回到这四格来检查自己的工作是否闭环。
读完你应该
- 能讲清 BackTrack 到 Kali 的转折点,以及转向 Debian 底座与默认非 root 的直接原因;
- 能逐项说出授权文件里的范围、窗口、数据处理与联系人条款分别约束什么操作;
- 能列举四条不可触碰的红线,并说明每一条对应的现实风险;
- 能针对渗透测试、合规审计、取证、教学四种角色,各举出两种以上不同的工具使用方式;
- 能解释"工具中立、语境决定性质"这句话在法律与职业伦理上的含义。
边界自查:开工前的五个问题
学完本章,开工前先用这五个问题过一遍自己,答得利落再进入第二章:
第一问:我说的每台目标资产,都能在授权文件里翻到对应条目吗? 翻不到的,要么走变更流程,要么放弃——没有第三选项。第二问:测试窗口关闭前十分钟,我还会不会启动一个新的高强度动作? 不会。收尾动作要留缓冲,越界的时间窗口与越界的资产同样是违约。第三问:我接触到一份口令样本,接下来五分钟我做什么? 脱敏记录、安全存放、到期销毁,三步在合同里都有对应条款,按条款走而不是按直觉走。第四问:客户问我"这个发现会不会被利用",我该怎么回答? 用影响面语言回答业务后果,不用技术演示回答——这是 1.3 节角色定位的直接应用。第五问:我的报告写完给谁看、谁签认、什么时候复测? 三个"谁"都来自授权文件的第六要素,答不出说明第一章还没学透。
这五个问题背后是同一个判断:边界不是限制工作的墙,而是让工作有效的轨道。授权清晰的测试,双方都敢深入;边界模糊的测试,每一步都缩手缩脚。行业里事故多发的从来不是"工具太强"的场景,而是"边界没说清"的场景。
下一章的接力
主线推进到"知道边界"之后,下一章下探到系统本身:Debian 根基与 APT 包管理如何支撑滚动更新,内核做了哪些面向安全的定制,Xfce 桌面为什么轻量、Undercover 模式又解决什么问题。理解了底座,第三章搭环境时遇到的依赖、驱动、桌面配置问题就都有了答案的出处。