1.1 包管理的本质与核心挑战
1.1 包管理的本质与核心挑战
本节摘要:包管理器的本质是一台"把声明变成可运行环境"的机器——输入是 package.json 里的版本范围声明,输出是一个可复现的依赖目录。本节先勘验一段真实的 node_modules 现场,从证物反推包管理器必须解决的三组核心矛盾:复用与冲突、效率与规模、一致与漂移。这三组矛盾是全书的评分标尺:后面每个机制章节,都要回到这里检验它到底解决了什么、又引入了什么新问题。
先看一段现场
在讲任何定义之前,先勘验一份证物。任何一个跑了 install 的前端项目根目录下,都有这样一位沉默的住户:
$ ls node_modules | wc -l 412 $ du -sh node_modules 217M node_modules $ ls node_modules @babel/ @eslint/ @types/ accepts/ acorn/ ajv/ ...
一段再普通不过的输出:一个业务代码不到两万行的项目,依赖目录里躺着数百个包、两百多兆文件。有趣的问题来了——package.json 里明明只声明了十几个依赖,多出来的几百个是谁?它们为什么被放进你的项目?谁决定它们的版本?
这三个问题直指包管理器的本质。回答清楚它们,就理解了这门课要拆的整台机器。
从证物反推本质
把 node_modules 想象成一份自动采购的物资清单执行结果:你在 package.json 里写下的是"我需要一个构建工具、一个测试框架,版本大致是这样"——注意,是大致,因为声明里写的是范围(比如 ^4.1.0),不是精确版本。而包管理器的工作,是把这个模糊的愿望清单,变成一份精确的、能跑的、存放于磁盘的现实。
这个"愿望到现实"的翻译过程,拆开是四步:解析(根据范围算出每个依赖的精确版本)、取件(从仓库下载压缩包)、落盘(按某种结构摆进 node_modules)、接管(执行依赖包自带的脚本完成编译或配置)。这四步分别对应后续章节的主角:第二章讲解析与落盘,第三章讲解析结果如何被锁文件冻结,第四章讲取件与接管。
包管理器 = 依赖解析器 + 下载器 + 目录布局器 + 脚本执行器的合体。日常只看见 install 一个词,里面装着四台引擎。
三组核心矛盾:全书的评分标尺
一台机器要稳定运转,得先知道它会卡在哪。包管理器的所有设计争议,几乎都能归到三组矛盾上。
矛盾一:复用与冲突。 复用是包管理存在的理由——既然全世界的项目都需要 lodash,就该有一套机制让大家共享同一份代码。但复用立刻撞上冲突:你的项目要求 A 包的 1.0 版,而另一个依赖 B 只肯跟 A 包的 2.0 版共事。两个版本必须同时存在,还是必须决出胜负?这个选择的代价,直接塑造了 node_modules 的物理形态(嵌套还是扁平),也埋下了路径过长与幽灵依赖两颗雷。
矛盾二:效率与规模。 依赖数量随项目复杂度指数膨胀,下载、解压、写入磁盘的每一个环节都被放大。串行下载一个包要几秒,几百个包串起来就是几分钟;每个项目各存一份依赖,十几个项目就能吃掉几十 GB 磁盘。缓存、并行、链接、内容寻址存储——这一整条性能技术栈,都是被规模逼出来的。
矛盾三:一致与漂移。 声明里写的是版本范围,意味着今天安装和明天安装可能得到不同结果。而"不同结果"对工程是致命的:你本地能跑,CI 挂了;上周还正常的构建,这周突然报错,只因某个远端包发布了新版本。如何把"大致"冻结成"精确",让任何时间、任何机器上的安装结果完全一致——这是确定性问题的起源,也是第三章锁文件存在的全部理由。
图 1-1 三组核心矛盾与机制的对应关系
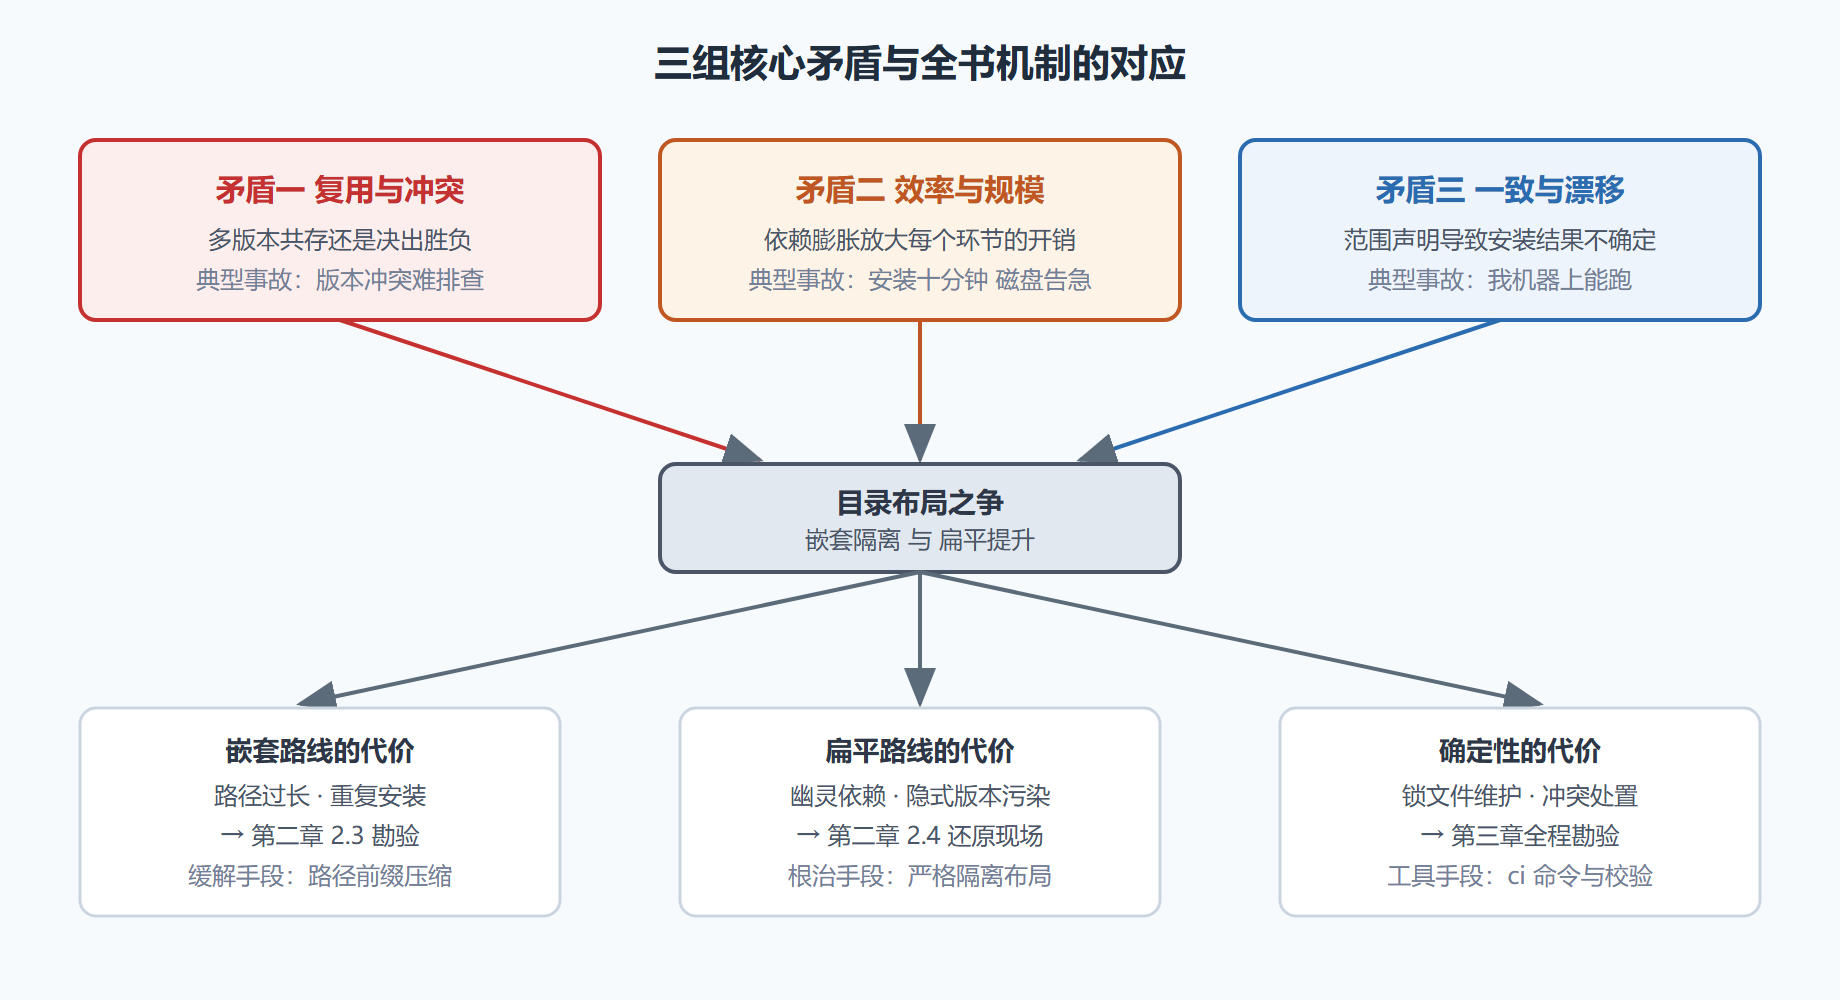
这张图是全书的索引页:每条"代价"线都指向后续某一节的现场勘验。看到机制先问一句"它在缓解哪组矛盾、又把代价转嫁到了哪里",很多看似无关的设计决定就能串成一条线。
用一次真实安装检验三组矛盾
光有理论不够,回到命令行验一遍。下面是一次真实安装的关键输出片段(略有裁剪):
$ npm install dayjs added 1 package, and audited 1187 packages in 4s $ npm install is-odd added 1 package, and audited 1188 packages in 2s found 0 vulnerabilities
第一行输出里藏着矛盾二:装一个只有几 KB 的包只花了几秒,但注意 audited 后面的数字——审计的是一千多个包,它们全部要经过解析、校验、落盘流程,只是这次大多命中了缓存。第二行里藏着矛盾三:这次安装没有产生任何版本提示,因为锁文件把结果冻结了;如果删掉锁文件再装,同样的命令随时可能引入不同版本。
矛盾一则在依赖树里现形。用依赖列表命令把树拉出来看:
$ npm ls is-number myapp@1.0.0 +-- fill-range@7.0.1 | `-- is-number@7.0.0 `-- to-regex-range@5.0.1 `-- is-number@7.0.0 deduped
注意输出末尾的 deduped 标记:两处依赖同一个包,实际只落盘一份——这正是"复用"在物理层的实现。而一旦两个依赖要求的版本范围不兼容,deduped 就会消失,取而代之的是嵌套安装的两份副本。复用与冲突的每一次拉锯,都会在目录形态上留下指纹。这套 deduped 背后的提升规则,第二章 2.3 会逐条勘验。
换个生态对照着看
把三大矛盾放到其他语言的包管理体系里对照,能看得更清。Java 生态的 Maven 用"最近优先"规则在依赖树里裁决冲突版本,牺牲显式性换构建通过率;Python 的 pip 长期没有锁文件标准,直到后来才补上;Rust 的 Cargo 从第一天就把锁文件纳入版本管理。横向一看会发现:三组矛盾是包管理的通病,各家只是选择了不同的买单顺序——JavaScript 生态因为前端应用的部署特性与依赖爆炸更猛烈,把"确定性"的欠账补得最晚,也因此这一课的 lockfile 故事最曲折、最值得勘验。这个欠账怎么补上的,第三章开篇就会交代。
本节要点回顾
- 证物先行:node_modules 的体积与包数,是依赖解析、布局、缓存三台引擎共同作用的结果,不是"装多了"那么简单;
- 本质定义:包管理器把"版本范围的愿望清单"翻译成"精确落盘的现实",内部是解析、取件、落盘、接管四台引擎;
- 矛盾一(复用与冲突) 决定目录形态,其代价是路径过长或幽灵依赖,勘验现场在第二章;
- 矛盾二(效率与规模) 催生缓存、并行与链接技术栈,对照实验在第四章 4.4;
- 矛盾三(一致与漂移) 是锁文件的立身之本,全书重心在第三章展开;
- deduped 标记是复用机制的物理指纹,看到它就该想到背后的提升规则。
下一节沿历史线走:这台机器的第一个主角 Npm,是如何在没有任何前人经验的情况下,一边发明规则一边修补自己留下的坑的。