1.2 Npm 的发展历程与架构重构
1.2 Npm 的发展历程与架构重构
本节摘要:Npm 的历史不是一条平缓上升的曲线,而是"发明规则—踩进坑里—大动干戈修补"的三段式循环。本节沿版本线做一次完整的勘验:嵌套依赖时代的路径爆炸事故、三代扁平化提升的自救及其副作用、五代锁文件登场终结漂移、七代内置工作区完成功能追平。读完你会明白:今天 Npm 的每一个默认行为,几乎都是某次历史事故的赔偿金;也只有在历史坐标系里,才分得清哪些批评早已过时、哪些缺陷至今仍在。
承上启下:从标尺到第一个主角
上一节立起三组矛盾这把标尺,本节开始用它量度第一个主角。Npm 的特殊之处在于:它不是在完备设计之上实现的,而是边发明规则边补自己的锅——registry 形态、语义化版本、清单文件,这些今天看来天经地义的东西,都是它在没有参照系的情况下定下的。理解这段历史,不是为了怀旧,而是为了给后面每个机制标注"它防的是哪次事故"。
蛮荒期的起点:为什么要有一个中心仓库
在 Npm 出现之前,JavaScript 没有包管理可言。用第三方库的标准姿势是:打开浏览器,找到下载页,把一个 js 文件拷进项目目录,改名、引用、祈祷。更新一个库等于把上面的动作重复一遍,库之间的依赖关系全靠文档里一句"需要先引入某某"。
Npm 做的事情在当时近乎激进:建一个中心化的包仓库,定义一份标准清单文件描述项目与依赖,再用一套命令自动完成"下载—解压—安放—递归处理子依赖"。下面这份清单的骨架,就是那套规则里至今未变的部分:
{ "name": "my-app", "version": "1.0.0", "dependencies": { "lodash": "^4.17.21", "axios": "^1.6.0" }, "devDependencies": { "eslint": "^8.0.0" } }
注意 dependencies 与 devDependencies 的分野:前者是运行时必需,后者只在开发构建时用。这条区分今天人人默认,当年却是全新的公共契约——它让"业务依赖"与"工程工具"第一次在机器可读的层面上分开,也让后续的按需裁剪安装成为可能。
第一道伤疤:嵌套依赖与路径爆炸
早期 Npm 的依赖安装策略非常直白:每个包的依赖装进自己的目录,子依赖再装进子目录,一层层递归下去。隔离性无可挑剔——每个包看到的依赖版本绝对正确。但一个中型项目的依赖树展开后,灾难开始显形。
同一底层包的同一版本,会在树的不同分支被重复安装。更麻烦的是 Windows:文件路径存在长度上限,而嵌套结构让路径随树的深度线性增长,很快撞墙。当年典型的报错现场长这样:
npm ERR! path node_modules\webpack\node_modules\acorn\node_modules\... npm ERR! errno -4048 npm ERR! ENAMETOOLONG: name too long
这行报错至今仍能在老项目的故障记录里翻到。路径爆炸不是性能小毛病,它让安装直接失败,且每次安装都要写入成千上万份重复文件,磁盘与时间双双爆炸。第一道伤疤就这样逼出了 Npm 历史上最重要的一次自救。
图 1-2 Npm 演化关键节点时间线
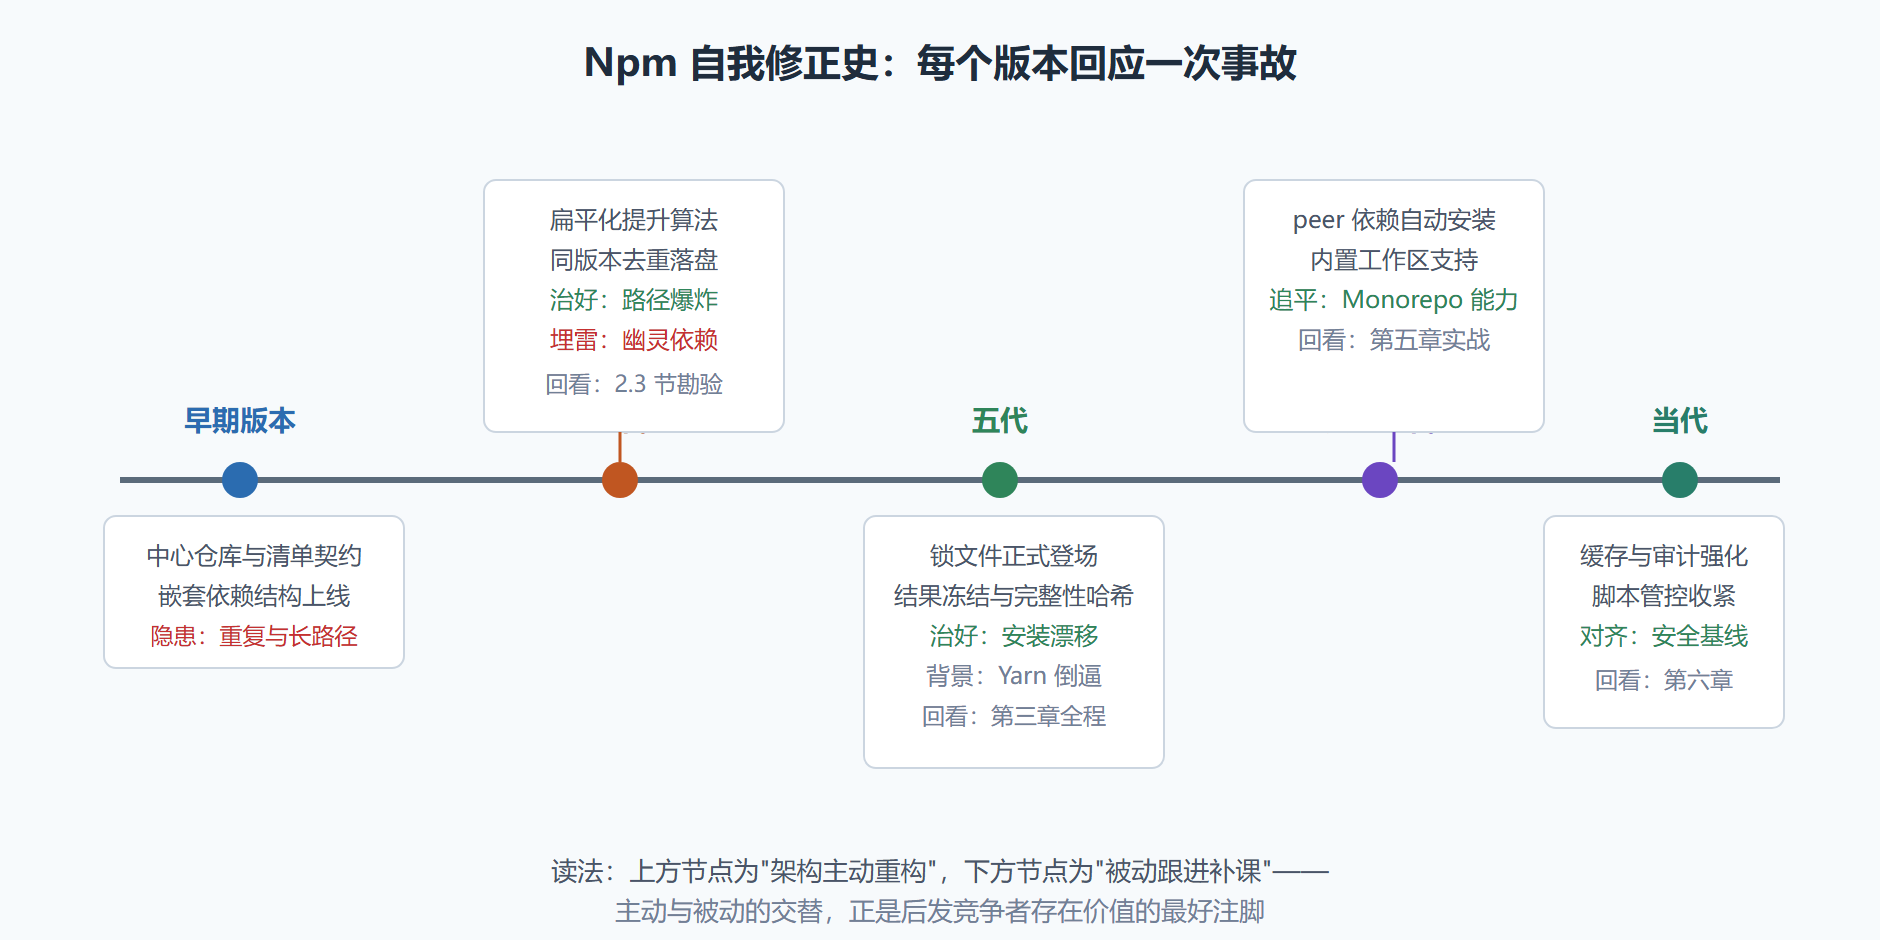
时间线用上下交错的方式区分了"主动重构"与"被动补课"。把六七代两个节点放在上方不是随意为之——内置工作区是 Npm 少见的超前布局,它的直接动机是把被 Yarn 和 pnpm 分流的 Monorepo 用户请回来。
第二道伤疤:扁平化的自救与幽灵欠账
三代的解法干净利落:把所有能提升的依赖**提升(hoist)**到顶层 node_modules,版本不兼容的才留在原地嵌套。同一版本只落盘一份,路径深度骤降,安装速度随写入量下降明显提升。这次自救非常成功——成功到今天所有主流包管理器都默认扁平布局。
但扁平化有一张账单:被提升到顶层的依赖,项目代码也能直接引入,哪怕它从没出现在你的 package.json 里。这就是幽灵依赖——你的代码依赖了一个"恰好路过"的包,而这条依赖关系不归你管。哪天上游调整了内部实现、不再需要那个包,你的构建莫名其妙就挂了。这笔欠账直到多年后 pnpm 用严格隔离布局、Yarn 用免安装模式才各自还清,勘验现场在第二章 2.4 还原。
补丁与欠账的关系值得记一笔:扁平化治好了嵌套的病,账单则以幽灵依赖的形式寄给了所有后来者。工程世界里很少有免费的修复。
第三幕:锁文件登场与 v7 追平
五代的锁文件是 Npm 历史的分水岭。在此之前,同一个 package.json 在不同时间安装可能得到不同版本组合,"我机器上能跑"成了日常甩锅用语。锁文件把解析结果——精确版本加完整性哈希——冻结成一份可提交、可审计的文件,安装从"重新求解"变成"照单执行"。这项能力的概念发明者其实是 Yarn(下一节详述),Npm 以惊人的速度跟进落地,把整个生态拉回了同一条确定性底线。
六七代的主题是"追平":peer 依赖从手动安装改为自动安装(伴随更严格的冲突检测)、内置工作区让单仓库多包项目不再必须换工具、缓存机制重构后与 ci 命令配合支撑起流水线场景。到这一步,Npm 完成了从"被挑战者"到"功能对齐者"的转身。
# 当代 Npm 的几个关键能力,可以各用一条命令验证 $ npm ci # 严格按锁文件安装,先清空再落盘 $ npm ls --all # 打印完整依赖树,排查幽灵依赖的第一工具 $ npm workspaces list # 列出工作区内所有子包
勘验笔记:如何判断一个老项目经历过哪个时代
历史知识最实用的打开方式是考古。拿到一个没人敢动的老项目,按这份清单走一遍:
$ ls package-lock.json yarn.lock 2>/dev/null # 有无锁文件、是谁家的 $ npm --version && node --version # 工具链年代 $ ls node_modules | head -20 # 顶层形态:是否大量出现嵌套特征
三无项目(无锁文件、依赖目录混乱、工具链陈旧)大概率是嵌套时代的遗物,重建依赖的优先级应排在功能开发之前;只有 yarn.lock 的项目说明团队曾用 Yarn 做过确定性治理;锁文件与清单不同步的(改了清单忘了更新锁),则预示着第三章要讲的冲突现场离你不远。
本节要点回顾
- Npm 的方法论是"发明规则—踩坑—修补"循环:中心仓库与清单契约是发明,扁平化与锁文件是修补;
- 嵌套时代的事故:路径过长导致安装失败、重复安装放大磁盘开销,这是三代扁平化的直接动因;
- 扁平化的账单:幽灵依赖——提升机制让未声明的包变成可引入,欠账多年后才被严格布局工具还清;
- 五代锁文件终结安装漂移,概念源自 Yarn 竞争,Npm 快速跟进使确定性成为生态底线;
- 七代追平:peer 自动安装、内置工作区、缓存重构,Npm 从被挑战者回到功能对齐位;
- 考古清单:锁文件有无与形态、工具链版本、顶层目录特征,三步就能给老项目断代。
下一节换主角:Yarn 带着锁文件、并行下载和工作区三项创新登场,看一个挑战者如何用范式转移而非功能修补改写行业期望。