6.2 信息安全
6.2 信息安全
本节摘要:信息安全追问系统是否只按授权者意图行为。车辆联网、远程升级、服务发现之后,未签名的诊断请求、重放的认证报文、被污染的密钥种子,都能在功能安全监控眼皮底下制造事故。AUTOSAR 用安全车载通信、加密服务接口、安全启动和身份集群把信任锚点嵌进层里。读完应能把机密性、完整性、可用性、真实性对到具体模块,而不是停在口号。
本节目标
阅读完本节,你应当能够:
- 对比功能安全与信息安全的问题语句。
- 说明 SecOC 一类机制保护的是新鲜性和完整性,不是加密一切。
- 指出 CSM 与抽象接口在层上的位置。
- 解释诊断安全访问和 OTA 签名失败时的正确表现。
一、功能正确仍可能被驱使
传统假设“功能正确即安全”。分层栈服务确定性。当 ECU 经以太网进广域网,当更新频次数量级上升,假设破裂:未签名的统一诊断请求可能擦引导;未防重放的报文可反复注入执行器;被污染的种子能让硬件安全模块信任链塌掉。信息安全要重构信任模型。功能安全问是否按预期做;信息安全问是否只按授权者意图做。前者靠失效分析,后者靠威胁分析、攻击面和密码学保障机密、完整、可用、真实。
三个转向:静态配置到动态信任,密钥与策略可生命周期管理;ECU 边界到整车与云链,信任不止于壳体;单点模块到纵深,启动、通信、诊断、更新每一跳都有锚点。
二、机制落在哪一层
安全车载通信通常在信号或 PDU 上附加认证信息,接收方校验完整与新鲜。它不自动提供保密。需要保密的诊断或云通道走加密服务。应用仍不应自己实现一套报文认证“更灵活”。灵活会绕过密钥更新和同步策略。
加密服务模块经抽象接口调用硬件或软件引擎。密钥应落在硬件安全模块或等效保护区,应用只看见句柄。把私钥写进普通 Flash 块,存储栈再可靠也救不了泄露。安全启动从只读引导度量下一步,直到应用或 ARA。度量断了,上面的分区都建立在流沙上。
诊断安全访问:种子密钥、等级、会话。刷写必须验证签名与版本策略。失败应保持旧系统可启动,而不是停在半砖。这与第 4.4 节更新集群一致。Adaptive 上身份集群把类似裁决插入方法调用。Classic 上没有服务发现,白名单可以更静态,但不能为零。
| 机制 | 主要保护 | 不覆盖 |
|---|---|---|
| 安全车载通信 | 完整、新鲜、一定程度真实 | 总线物理窃听的全部保密 |
| 加密通道 | 机密 | 端点已被攻破 |
| 安全启动 | 启动链真实 | 运行后的漏洞利用需另防 |
| 诊断安全访问 | 工具侧授权 | 已获高等级会话后的误用需流程 |
| 密钥在 HSM | 密钥机密 | 调用策略仍要最小权限 |
⚠️ 常见坑:只在网关做认证,域内明文。攻击者一旦进入域内总线,内部 ECU 仍会听话。纵深要求关键执行器自己也能验。
💡 关键直觉:信息安全问“谁在说话”。功能安全问“话说错了怎么办”。两问都要有答案。
三、和功能安全的摩擦
可用性会被攻击:让诊断会话一直占着,让认证失败导致功能拒动。安全概念要定义:认证失败时进入何种降级,既不能对伪造指令盲从,也不能被故意打成路边瘫痪而不给驾驶员任何可控性。这需要两个团队一起写状态机,而不是各写各的最高优先级。
时间同步是新鲜性的朋友,也是攻击面。时钟被拨乱,重放窗口会错。安全启动与时钟源的信任要设计。不要假设车上的时间天然可信。
标准滞后是原文点名的风险:规范以年更新,攻击者以月迭代。项目要用威胁分析持续刷新,而不是等下一版平台。容器逃逸、供应链投毒等超出早期模块设计时,要在架构上收缩权限、度量启动、管理开源组件清单。这些已超出“打开加密模块开关”。
四、工程最小集
对仍以 Classic 为主的控制器:关键闭环信号做认证;诊断刷写做安全访问和签名;密钥进保护区;启动链可度量。对 Adaptive:清单权限最小化;服务调用过身份;更新原子且可回滚;日志与安全事件可被诊断管理归档。混合时网关两侧策略要对齐,否则攻击者打弱的一侧。
不要在正文贴密钥示例或完整证书路径。教程只讲职责。真实参数进受控配置和硬件。
启动度量 → 密钥可用 → 通信可认证 → 诊断有权才动 → 更新验签才装 → 事件进诊断归档
UN 系列网络安全法规把整车组织能力也纳入,不只是模块。架构做得对,流程跟不上,审核仍失败。第 7 章会把组织挑战放进来。本节先把模块钉在层上。
五、纵深的最小集和法规组织面
仍以 Classic 为主的控制器,最小集可以记成:关键闭环信号做认证;诊断刷写做安全访问和签名;密钥进硬件保护区或等效;启动链可度量。Adaptive 再加:清单权限最小化;服务调用过身份;更新原子可回滚;安全事件进诊断归档。混合时网关两侧策略对齐,否则攻击者打弱的一侧。只在网关认证、域内明文,等于假设攻击者进不了域内总线。这个假设在物理可接触和供应链场景里不成立。
可用性会被当成武器:让诊断会话占着,让认证失败导致功能拒动。两个安全团队必须共写状态机。时间同步是新鲜性的朋友也是攻击面,不要假设车上时钟天然可信。标准年更、攻击月更,项目要用威胁分析持续刷新。容器逃逸和供应链投毒超出早期模块设计时,要收缩权限、管理第三方组件清单。UN 系列网络安全法规还把组织能力纳入:谁能签发、谁能撤回、事故如何追溯。模块打开不等于合规。
问题:只在网关做认证够不够?
不够。攻击者一旦进入域内总线,内部 ECU 若自己不验,仍会执行伪造的闭环信号。纵深要求关键执行器也能验新鲜性和完整性。网关是必要一跳,不是唯一一跳。只靠网关等于假设壳体不可被接触、内部网络永远干净。这个假设在维修链路和供应链场景里不成立。密钥还要进保护区,应用只看见句柄。句柄泄漏不等于私钥泄漏,这是分层在安全上的重复题。
新鲜性依赖时间,时间在车上不是天然可信。拨乱时钟可以让重放窗口错位,也可以让证书看起来未过期或已过期。安全启动与时钟源的信任要设计:谁给时间签名,失步时进入哪一个功能安全状态。失步既可能是故障也可能是攻击,所以两个安全词必须共写状态机。共写的成果应能回答:认证失败时是否允许有限的机械回退;诊断会话占满时是否允许关键闭环继续;更新验签失败时是否保持上一份可启动集合。三问都答“看情况”,等于没有策略。没有策略的纵深是模块堆砌。堆砌在审核时可以展示很多缩写,在攻击时只展示默认放行或默认锁死。默认锁死会被当成拒绝服务武器;默认放行会被当成功能。两种默认都不是设计。设计是显式的、可测试的、可审计的状态迁移。迁移表应进版本库,和密钥策略一起评审,而不是进某位安全专家的大脑。大脑无法在构建时亮红灯。
把纵深写成默认拒绝的调用链。启动未度量完成,密钥不可用。密钥不可用,通信认证无法开始。认证无法开始,关键执行器不接受控制报文。诊断未获授权,不进入编程会话。更新未验签,不安装。每一步失败都进诊断归档,并进入与功能安全共写的状态。状态不允许看情况。看情况是未定义。未定义会被攻击者当成协商空间。协商空间在信息安全里通常是漏洞。漏洞的工程形态常常是“先让车能开,安全以后补”。以后补的通道会永久留下。留下的通道在维修链路和供应链场景里特别宽。宽通道让只做网关认证的方案破产:域内明文,内部 ECU 仍听话。听话是功能正确。功能正确仍可能被驱使。被驱使是本节的问题语句。问题语句要靠执行器自己验新鲜性来回答。自己验会耗一点 CPU。一点 CPU 换的是壳体被打开之后仍有底线。底线不是偏执,是威胁模型包含物理可接触。不包含的模型只适合展览车。展览车没有维修技师、没有二手诊断仪、没有被替换的网关。量产车都有。都有就要纵深。纵深的密钥进保护区,应用只见句柄。句柄泄漏不等于私钥泄漏。这是分层在安全上的重复题。重复题仍有人答错:把私钥写进普通校准块。校准块再冗余,冗余的是秘密。秘密被冗余不是安全。安全是最小权限加保护区。保护区外只放句柄。句柄可以进描述。私钥不可以进教程,也不可以进普通存储栈的块内容。块内容会在售后被读出。读出是诊断能力。诊断能力在未授权时必须停在安全访问之外。之外若仍能读私钥,前面所有集群都在演戏。演戏很像合规。合规要组织签发与撤回。签发与撤回进流程,才对得起法规把组织能力纳入的那一章。那一章不是本教程的展开重点,但是模块打开不等于过关的提醒必须留下。留下,以免有人以为打开加密服务开关就算完成信息安全。开关只是层上的挂钩。挂钩上要挂策略、测试和审计。三样不挂,开关只是装饰。
时钟失步的共写状态尤其要具体。失步可能是故障也可能是攻击。当作故障,可能扩大新鲜性窗口以免误杀;当作攻击,可能拒绝控制报文并进入安全状态。两种处理相反。相反必须靠额外信号:度量是否完整、是否同时出现认证失败风暴、是否只有一个节点失步。额外信号仍可能不够。不够时选择应偏向不执行不可信的闭环指令,同时给驾驶员可预测的降级,而不是无限制锁死造成拒动武器。拒动武器是可用性被当成攻击面。攻击面要在表上承认。承认了才能测。测了才知道会不会把车停在高速中间。停在中间是功能安全事件。所以信息安全的失败模式必须进第 6.1 节的剧本。剧本共写,才是两章的意义。意义不是并列两本规范。并列规范会在夜间变成两个灯。两个灯互相否决时,车上需要事先选好的那个灯,而不是更响的那个团队。更响不是 ASIL,也不是 TARA。TARA 要写进版本库。版本库才能在构建之外的时间里被审计。审计要能回答谁改了策略。回答不出谁改了策略的安全,是口头安全。口头安全在月更的攻击者面前寿命很短。寿命短不是因为标准年更,是因为策略不在仓库。仓库可以周更。周更策略比等待下一版平台更快。更快仍要走变更。变更仍要重评。重评仍要两章一起签字。签字是共写的仪式。仪式可以简,内容不能空。
图:信息安全纵深挂钩
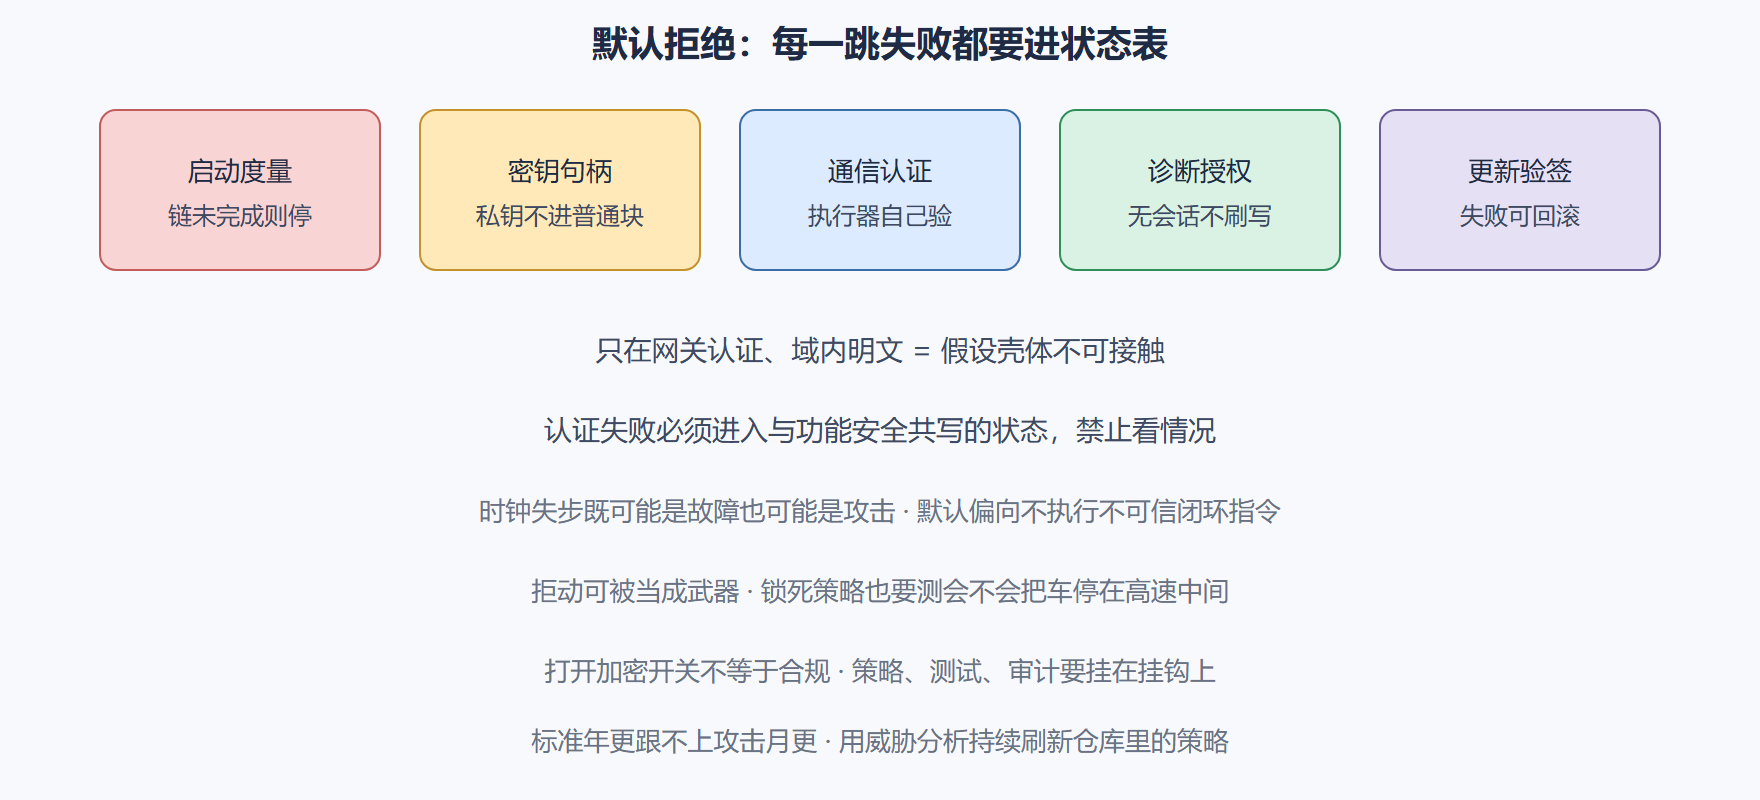
要点速记
- 问题语句不同:预期行为 vs 授权意图。
- 纵深:启动、通信、诊断、更新、密钥,缺一跳就破。
- 应用只见句柄:密钥不进普通存储块。
- 关键执行器自己验:只靠网关不够。
- 与功能安全共写降级:防拒动被当成武器。
- 持续威胁分析:标准年更跟不上攻击月更。
下一章把两套平台和两套安全放回整车:混合网关、软件定义汽车、以及量产里真正卡住人的挑战。