第1章 · TEE基础与威胁模型
第 1 章 · TEE 基础与威胁模型
章节摘要:一切 TEE 技术都建立在一个追问上——当上层软件都不可信时,信任的根该扎在哪?这一章先把"信任根""富执行环境与可信执行环境""机密性完整性可用性"这几个地基概念铺清楚,再把"我们到底在防谁"这个问题拆成攻击者能力谱系。读完你会对 TEE 凭什么可信、又能防到什么程度有一个清醒的认知,不至于把它当万能盾。
学习目标
阅读完本章,你应当能够:
- 用一句话说清 TEE 与传统软件安全的根本差别
- 解释信任根(RoT)为什么必须下移到硬件
- 区分非特权软件攻击者、特权软件攻击者、物理攻击者三类威胁
- 说清机密性、完整性、可用性三者在 TEE 里分别靠什么机制保证
- 判断"某个安全需求 TEE 到底能不能管"
核心概念速览
信任不能凭空产生,只能从一个更难篡改的东西传递过来。TEE 把信任根从软件挪到硬件,不是为了消灭攻击,而是把攻击成本抬高到绝大多数对手够不着。
子章节导航
1.1 TEE 核心概念与信任根
从"为什么需要 TEE"切入,讲清富执行环境(REE)与可信执行环境(TEE)的并行关系,以及信任根、可信计算基(TCB)这几个绕不开的概念。
1.2 威胁模型与攻击者能力
把"我们防谁"这个问题拆开。讲三类攻击者、TEE 通常的安全边界、以及为什么物理攻击一般被排除在外。
子章节之间的逻辑关系
先搞清楚"TEE 是什么、它信任什么"(1.1),再搞清楚"它不信任什么、能防到哪一层"(1.2)。前者定义了 TEE 的承诺,后者定义了承诺的边界——两者缺一,要么盲目乐观,要么无所适从。
1.1 TEE 是什么、信任根在哪 │ ▼ 1.2 TEE 不信任什么、能防到哪 │ ▼ 后续章节:架构、机制、落地
前置知识与后续延伸
- 前置知识:对操作系统特权级(用户态/内核态)、虚拟内存、加密的基本概念有印象即可,不需要密码学或芯片设计的深度背景。
- 后续延伸:第 2 章会拿本章建立的威胁模型,去对照 ARM TrustZone、Intel SGX、AMD SEV 三大架构,看它们各自把信任边界划在哪、把哪些攻击者纳入了防御范围。
硬件攻击面的分层地图
图:从物理到软件的攻击面分层
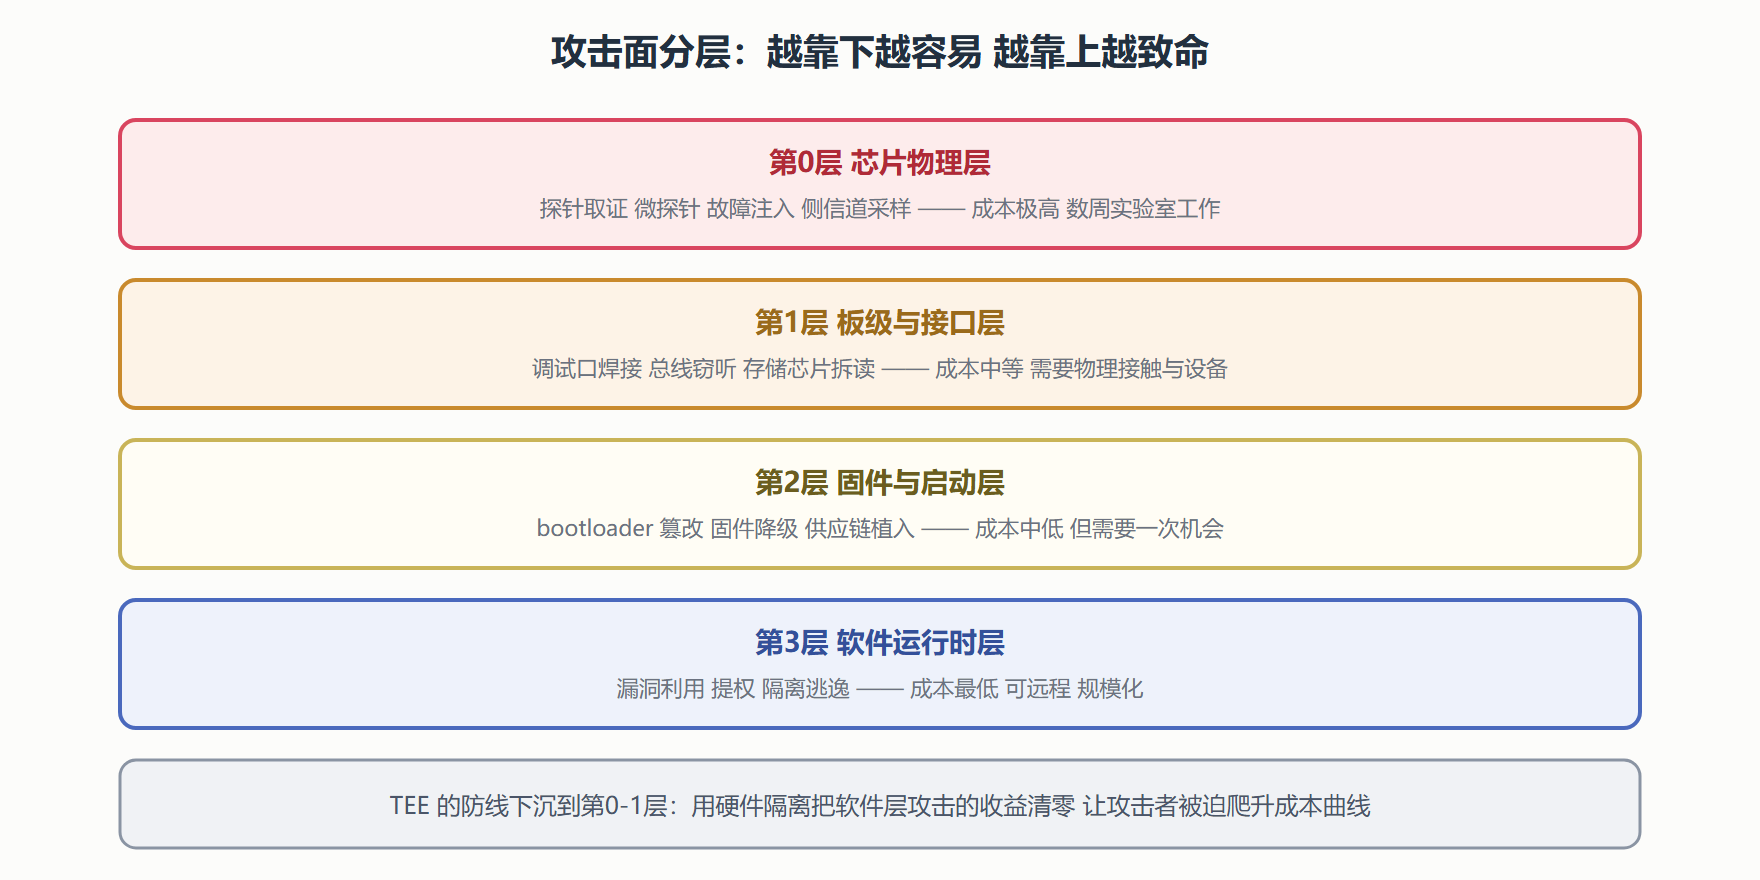
这张分层图给出了全章的思维框架:安全设计本质上是把攻击者往成本更高的层推。传统软件防护全部集中在第 3 层,但这一层既是攻击成本最低的层,也是防御方永远打不完补丁的层——TEE 的思路是承认第 3 层守不住,把要害资产搬进由硬件背书的隔离区,让攻击者即使拿到系统最高权限也够不着。理解了这个"防线下沉"的逻辑,后续各章的设计取舍(为什么要牺牲性能、为什么开发体验变差)就都有了答案:这些代价买的正是攻击成本的数量级抬升。带着这张图读第 2 章,三种架构的差别可以概括为一个问题——它们各自把防线画在了哪一层、用什么机制画。
威胁模型的三问法
学完本章,送你一个能带走的分析工具——威胁模型三问法。面对任何"我要用 TEE 保护 X"的需求,依次问:第一问,防谁?(拿到物理设备的攻击者、云上恶意管理员、还是被入侵的操作系统?三者对应的防护等级和成本完全不同。)第二问,护什么?(数据的机密性、完整性、还是代码的执行正确性?机密性最常用 TEE 解决,完整性有时用签名就够了,别高射炮打蚊子。)第三问,信什么?(芯片厂商、设备出厂流程、云服务商的证明服务——信任清单越短越好,每一项都要能说清理由。)三问答完,方案选型的 eighty percent 已经确定,剩下的是工程实现。这个三问法也是全书各章反复出现的隐形骨架,你现在知道它叫什么了。
本章小结与下一步
本章建立了两个将贯穿全书的工具:攻击面四层模型(把攻击按成本分层,理解 TEE 的防线下沉逻辑)和威胁模型三问法(防谁、护什么、信什么)。带着这两个工具进入第 2 章时,你看待三大架构的眼光会完全不同——它们不再是三个并列的产品,而是对"把防线画在哪一层、用什么机制画"这一问题的三种回答。建议在读第 2 章每节前,先用三问法给自己假想的场景做一遍预答,读完再对照修正,这个预习-校准的循环能让对比学习的效率翻倍。
一句收束的话:把攻击面分层图和三问法放进你的工具箱,它们是比任何具体技术都耐用的分析资产——技术五年一换,威胁分析的框架十年通用,这也是为什么本章把方法论放在具体机制之前讲。
延伸阅读建议:把厂商的白皮书按"信任根在哪、边界在哪、证明怎么做"三个问题快速拆解,每份十五分钟,拆过五份之后,任何新架构文档你都能在半小时内提取出安全模型的骨架——这个速读能力是安全工程师的隐性竞争力,练习成本几乎为零。