第2章 · 主流TEE架构对比
第 2 章 · 主流 TEE 架构对比
章节摘要:TEE 不是一个统一标准,而是几大厂商各自交出的答卷。ARM TrustZone 走"系统级双世界",Intel SGX 走"应用级飞地",AMD SEV 走"虚拟机级机密计算"——三种思路在隔离粒度、信任假设、适用场景上差别极大。这一章把它们摆在一起比较,帮你在选型时少走弯路。
学习目标
阅读完本章,你应当能够:
- 说出三大架构的隔离粒度差异(系统级 / 应用级 / 虚拟机级)
- 解释 TrustZone 的"全有或全无"模型和它的局限
- 说清 SGX 飞地的远程证明为什么适合云场景
- 判断 SEV 的"云平台不可信"假设适合什么业务
- 给一个具体需求选出合适的 TEE 架构并说明理由
核心概念速览
选 TEE 架构本质是回答一个问题:你的信任边界划在哪?信任 OS 但不信任 App,选 TrustZone;连 OS 都不信任,选 SGX;连云平台都不信任,选 SEV。
子章节导航
2.1 ARM TrustZone 双世界模型
讲 TrustZone 怎么用"安全状态位"在一个 CPU 核里切出两个世界,为什么它低开销、又为什么"全有或全无"的隔离是它的软肋。
2.2 Intel SGX 飞地模型
讲 SGX 怎么把隔离粒度从整个"安全世界"缩小到单个应用进程的飞地,它的远程证明机制为什么让它在云场景大放异彩,以及它内存受限、侧信道频发的代价。
2.3 AMD SEV 与机密虚拟机
讲 SEV 怎么把内存加密做到虚拟机级别,为什么"假设云平台本身可能恶意"这个设计契合公有云,以及 SEV / SEV-ES / SEV-SNP 三代技术的演进逻辑。
子章节之间的逻辑关系
三节按隔离粒度从粗到细排列:TrustZone 是整个系统一刀切(粗),SGX 是单个应用一个飞地(细),SEV 是单个虚拟机一份加密内存(中等)。理解了粒度差异,就理解了它们各自适合什么场景。
2.1 TrustZone 系统级 ──► 2.2 SGX 应用级 ──► 2.3 SEV 虚拟机级 (粗,移动嵌入式) (细,云原生) (中,公有云整机)
前置知识与后续延伸
- 前置知识:第 1 章的威胁模型和 TCB 概念。本章会比较三大架构的 TCB 大小和防御范围。
- 后续延伸:第 3 章会钻进这些架构之上的软件栈——不管底层是哪种 TEE,可信 OS、可信应用、世界切换接口的编程模型都有共性。
三大架构雷达对比
图:主流 TEE 架构五维对比
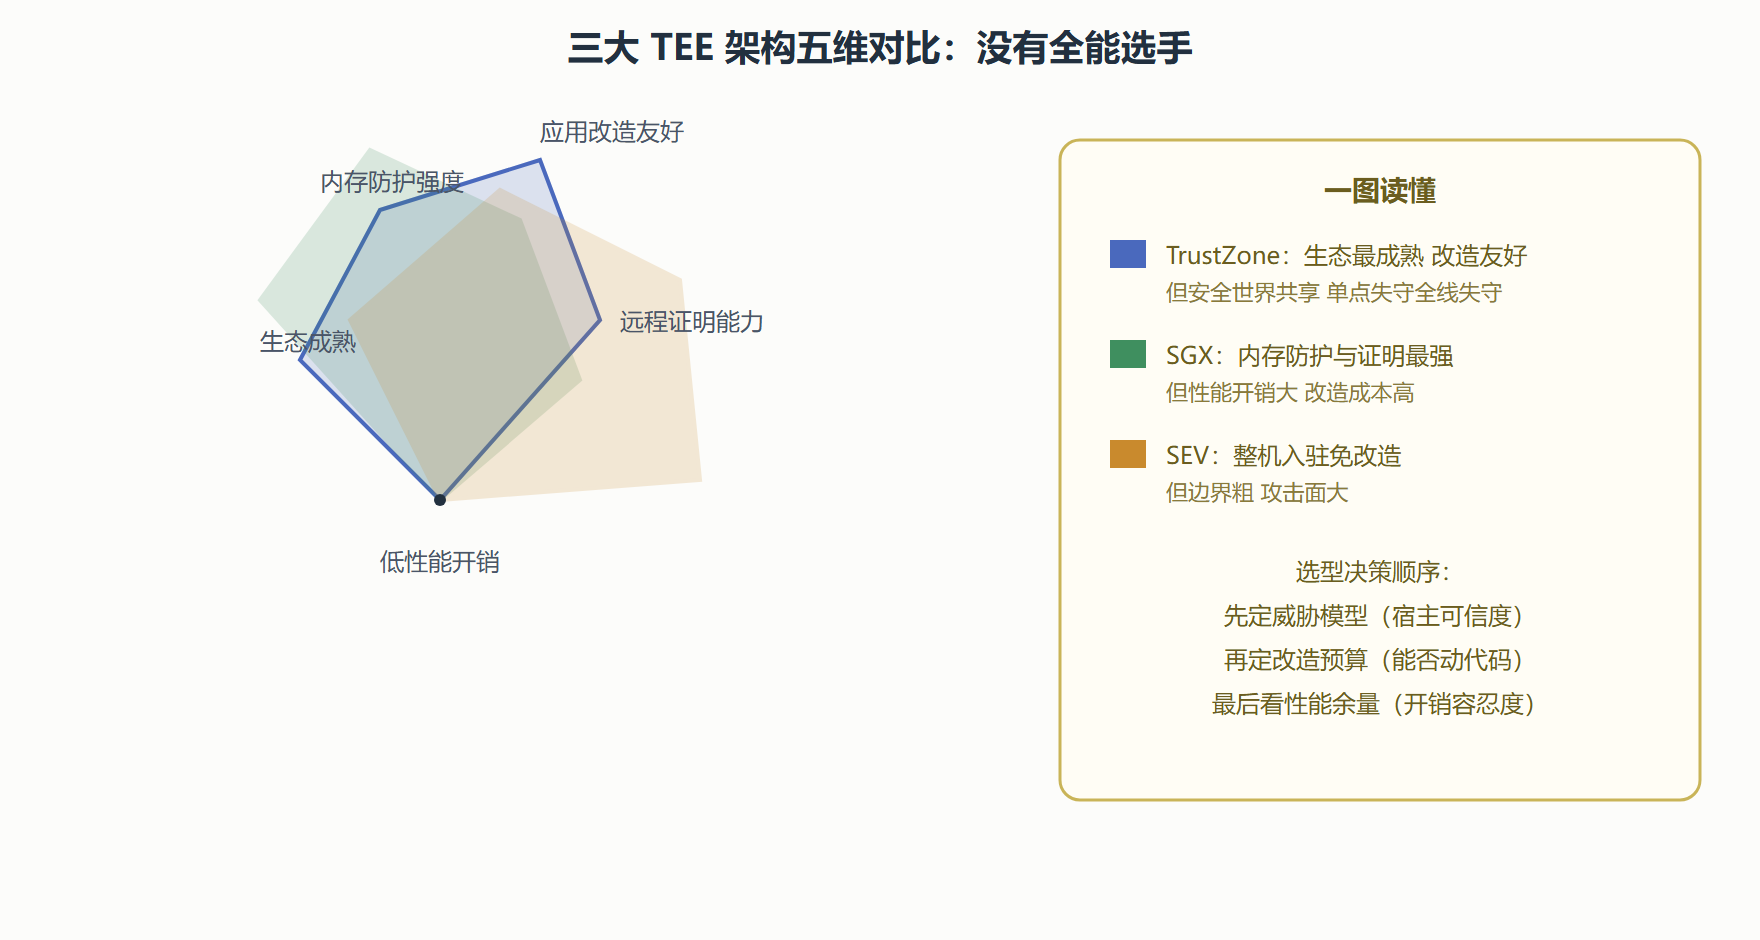
雷达图把三节的对比收敛成可背的结论:TrustZone 赢在生态与改造成本,输在安全世界单点;SGX 赢在防护强度与证明体系,输在性能与工程复杂度;SEV 赢在免改造整机入驻,输在边界粒度。另外补一句行业趋势:三家路线正在互相渗透——新世代飞地方案在降低改造成本,机密虚拟机在加强细粒度证明,选型结论有保质期,签合同前核对当前代际的能力清单。
选型流程速查
三节读完,把选型决策固化成一张可执行的流程卡。第一步定威胁模型:攻击者能否物理接触设备?能——必须考虑物理攻击面,优先评估硬件信任根强度;不能——聚焦远程攻击者与恶意宿主。第二步定宿主可信度:云上或外包运维场景默认宿主不可信,SEV-SNP 起步;自有机房且运维可控,TrustZone 或进程级方案性价比更高。第三步定改造预算:不能动代码——机密虚拟机;能做接口改造——TrustZone 或新一代飞地方案;追求极致边界——进程级飞地。第四步核对性能余量:内存带宽饥饿型负载先做加密开销基准测试再决策。第五步核对生态存量:目标设备的芯片代际是否支持所需特性,云厂商的区域可用性是否覆盖。五步走完基本收敛到一两个候选,再用第 3 章的开发环境各做一周原型验证,选型结论就有八成把握——剩下的两成,交给第 5 章的实战经验去补。
章末练习
三道思考题检验本章消化程度。题一:某车厂要把车机系统的 OTA 签名密钥放进 TEE,攻击者可物理接触车辆,选哪个架构、还需要补充什么措施?(提示:物理接触指向硬件信任根强度,且车规场景的供应链信任链是额外考点。)题二:创业公司在公有云上部署隐私计算服务,用户强烈不信任云厂商,但团队只有五人无法做大规模改造,选什么路线?(提示:改造成本约束 + 恶意宿主模型,两个条件的交集指向哪里。)题三:为什么 SGX 的进程级隔离在理论上更安全,市场却被免改造的机密虚拟机抢走了大头?(提示:安全的购买者是人,人的预算里"改造成本"和"安全风险"如何换算。)三道题都在逼你复用本章的决策框架而不是背结论——能自圆其说,框架就长在你身上了。
再用一句话钉住本章结论:架构选型选的不是技术先进性,而是威胁模型、改造预算与性能余量三张表的交集——交集为空时,正确的动作是回头修改需求而不是硬凑方案。
还要提醒一点:同一颗芯片可能同时提供多种 TEE 能力(虚拟化扩展与飞地并存),生产系统里混用两条路线并不罕见——比如机密虚拟机里再嵌套进程级飞地保护最核心的密钥。混用不是堆砌,是纵深防御在粒度维度的展开,前提是每层的威胁模型和证明链路都各自闭环。