5.3 勒索大流行:WannaCry 与 NotPetya 复盘
5.3 勒索大流行:WannaCry 与 NotPetya 复盘
本节摘要:2017 年的两个周五,间隔不过七周,两次重塑了世界对勒索软件的认知。WannaCry 证明了一个久拖未修的漏洞足以演变成全球公共卫生事件;NotPetya 则证明伪装成勒索的擦除式武器能把一个国家的经济基础设施按季度计地瘫痪。本节还原两条时间线,拆解那份被无数次引用的传播结构图,并回答一个问题:为什么它们的每个要素都是旧的,合在一起却无人防住。
一个反例开场
疫情爆发时,市面上有两家医疗机构的境遇形成刺眼对比:一家全院影像系统停摆、手术改期、救护车改道,恢复用了数周;另一家断开了外联链路、切到降级流程,当晚就恢复了主要业务。两家用的是同一厂商的同一款系统——区别只在于一家两个月前按内部通报打了补丁,另一家的变更窗口永远排不上期。灾难对准备者仁慈。这不是鸡汤,是当年公开报道里反复出现的真实分野。
一、背景:一颗迟到七周的补丁
故事的引信在 2017 年 3 月被点燃:一批针对 Windows 文件共享协议远程执行缺陷的攻击工具从某情报机构军械库的失窃事件中流出,成为地下市场标价品。微软于 3 月 14 日发布了补丁——对已维护的老旧系统同样提供(破例之举)。此后两个月是全行业的复习窗口:各大厂商和 CERT 反复通报风险。
然而企业现实另有逻辑。医院、工厂、铁路系统的成千上万台终端依赖一旦验证就不能轻动的业务系统,"打补丁"在每个组织里都要跟排班、验收、停机损失谈判。于是当 5 月 12 日那个周五下午第一波感染出现时,全球范围内存在一个天文数字规模的易感人群——这正是后文扩散曲线陡峭的全部秘密。
二、过程还原:三天三幕剧
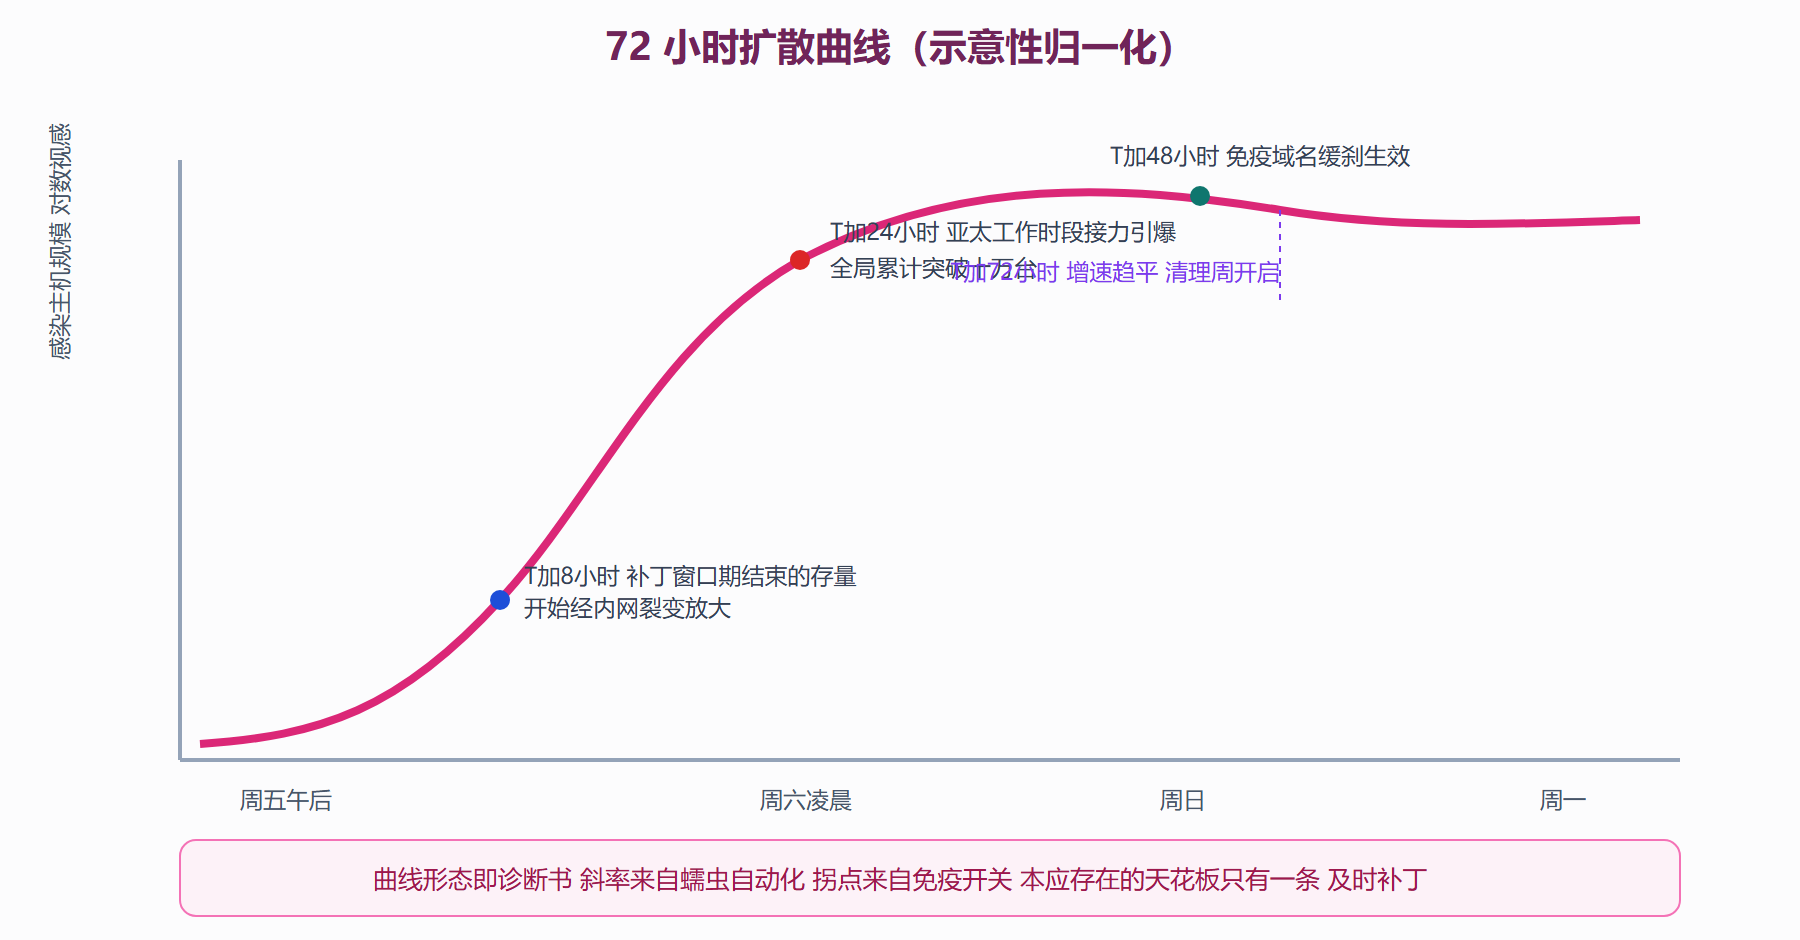
第一幕(周五下午至午夜):静默点火与指数起飞。 首批投递源疑似经钓鱼邮件与内网传播混合开局,但真正的引擎很快接管——蠕虫模块携带的双脉冲利用程序让任何一台暴露该服务的联网机器在数秒内沦陷且立刻转头扫描同网段邻居。无需要点击任何东西,感染在一个个内网域里自动燎原。
第二幕(周六):公共卫生事件时刻。 英国国民医疗服务体系成为最沉重的注脚:数百家医院门诊停摆,患者被告知非急症勿来。全球范围约一百五十个国家报告感染,总数超三十万台的统计滚过周末。各厂商加班推送紧急特征与免疫开关域名;一个年轻的恶意软件研究员在分析样本时顺手注册了它代码里写死的检查域名,意外给全球蔓延踩了一脚缓刹(注意只是缓刹——重启或脱离该环境继续扫荡)。
第三幕(下周一之后):教训清点周。 企业陆续复工清理现场。行业在两周内完成了对"永恒之蓝"类漏洞的全部评估收敛,随后几年的终端基线里,"补丁时效 SLA"第一次拥有了可量化的合同地位。
图:WannaCry 三阶段扩散曲线与关键节点
三、对照案:NotPetya,披着勒索外衣的总攻
如果 WannaCry 是天灾式的失控实验,六周后的 NotPetya 就是人祸级的精准打击。它的起点是一家乌克兰财务软件供应商的更新通道被劫持——正是第 2 章讲过的供应链投毒经典场景:受害者们主动安装了带毒的官方更新。进入内网后它同样借助多种凭据窃取与漏洞组合横向扩张,但目标名单高度集中:乌克兰的银行、电力、政府部门,以及一切与乌克兰有业务往来的跨国企业(后者纯属站队伤害)。
真正令人胆寒的是它的 payload:所谓的加密在主文件分配表层面进行,密钥生成机制决定了即便付款也几乎无法恢复数据。换言之这不是一场生意,而是一次以勒索软件为伪装的系统性破坏行动,直接经济损失最终以百亿美元计,其中国际物流巨头的订单系统停摆波及了全球空运价格。两案并读得出一条清晰的分界线:**WannaCry 问的是"你的基础设施有多脆",NotPetya 问的是"你的业务对某个国家意味着什么"。**威胁建模若还停留在前者,遇到后者就是裸奔。
四、根因分析
三份事故调查报告指向的病灶高度重合,可以合并为四条。
其一,补丁管理的最后一公里烂尾。技术不是问题,运营才是:没有库存清单的组织甚至不知道自己有多少台该打的机器;有清单的又被变更风险谈判拖住脚踝。其二,网络平面过度平坦。数百台打印机、挂号终端与核心数据库同处一个大二层世界,蠕虫内网裂变如入无人之境——分区隔离的价值在这一夜完成了全民科普。其三,备份纪律形同虚设。多少机构事后果断恢复了数据?更有甚者发现备份盘就挂在本机文件系统上,一并被锁。离线、异构、定期演练验证这三个定语缺一不可。其四,老系统退路的缺失。多年拒付升级成本的遗产设备成为永久敞开的侧门,公众终于理解了什么叫"安全债"。
五、变式与遗产
2017 之后的世界出现了几条肉眼可见的变化线:RaaS 黑产市场彻底工业化,双重勒索(先偷数据再锁盘)成为头部家族标配;关键基础设施行业的监管强势介入,多国把勒索事件上报写成法定义务;"不可赎回假设"逐渐取代"交钱消灾"成为企业危机预案的主基调;而体系化的答案最终汇成了后来广泛落地的零信任架构与网络分段工程——那正是第 7 章的主题。
值得留一句给防御规划者的注脚:WannaCry 的全部组件都早已存在——漏洞利用来自泄露库,加密器来自已有勒索产品,蠕虫结构不过是 Morris 的孙子辈。**没有任何一项技术突破,只靠组合就把世界打了个人仰马翻。**这个事实本身就是对企业安全水位最有力的提醒:对手的进步,常常只是你欠账的单据到期。
问题:确实打不了补丁的遗产设备,还有救吗
有,但要接受"技术豁免、补偿加码"的逻辑。分四步走:先把它们清点造册,按业务关键度分级——这一步就能筛掉一批其实早已无人使用的僵尸资产;无法升级的高风险机器移入独立网段,通信对象收敛到白名单;在网络边界用防护设备挂上针对该漏洞的虚拟补丁规则,替老系统挡住已知的利用流量;最后给每台资产写明退役日期并进入替换预算。这套组合的本质是把单点修复问题转化为分层补偿问题——老系统不用变强,只要让它周围的结构变硬。NotPetya 那晚真正倒下的机构,几乎都是连清单都没有的。
本节要点回顾
- 七周的补丁窗口期没能转化为防护力,说明短板从来不是情报而是落地执行链。
- 蠕虫化改造把一次漏洞发布变成全球疫情,扩散斜率全部由自动化贡献。
- 免疫域名的偶然踩刹证明对手同样会犯低级错误,但不能把生存寄托于此。
- NotPetya 划清了犯罪与国家级破坏的分野,威胁模型必须覆盖"输不起"的场景。
- 四条根因对应四项铁律:补丁 SLA、网络分段、离线备份演练、遗产系统治理。
- 全案最具冲击力的结论:零新技术的组合即可造成史诗级损失——水位即命运。
下一案我们把镜头拉向相反的方向:不声不响、千里挑一、以年为单位潜伏的一次完美作业。