5.4 定向武器:震网事件解剖
5.4 定向武器:震网事件解剖
本节摘要:震网重新定义了"恶意代码能做什么"。它没有大规模扩散、不索取钱财、目标明确到一台具体的工业控制器;为抵达这个目标,它携带了当时史上最多的零日漏洞、伪造了两家行业的数字签名、劫持了设备驱动、跨过物理隔离的空气墙,最终用看似正常的转速波动让上千台铀离心机提前报废。本节按五段骨架解剖这次教科书级的定向作业。
一段历史开场
2009 年年中某个工作日,伊朗纳坦兹铀浓缩厂内,一批新启用的离心机开始以异常的频率损坏。工程团队更换部件、调整参数、排查杂质来源——所有常规质量事故的候选原因都被查了一遍,损失依旧稳步累积。他们不知道的是,真正的元凶此刻正安静地运行在监控这些机器的过程控制电脑里,用一段精心调制的振动曲线,在仪表上表演一切正常的哑剧。这场静默破坏从起步到曝光横跨数年,而世界的第一份公开报告迟至 2010 年夏天才由安全厂商发出。
一、背景:为什么是离心机
铀浓缩的本质是把天然铀中极少数可裂变的同位素富集出来,主流工艺依赖上万转每分钟高速旋转的精密管件。这种设备的寿命对振动与疲劳极其敏感——正常服役一二十年,操作不当则提前报废。而控制其转速的是专用过程控制系统,硬件协议自成体系,从不联网。
看清物理层就理解了攻击设计的巧思:要瘫痪一个国家的浓缩能力,未必需要导弹,只需要让足够多的核心机械以错误方式运转,并且让操作者迟迟意识不到是攻击。选工业控制系统为目标还有一层行业意义:全世界的电站、水厂、化工厂与之同构——这是一次警告性质远超事故本身的示范作业。
二、过程还原:一场多幕协作的多兵种作战
图:震网的多层穿透路径
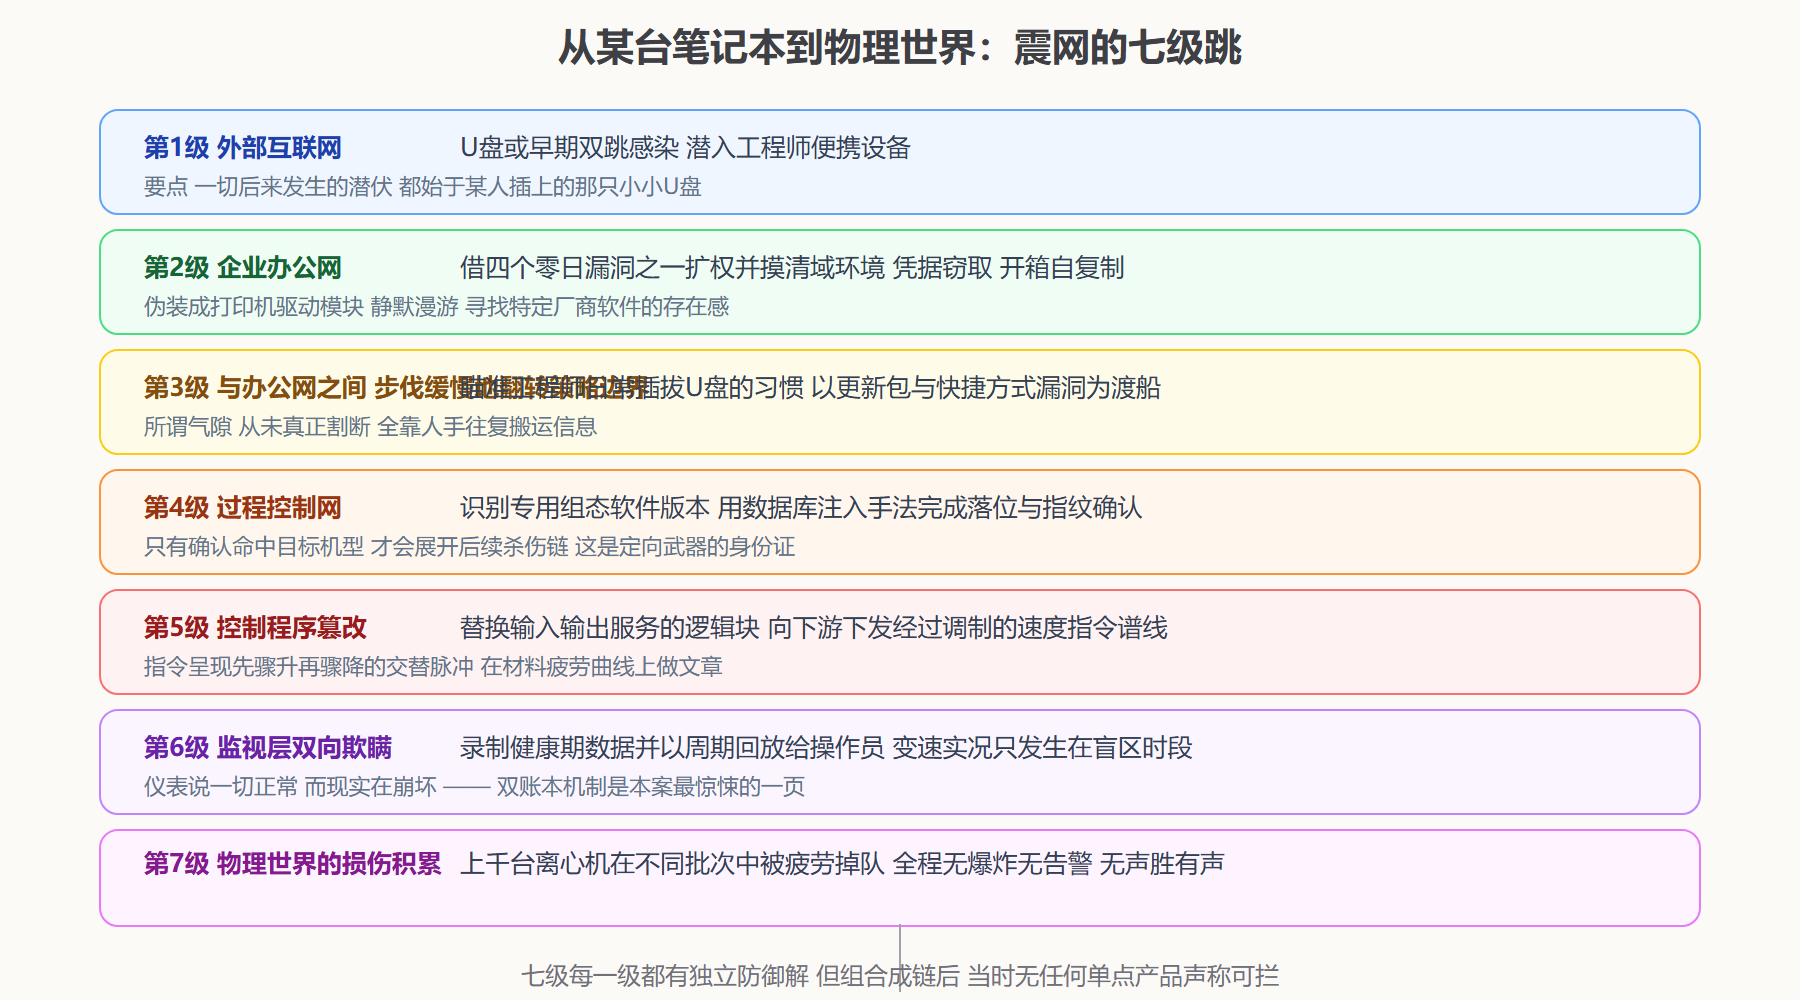
时间线上补充几个冷知识级别的细节。它的体积达到传统样本的数十倍以上,因为携带着四套不同平台架构的可执行体、多个零日利用链以及完整的驱动与根套件组件;它的自我寿命管理精确到期次——一旦检测到系统时间越过设定日期便自动自杀清除;它还内置了防误伤的白名单判断,击中非目标配置时会主动放弃行动。所有特征都在宣告同一件事:这不是黑产流水线的作品,这是一件经过立项评审的工程。
三、结果与曝光
物理战果方面,各方事后估算约有千台量级的离心机在不同阶段提前退役;虽然无法确证是否真正阻止了核计划本身,但多次官方声明承认了设施遭蓄意破坏的事实。技术战果则在曝光时引爆了整个安全研究圈:零日漏洞利用数量刷新纪录、业界第一次见识针对驱动的签名伪造(两家真实厂商的证书被冒用)、第一次目击面向控制逻辑的双向数据欺骗。
曝光路径也值得记一笔——德国一家安全团队的逆向工程师在例行扫描中注意到那些令人发指的精巧构造,随后全球数十个实验室接力完成了拼图。发布时机的选择还闹出过乌龙:某测试环境的杀毒引擎突然把该样本放大传播,反而帮它完成了多次跨洲旅行——分析工具亲手当了一次疫苗之外的运送车,这课被写进了后来的样本处理规程。
四、根因分析
震网的成立需要五块基石同时存在,缺一块都走不完全程:
- 气隙假设的神圣化:物理断网被视为绝对屏障,忽视了人是最可靠的数据搬运工;
- IT 与 OT 的治理断层:办公网有管理员,控制网却处于无人统一监管的自治状态;
- 供应链信任的裸奔:签了名就等于可信,可签名体系本身被证明可以造假;
- 监控视野的单向性:控制层只验证"机器有没有反馈",不怀疑"反馈是不是真的";
- 遗产资产的超期服役:控制设备型号多年不改版,给足了对准望远镜的瞄准时间。
其中第四条最具哲学意味——信任读数的系统可以被喂假读数。此后整个行业才认真发展完整性校验、多点交叉验证与基于物理规律合理性的过程数据分析。
五、变式与遗产
震网之后,针对工业设施的代码家族肉眼可见地兴起:有的专职刺探图纸与工艺参数,有的锁定特定品牌的控制设备并在匹配时执行破坏,有的干脆把电网当成目标直接断电——同一师门的毕业生们各奔前程。行业层面的回应同样深远:各国把工控安全写入关键基础设施保护立法;OT 网络监控成为安全市场的新品类;纵深防御原则首次有了工业场景的标准答卷——分区、管道间设置单向闸门、把"边界之内皆可信"的旧信仰连根拔起。
留给普通组织的一条平价教训常被忽略:你的"离线备份服务器""运维跳板机"与当年的控制网并无本质区别——凡是与人手交接的地方就有气隙泄漏,凡是长期不对账的系统就可能已经被开了双账本。
放回模型的检验:用四段链复述这起案件
复盘的最高检验标准,是能否用第 2 章的通用语言无损翻译案情。试着把震网装回去:
| 感染链阶段 | 在本案中的现实形态 |
|---|---|
| 投递 | U 盘摆渡与内部拷贝代步,由外协承包商与设备调运环节无意带入 |
| 利用 | 一组系统漏洞加伪造签名的驱动组合,逐级兑换出执行权 |
| 执行与甄别 | 先读取控制主机配置,确认目标工艺与版本后才释放真实载荷 |
| 行动与驻留 | 喂假读数的同时严密潜伏,自我更新走同一条 U 盘回路 |
这张表最值得盯的是第三行:一般的恶意代码落地即干活,定向武器却多出一道"验明正身"的程序——环境不对就原样退回,宁可空手而归也不暴露存在。教科书里"投递后的反复回退"正对应这种选靶克制,它也让检测逻辑变得反直觉:一个长期无所事事的进程未必无害,可能只是还在等它的目标出现。四段语言在此暴露了自己的边界——它描述得了路径,评价不了意图;读懂震网这类对手,终究要把工程视角升级为情报视角。这正是下一章要接过的接力棒。
对普通组织补一句宽心又不失警醒的注脚:震网式预算的对手大概率不会出现在你的威胁模型里,但本案的五块基石检验的却是任何网络都适用的通病。定向攻击者的真正遗产不是那些零日漏洞,而是这条元教训——最坚固的门往往开在没人怀疑它是门的地方。
本节要点回顾
- 震网的技术组合拳——零日群、签名伪造、驱动劫持、U盘渡运、双账本欺骗——至今仍是定向攻击的形态天花板参考系。
- 真正打开局面的是人性习惯(U盘)而非技术缺陷本身。
- 定向武器的第一特征是克制:白名单式选靶、精确到期日的自毁,与大众化恶意代码处处相反。
- 五块基石里最便宜可买的是治理断层与供应链审查——这两项恰是多数组织的现状短板。
- 它永久改写了行业认知:恶意代码能够造成物理世界的物质损失。
四场复盘至此收官。素材已备齐,下一章回答那个悬在所有案例头顶的问题:疫情发生后的第一个小时,到底该做什么。