第四章 工具箱全景与武器库管理
第四章 工具箱全景与武器库管理
章节摘要:本章跟着一条线走——把数百个工具按功能域读成六个"作战单元":信息收集、漏洞分析、Web 评估、数据库与密码强度、无线安全、流量与逆向。每一节都回答同样三个问题:这类工具在流程里承担什么、输出怎么读成证据、常见误读是什么。所有演示都发生在第三章的靶场里,攻击细节一律不越靶场半步。
一条主线:一份资产清单的六次加工
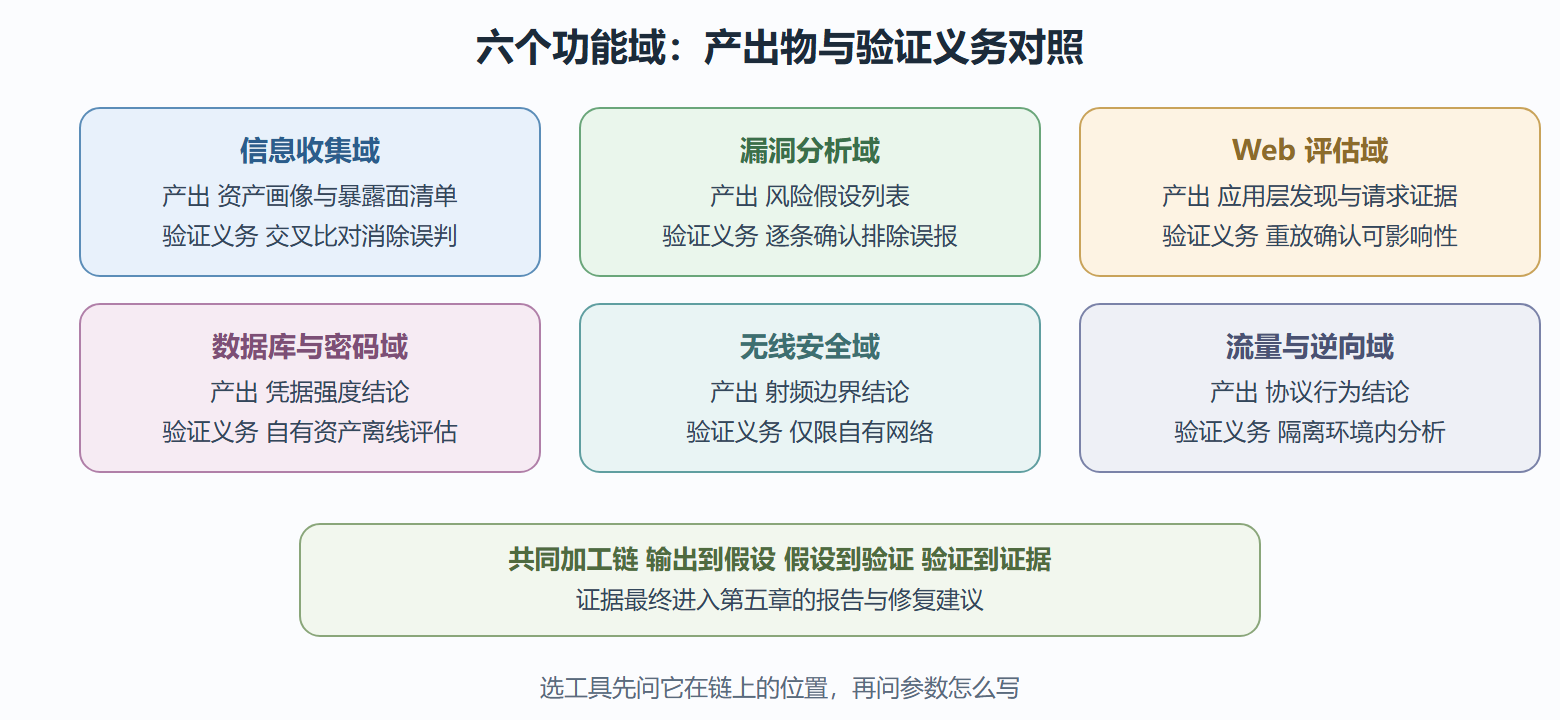
主线是一件很朴素的东西:一份靶场资产清单。第一章我们说 Kali 的价值不在工具数量,而在组织方式——本章就让这份清单来验证这句话。它先被信息收集工具加工成"资产画像",再被漏洞分析工具加工成"风险假设",Web 评估工具挑出应用层问题,数据库与密码工具验证凭据强度,无线工具核查射频边界,流量与逆向工具解剖协议行为。同一份输入,六个功能域,六种加工方式——这就是"武器库管理"的本义:管理的是加工流程,不是工具数量。
沿途站点
第 1 节 信息收集与OSINT的守界用法:被动与主动侦察的分界、分层递进的侦察模型、OSINT 的合规用法,以及"单一探测结论存疑"的交叉验证原则。
第 2 节 漏洞分析:从扫描到验证:扫描器的工作原理与误报来源、扫描结果到"已确认风险"的验证闭环、扫描节奏与授权范围的关系。
第 3 节 Web应用评估:代理与验证闭环:代理工具如何成为浏览器与目标之间的观察哨、请求重放与参数修改的验证方法、Web 发现的分级记录方式。
第 4 节 数据库与密码强度审计:数据库暴露面检查、口令哈希的离线强度评估方法,以及把"弱口令"写成可整改结论的姿势。
第 5 节 无线安全评估:协议演化与加固验证:从 WEP 到 WPA3 的协议演化读成一部"加固史"、无线评估在自有资产上的做法、射频环境的检查清单。
第 6 节 流量分析与逆向工程基础:抓包工具族的分工、从流量到协议语义的阅读法、逆向在恶意样本与固件分析里的守界用法。
拐点与结论
本章的认知转折在读输出这件事上。新手把工具输出当"结果",熟手把输出当"证据材料"——它可能是真的、可能是误报、可能只是配置噪声,要经过验证与交叉比对才能进报告。六个功能域的工具千差万别,但"输出 → 假设 → 验证 → 证据"的加工链完全一致。学会这条加工链,新工具上手就从"背参数"变成"找它在链上的位置"。
图 工具功能域全景矩阵
读完你应该
- 能说出被动与主动侦察的分界,以及为什么 OSINT 同样需要边界意识;
- 能把一份扫描结果加工成"已确认 / 待验证 / 误报"三态清单;
- 能解释代理工具在 Web 评估里的枢纽地位,并用请求重放完成一次验证;
- 能在自有资产上完成口令强度审计并写成整改建议;
- 能把无线协议演化讲成一部加固史,并给出射频检查清单;
- 能用抓包工具阅读一次协议交互,说出流量分析与逆向的守界原则。
选型问答:本章三个高频疑问
疑问一:工具这么多,先学哪个? 答案藏在角色定位里(1.3 节)。按你的角色把一个功能域吃透,胜过六个域各碰一层皮毛。渗透方向的读者从信息收集与漏洞分析入手(它们是流程的入口),取证方向的读者直接去流量分析域。判断"吃透"的标准:能不查资料说出这个工具的输出代表什么、边界在哪、什么时候会骗你。
疑问二:扫描器报了一大堆,客户明天就要,怎么办? 什么都不办——按 4.2 的三态加工走。宁可交一份"五条已确认"的报告,不交一份"一百条未验证"的清单。数量压力下的降质交付是这个行业最自我伤害的行为:客户按你的清单投入修复资源,误报浪费的是他们的信任额度。
疑问三:新工具层出不穷,要不要追? 追"读法"不追"名单"。新工具值得花二十分钟搞清它输出什么、在加工链的哪一环;值得花二十小时的,是那些改变某一环工作方式的东西。判断标准很简单:它有没有让你现有链条的某一环变快或变准?没有就放过它,工具的半衰期比你想的短,加工链的寿命比你想的长。
下一章的接力
六个功能域的加工链汇到一处,就是下一章的主场:授权测试全流程。第五章把工具放进 PTES 七阶段的时间轴里,用一次完整复盘展示"从合同到报告"的全过程——你会发现流程管理的分量,一点不比工具技术轻。