- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
密码协议分析教程导读:把每一次握手放进攻防推演室
本册主线:把密码协议当作一场场可以复盘的攻防推演——先认协议、再立敌手、复盘名案、手推握手、请机器审讯、规划迁移。读完你看到的将不是一串协议缩写,而是一套能判断"这个协议为什么可信、哪里会断、怎么补"的分析方法。
深夜的办公区只剩你一个人,屏幕上是抓包软件里滚过的一条条握手消息。产品经理刚发来消息:新服务要上线端到端加密的私信功能,明天评审会上得讲清楚选哪个协议、密钥怎么管、出过事的那些协议我们会不会踩同样的坑。你盯着 ClientHello 和 ServerHello 之间的来回,忽然意识到一件事:这些字节里每一个字段的存废,背后都是某次真实攻防的遗产——有人攻过,有人补过,才长成今天这副模样。
这本册子写的就是那场没有硝烟的推演。它不打算把密码学教材压缩一遍,也不打算变成协议手册的转述,而是带你换一个视角:**每一个密码协议,都是一份写给敌手看的信任论证;分析一个协议,就是扮演敌手把这份论证读穿,再扮演设计者把它补严。**我们把这叫"攻防推演室"——每章开场都先摆出敌手的能力,再走进协议的机理,最后复盘防御设计为什么长成那样。
这册书和别的密码学读物差在哪
市面上讲密码学的书,大多沿着"数学 → 原语 → 协议"的顺序铺开,数学基础没啃完就劝退了一批人。而讲安全的书,又常常直接跳到工具和清单,说不清清单背后那条判断的来路。本册把重心放在两者之间最缺的那一段:拿到一个具体协议,怎么一步步建立有依据的信任判断。你需要一点数学(模运算、异或,高中水平够用),更需要的是把敌手"具体化"的习惯——这也是全册反复演练的核心动作。
还有一个不同:名案复盘占了整整一章。Needham-Schroeder 协议发表十七年后才被找出漏洞、WEP 加密从设计第一天就埋着祸根、心脏出血把"理论安全"和"实现安全"的裂缝撕开给人看——这三起案例都不是猎奇故事,而是分析方法的活教材。每个案例都按"背景 → 攻方思路 → 失守过程 → 事后解读 → 防御变式"完整走一遍,你可以把第 3 章当成整册方法的第一次综合演练。
全册知识地图:六章是一条推演链
六章不是并列的六个话题,而是一场完整推演的六个阶段:先认识协议和它的三块积木(第 1 章),再把敌手请上桌、立好规则(第 2 章),用三起名案示范推演怎么做(第 3 章),亲手把 TLS 1.3 和 Signal 两个当代主力协议各推一遍(第 4 章),学会把推演交给机器做形式化验证(第 5 章),最后以前后量子迁移和部署守则收尾(第 6 章)。章与章之间是依赖关系:跳过第 2 章直接读第 3 章,你会看不懂案例里敌手"凭什么"能做那些事;跳过第 4 章直接读第 5 章,你给机器建模时不知道自己在建模什么。
图 0-1 全册攻防推演知识地图
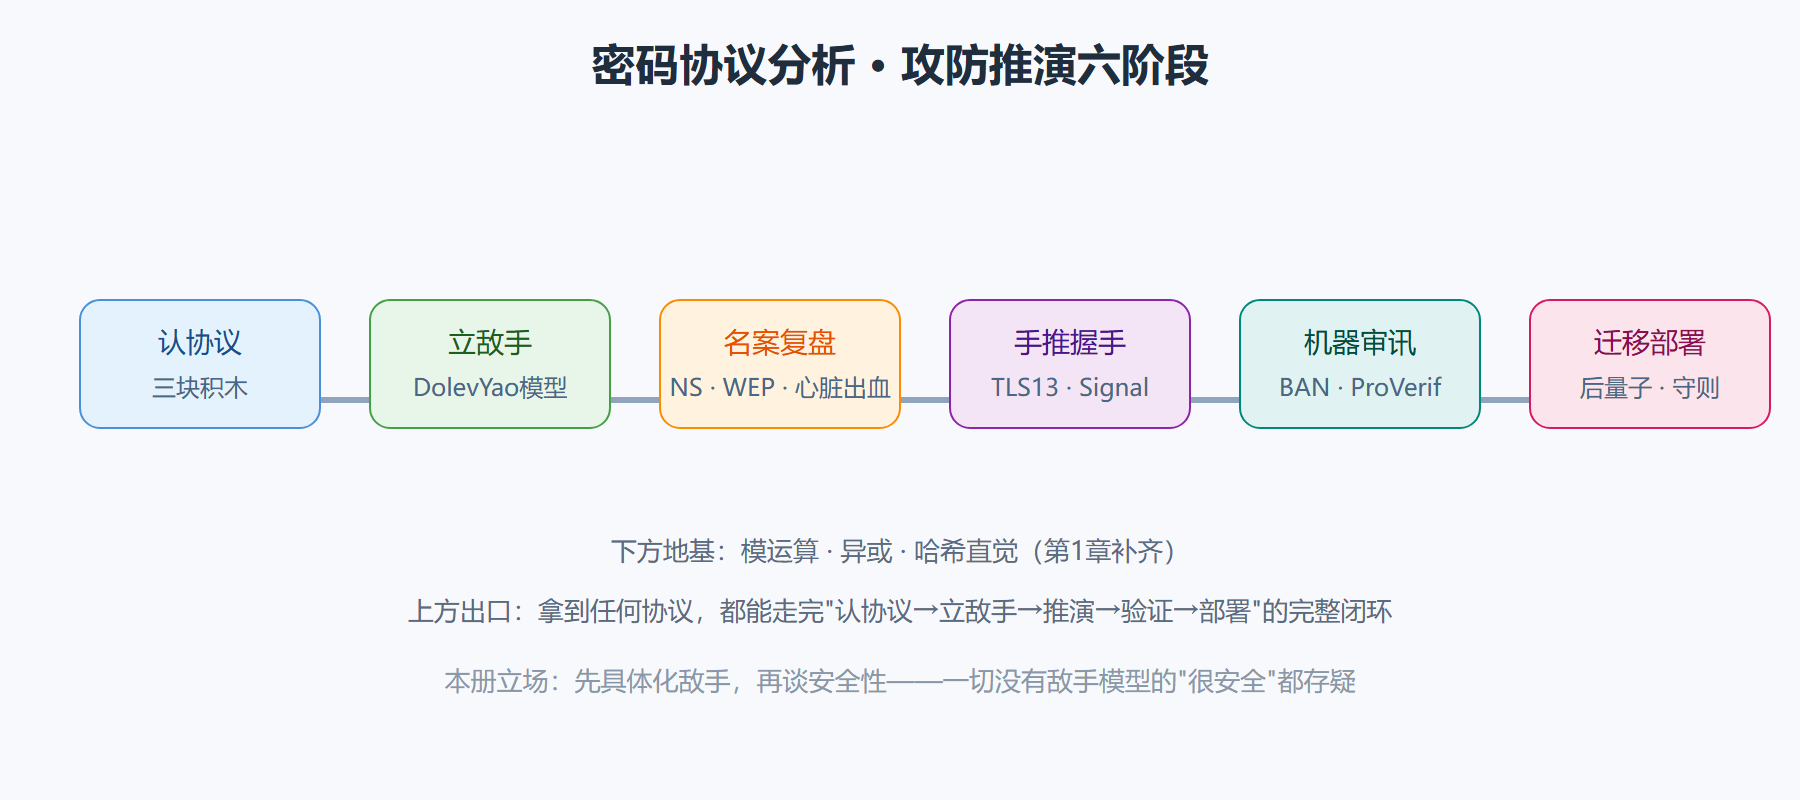
这张地图还有一条暗线:敌手能力的具体化程度。第 1 章的敌手只是"会偷听的人",第 2 章升级成能改包、重放、注入的 Dolev-Yao 全能敌手,第 3 章的名案里它学会了利用协议逻辑的缝隙,第 5 章我们干脆把它的全部能力写成机器可执行的模型。读的时候留意这条线,你会发现自己判断"安不安全"的直觉在一步步变得有据可依。
你读完能带走什么
按本册的目标,读完你应该能做这几件事,每件都可以自测:给定一个正在使用的协议,指出它依赖哪几块密码积木、防的是哪一类敌手;把一次完整握手(比如 TLS 1.3)逐条消息手推出来,说清每个字段为什么存在、删掉会发生什么;对三起名案讲清攻方思路的逻辑链,并说出同样的错误在今天以什么面目出现;用 BAN 逻辑或 ProVerif 对一个小协议做一次推理或建模,读懂工具给出的攻击迹;面对后量子迁移或套件裁剪这类部署决策,给出有取舍论证的方案。
这不是轻松的六天速成材料。每章的节都按"知识点 → 讲解 → 演练 → 易错点"组织,案例完整展开而不一笔带过,动手的部分(手推、建模、查表)都给了可以照着做的推演步骤。慢一点,但每一步都踩实——密码协议分析这门手艺,本来就不靠背结论,靠的是把敌手想得足够认真。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...